Mac漏洞允许安装隐藏的Monero挖矿程序

cryptonews.ru发布于2026-08-17更新于2026-08-17

文章摘要

荷兰国家网络安全中心发现针对Mac设备的新型在线攻击途径,利用屏幕共享功能漏洞。攻击者可借此完全控制电脑、窃取数据并安装门罗币挖矿程序。该漏洞于8月12日披露,美国网络安全和基础设施安全局最初将其风险评级定为7.1,后升至9.8。苹果已在macOS多个版本更新中修复此漏洞。该漏洞允许攻击者无需授权即可通过屏幕共享访问Mac。此功能默认关闭,但常被用于远程访问。研究人员呼吁用户立即更新系统,并指出有数万台主机可能受影响。今年5月,Claude Mythos AI模型曾帮助白帽黑客绕过苹果内存完整性保护机制。

荷兰国家网络安全中心(NCSC)发现了一种通过Screen Sharing功能对Mac设备发动在线攻击的新方式。

NCSC报告称,攻击者获得了对电脑的完全控制权,窃取数据并安装了Monero挖矿程序。受害者和可能的攻击者数量尚未披露。

该机构于8月12日发布了关于该漏洞的报告。当时,美国网络安全和基础设施安全局给该威胁分配的CVE编号为CVE-2026-65400,风险评级为7.1分(满分10分),但两天后将其提高至9.8分。
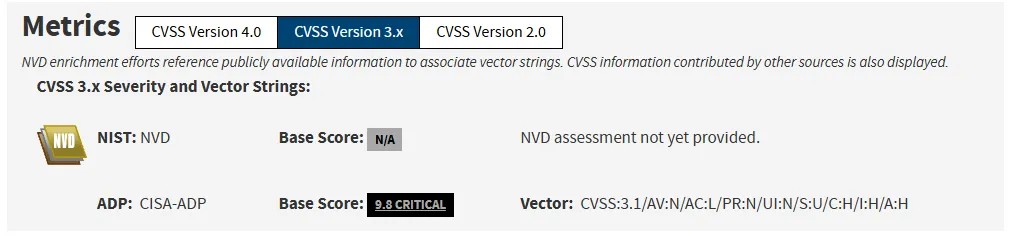
图片来源:美国网络安全和基础设施安全局。

苹果公司已在macOS Tahoe 26.6.1、Sequoia 15.7.9和Sonoma 14.8.9的更新中修复了此漏洞。根据苹果的描述,由于该漏洞,攻击者可能无需授权即可通过屏幕共享访问Mac。

“屏幕共享”功能默认是关闭的,但用户常常会为了远程访问苹果设备(包括通过远程服务器访问)而将其开启。

安全公司Huntress的研究员Ryan Doud敦促macOS用户立即安装最新更新。据他称,通过Censys搜索发现了数万个可能存在漏洞的主机。

回顾一下,今年5月,AI模型Claude Mythos曾帮助“白帽”黑客成功入侵macOS。研究人员设法绕过了苹果的内存完整性执行保护机制。

end-content
相关问答

Q这次针对Mac的攻击利用了哪个功能的漏洞?

A这次攻击利用了macOS系统中“屏幕共享”功能的漏洞。攻击者无需授权即可通过该漏洞访问Mac电脑。

Q该漏洞允许攻击者执行哪些恶意操作?

A攻击者利用该漏洞可以完全控制受害者的Mac电脑,窃取数据,并秘密安装门罗币挖矿程序。

Q苹果公司在哪些系统更新中修复了这个漏洞?

A苹果公司已在macOS Tahoe 26.6.1、Sequoia 15.7.9 以及 Sonoma 14.8.9 这几个系统更新中修复了此漏洞。

Q美国网络安全与基础设施安全局(CISA)给此漏洞的初始和最终风险评级是多少?

ACISA最初给此漏洞(CVE-2026-65400)的风险评级是7.1分(满分10分),但两天后将其上调至9.8分。

Q研究人员通过什么工具发现了大量潜在易受攻击的设备?

A网络安全公司Huntress的研究员Ryan Daoud提到,通过Censys这一网络搜索引擎,发现了数万台可能存在此漏洞的设备。

你可能也喜欢

Ripple首席执行官布拉德·加林豪斯敦促参议院支持《清晰法案》,称谈判“非同小可”

Ripple首席执行官布拉德·加林豪斯在参议院即将对《CLARITY法案》进行投票前发声支持该加密市场监管框架,并强调为达成这一两党法案所做出的政策妥协“并非小事”。 加林豪斯支持美国财政部长斯科特·贝森特推动该法案的最新努力,敦促参议院在9月15日关键投票前推进此项加密市场结构法案。贝森特指出,最终草案强化了政府保持美国在数字技术领域竞争力同时保护社区银行的目标,并提及财政部长被赋予了新权力,以应对稳定币可能引发损害社区银行的存款外流情况。 加林豪斯引用贝森特的声明并补充说,最新的《CLARITY法案》不应被简单地视为妥协的产物,而是政策制定者为达成目标进行了实质性交易的结果。他呼吁参议员们不要仅仅将这项立法视为勉强接受的东西,而应作为一项值得支持的协议予以通过。 此次表态之际,参议院共和党人发布了经修订的《CLARITY法案》版本,其中包含了民主党人要求的126处重大修改。参议院计划于美国东部时间下午2:15就推进该法案的程序动议进行投票,这将决定法案能否进入辩论环节。修订文本包含了新的道德条款、州检察长的执法权力以及针对稳定币和金融稳定问题的措施。 与此同时,XRP价格近日有所上涨,交易价格接近1.42美元。

TheNewsCrypto2小时前

Ripple首席执行官布拉德·加林豪斯敦促参议院支持《清晰法案》,称谈判“非同小可”

TheNewsCrypto2小时前

交易

现货
活动图片