Новая атака на управление Tornado Cash: фальшивое предложение нацелено на 23 миллиона долларов в казне сообщества

Foresight NewsОпубликовано 2026-06-26Обновлено 2026-06-26

Введение

25 июня 2026 года в DAO Tornado Cash был размещён поддельный управленческий предложение №67 под названием «Установление стандарта комиссии 0,5% и схемы динамического сжигания 90%». Несмотря на профессионально составленный текст и запрос на компенсацию газа, код контракта предложения не был верифицирован в блокчейн-обозревателе. Исследователи безопасности, в частности Pascal Caversaccio, проанализировали байт-код и обнаружили злонамеренную логику: выполнение предложения незаметно заменило бы адрес управления протоколом на контролируемый атакующим кошелёк. Адреса были очень похожи, что затрудняло визуальное обнаружение подмены. В случае успеха злоумышленник мог бы похитить около 23 миллионов долларов в токенах TORN из казны сообщества и парализовать работу протокола. Создатель предложения получил финансирование через конкурирующий протокол приватности Railgun, что скрыло источник средств. На момент обнаружения голоса против предложения составляли 100% (27 163 TORN), но кворум в 100 000 TORN достигнут не был. Это уже вторая подобная атака на Tornado Cash после инцидента в мае 2023 года. Данный случай иллюстрирует сохраняющиеся уязвимости в DAO. Для защиты пользователям рекомендуется следить за предупреждениями исследователей, голосовать против предложений с непроверенным кодом и делегировать свои голоса. Разработчикам следует внедрять временные задержки (timelock) между одобрением и выполнением предложений для обеспечения окна проверки безопасности.


Автор: angelilu, Foresight News


25 июня 2026 года, в 6:18 утра, на странице голосования Tornado Cash DAO появилось предложение № 67.
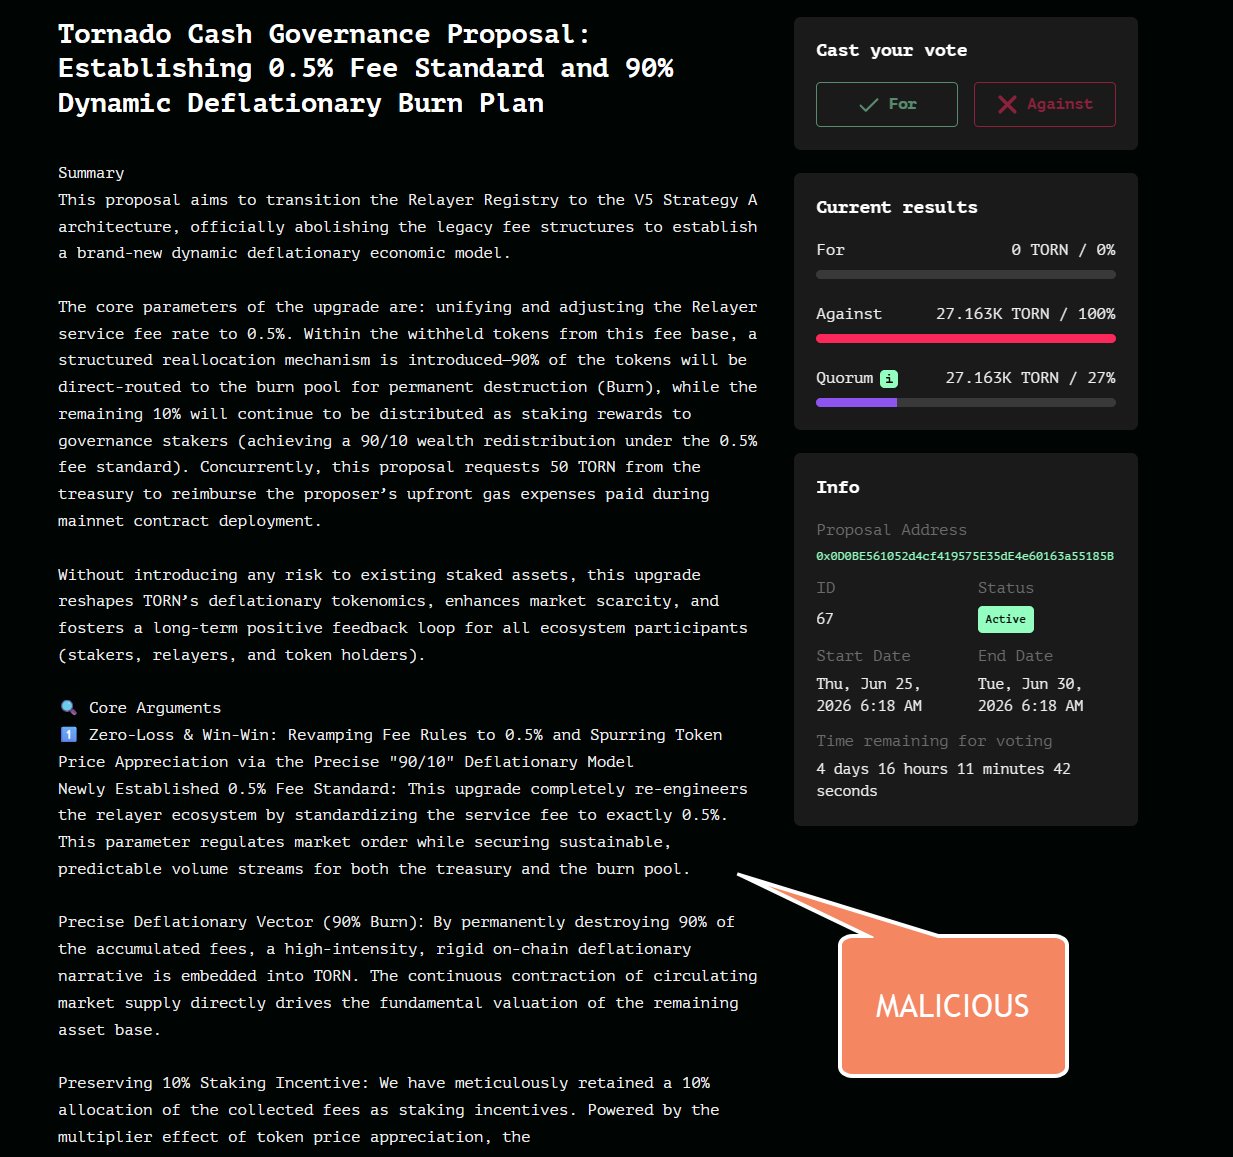


Заголовок был написан очень формально: «Установление стандарта комиссии 0.5% и схемы динамического сжигания 90%». В тексте, написанном витиеватым языком, утверждалось, что необходимо обновить реестр ретрансляторов до архитектуры «V5 Strategy A», чтобы 90% комиссий протокола навсегда сжигались, а 10% распределялись среди стейкеров, и была приведена экономическая модель под названием «положительный цикл благосостояния».


Автор предложения также запросил из казны 50 TORN в качестве компенсации за оплату газа при развертывании контракта — эта деталь делала всё предложение похожим на работу ответственного и вкладывающего собственные средства участника сообщества.


Но код контракта этого предложения не прошел никакой проверки. То есть логика исполнения предложения (Calldata) не была верифицирована в блок-эксплорере (например, Etherscan). Без верификации сообщество видело лишь машинный код, который нельзя было напрямую проанализировать. Вся обычная практика Tornado Cash включала этот шаг, но данное предложение его пропустило.


Исследователь L2BEAT Сергей Шемяков первым обратил на это внимание. Примерно через 8 часов после публикации предложения он обратился к исследователю безопасности Паскалю Каверасчио: «Логика этого предложения необычайно сложна, пожалуйста, помогите провести независимый аудит.»
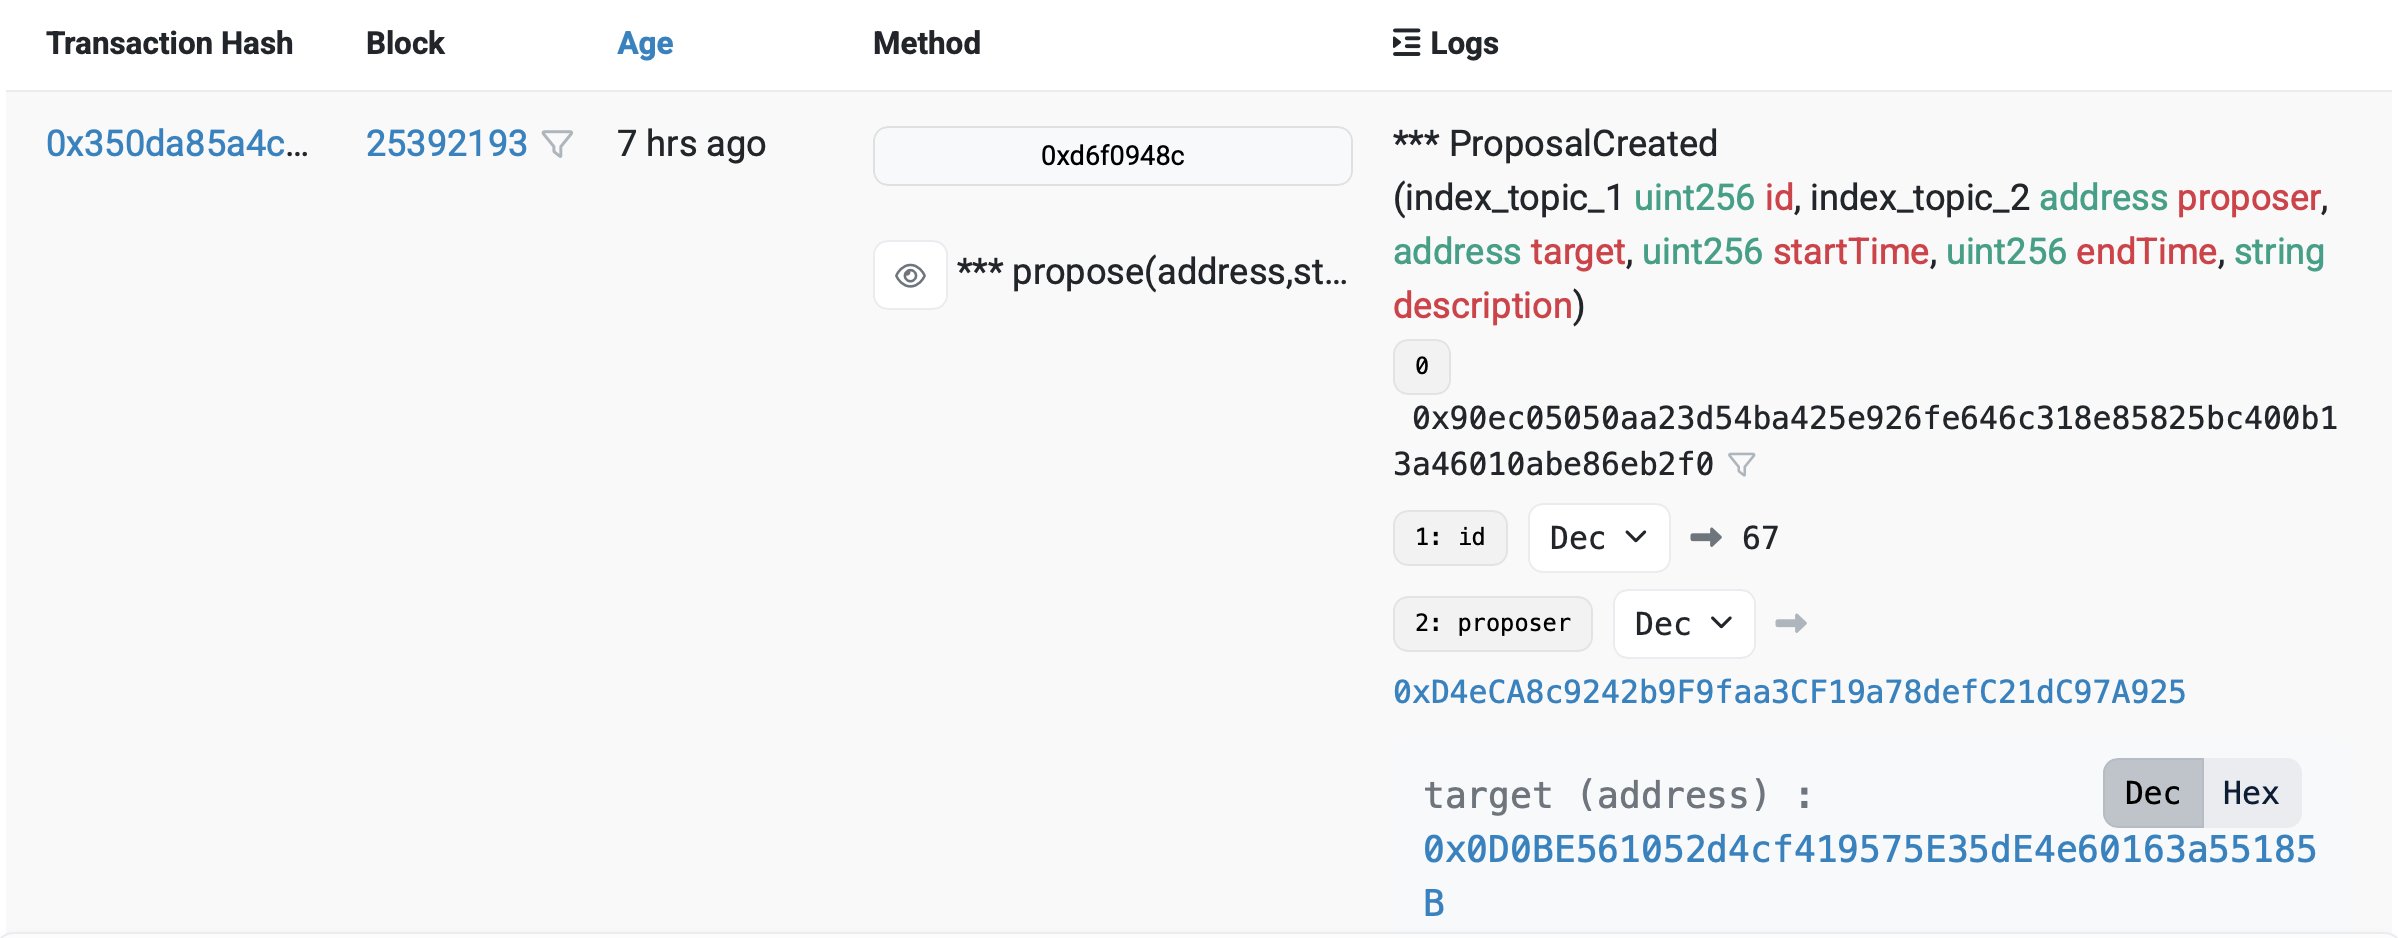


Исследователь Security Alliance Паскаль Каверасчио быстро пришел к выводу.


Истинная цель предложения: тайная смена адреса администратора протокола


Каверасчио с помощью инструментов декомпиляции восстановил байт-код контракта предложения и определил, что предложение является злонамеренным.


В коде была функция под названием «governance(правитель)», имевшая только одну цель: возвращать адрес, сообщая протоколу «кто является администратором». И адрес, жестко прописанный в этой функции, принадлежал кошельку самого атакующего.
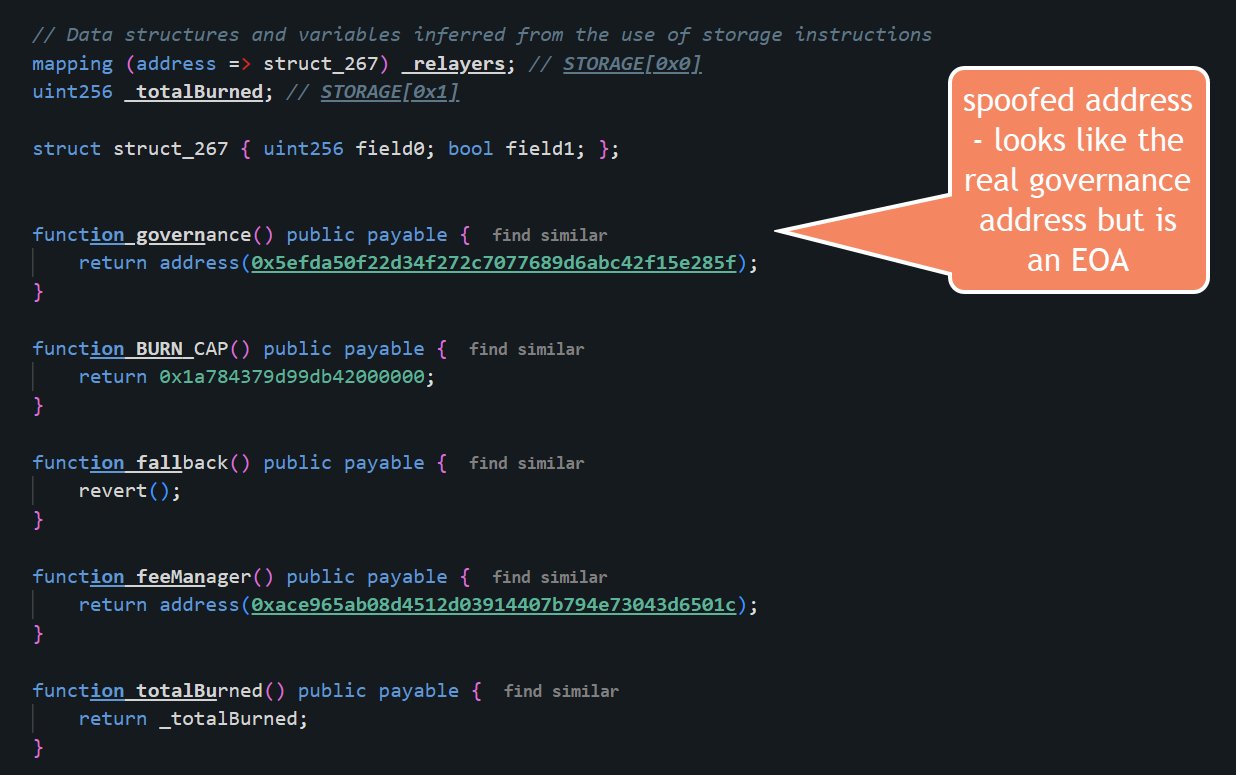


В архитектуре Tornado Cash различные части протокола вызывают эту функцию, чтобы определить, кому принадлежат высшие полномочия. Если бы предложение было принято и исполнено, исходный адрес, указывающий на контракт управления сообществом, был бы тихо заменен на этот адрес атакующего.


Настоящий адрес управления: 0x5efda50f22d34F262c29268506C5Fa42cB56A1Ce;
Поддельный адрес атакующего: 0x5efda50f22d34f272c7077689d6abc42f15e285f.


Первые 15 символов двух адресов полностью совпадают, различия начинаются только с 16-го символа. Обычному человеку сложно заметить это невооруженным глазом.


Если бы это предложение было принято, последствия были бы следующими: адрес «высшего администратора», признаваемый протоколом, был бы тайно заменен на адрес атакующего. Затем атакующий смог бы использовать эту роль, чтобы вывести около 23 миллионов долларов в токенах TORN, которые сейчас заблокированы в контракте управления — эти деньги были внесены участниками сообщества для стейкинга и участия в голосовании. Кроме того, атакующий мог бы принудительно обнулить балансы всех ретрансляторов в протоколе (сервисов, ответственных за пересылку транзакций пользователей), полностью парализовав весь протокол.


Кто атакующий и откуда деньги


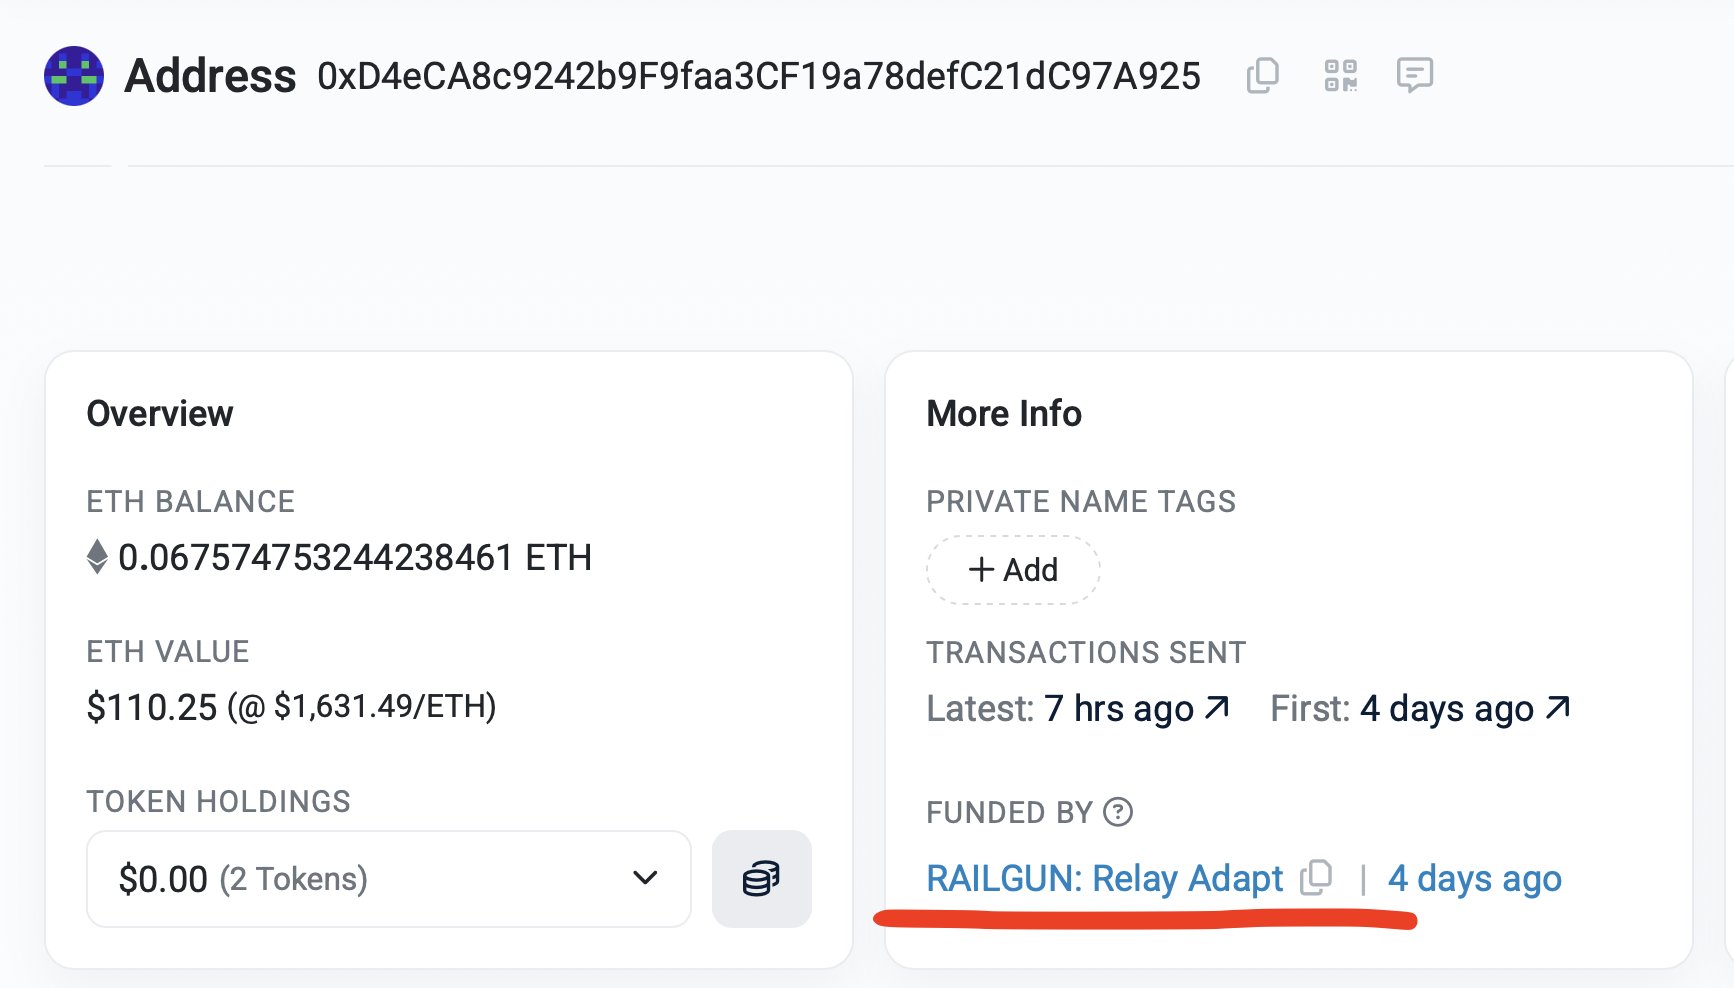
Адрес кошелька создателя предложения: 0xd4eca8c9242b9f9faa3cf19a78defc21dc97a925.


Каверасчио отследил происхождение средств для этого адреса и обнаружил, что всего за 4 дня до подачи предложения он получил перевод. Отправителем был Railgun — другой протокол для приватного смешивания монет в блокчейне, прямой конкурент Tornado Cash. Перевод через Railgun означает, что происхождение средств было замаскировано, и отследить реальную личность невозможно.


После обнаружения сообществом, каково текущее состояние голосования


На данный момент результаты голосования по этому предложению следующие: голосов «За» — 0, голосов «Против» — 27 163 TORN, что составляет 100%. Голосование закроется 30 июня.


Правила управления Tornado Cash требуют участия как минимум 100 000 TORN для достижения кворума, в настоящее время достигнуто только 27%. Если только в течение следующих 4 дней не появится массовое количество аномальных голосов «За», которые поднимут кворум и перевернут результат. В противном случае, предложение не будет исполнено — результатом будет его истечение срока или отклонение. Однако эта ситуация несет в себе больше предупреждающего значения.


Это уже вторая подобная атака, с которой столкнулся Tornado Cash. В мае 2023 года злоумышленник с помощью предложения, содержащего скрытую функцию selfdestruct, получил контроль над 1,2 миллиона голосов, в то время как весь DAO имел лишь 70 000 легитимных голосов. В той атаке злоумышленник вывел около 2,17 миллиона долларов в TORN, используя для отмывания средств сам Tornado Cash, а затем подал предложение о «восстановлении управления», уйдя с чистой прибылью около 900 000 долларов. После этого никто не исправил фундаментально эту структуру управления.


Атаки на управление DAO: как защититься обычному пользователю


Атаки на управление уже стали обычным риском в Web3, а не исключительной проблемой какого-либо отдельного протокола. В апреле 2022 года на Beanstalk атакующий, используя flash-займ, занял на время права голоса на 1 миллиард долларов, в рамках одной транзакции принял предложение, перевел 182 миллиона долларов и погасил заем — весь процесс занял менее минуты. В феврале того же года на Build Finance DAO атакующий, используя поддельные токены управления, получил контроль и опустошил казну на 11 миллионов долларов.


Формы атак эволюционируют: от захвата голосов с помощью flash-займов до скрытых функций selfdestruct, и до нынешней замены символов адреса. Но базовая логика остается прежней — власть в DAO исходит от токенов, а токены можно брать в займ, подделывать, маскировать. Любой механизм управления, который можно контролировать с помощью кода, может быть атакован.


Для обычных пользователей, владеющих токенами управления, есть несколько реально применимых путей. Во-первых, следить за оперативными предупреждениями исследователей безопасности, именно на эту атаку первым поднял тревогу исследователь L2BEAT. Во-вторых, предложения, указывающие на непроверенные контракты, с высокой вероятностью требуют прямого голосования «Против». В-третьих, если вы владеете токенами управления протокола, но не планируете активно участвовать, делегирование права голоса активным членам сообщества безопаснее, чем оставлять токены бездействующими в кошельке; молчащие токены лишь усложняют достижение кворума.


Для разработчиков протоколов более фундаментальной защитой является внедрение временной блокировки (timelock) на уровне управления — предложение не исполняется немедленно после принятия, а оставляется окно от 48 до 72 часов, чтобы у сообщества и исследователей безопасности была возможность провести аудит и запустить аварийную остановку. Такие протоколы, как Compound и Aave, уже давно имеют этот механизм по умолчанию. Tornado Cash до сих пор не имеет его, что также является частью его экстремального выбора в пользу конфиденциальности и сопротивления цензуре.

Связанные с этим вопросы

QВ чем заключалась цель вредоносного предложения № 67 в DAO Tornado Cash?

AЦелью вредоносного предложения № 67 было скрытое изменение адреса управления протоколом Tornado Cash. В его исполняемом коде (calldata) была заложена функция `governance`, которая возвращала адрес кошелька злоумышленника. Если бы предложение было принято и исполнено, этот адрес стал бы новым администратором протокола, что позволило бы атаковавшей стороне похитить примерно 23 миллиона долларов в токенах TORN из казны сообщества и обнулить балансы ретрансляторов, парализовав работу протокола.

QКак исследователям удалось обнаружить злонамеренный характер предложения?

AИсследователь L2BEAT Сергей Шемяков первым заметил, что код контракта предложения не был проверен (verified) в блокчейн-обозревателе, что является отклонением от стандартной практики для Tornado Cash. Он обратился к исследователю безопасности Паскалю Каверасчо. Каверасчо использовал инструменты дизассемблирования, чтобы восстановить читаемый код из байт-кода предложения, и обнаружил скрытую функцию `governance`, которая подменяла адрес управления. Также был выявлен подозрительный адрес, отличавшийся от легитимного лишь несколькими символами.

QКакова была судьба вредоносного предложения и что помешало его реализации?

AНа момент обнаружения и публикации статьи предложение № 67 было отвергнуто сообществом: за него было подано 0 голосов, против — 27 163 токена TORN (100% голосов). Для вступления предложения в силу требовалось достижение кворума в 100 000 TORN, а было собрано лишь около 27%. Таким образом, при отсутствии аномально крупной поддержки в оставшиеся дни голосования, предложение должно было быть автоматически отклонено за недобор кворума. Бдительность сообщества и исследователей предотвратила его реализацию.

QС какими трудностями сталкиваются обычные держатели токенов управления (DAO) для защиты от подобных атак?

AОбычные пользователи сталкиваются с несколькими проблемами: 1) Техническая сложность: самостоятельный анализ сложного кода предложений требует высокой квалификации. 2) Апатия избирателей: низкая явка и трудности с достижением кворума могут сыграть на руку злоумышленникам. 3) Эволюция методов атак (флэш-кредиты, поддельные токены, скрытые функции). Для защиты авторы рекомендуют: следить за предупреждениями исследователей, голосовать против предложений с непроверенным кодом и делегировать свои голоса активным и доверенным членам сообщества вместо хранения токенов в бездействии.

QКакие фундаментальные уязвимости в структуре управления Tornado Cash позволили произойти этой и предыдущей атаке?

AКлючевой фундаментальной уязвимостью в управлении Tornado Cash является отсутствие временной блокировки (timelock). В таких протоколах, как Compound или Aave, принятое предложение не исполняется немедленно, а ожидает 48-72 часа, что дает сообществу окно для финальной проверки и возможности активировать аварийную остановку в случае обнаружения угрозы. Tornado Cash, в силу своего акцента на конфиденциальность и сопротивление цензуре, не внедрил этот защитный механизм, что дважды делало его уязвимым для мгновенного захвата управления через вредоносные предложения.

Похожее

Kraken предлагает доходность DeFi для токенизированных акций и ETF

Криптобиржа Kraken запустила ончейн-сейфы с доходностью для выбранных токенизированных акций и ETF, позволяя клиентам получать доход, предоставляя эти активы в кредит через протоколы децентрализованных финансов (DeFi). Новые сейфы xStocks поддерживают токенизированные версии фондов SPDR S&P 500 ETF (SPYx) и Invesco QQQ ETF (QQQx), а также акций Nvidia (NVDAx). Доходность генерируется путем кредитования активов на ончейн-рынках, а выплаты осуществляются в тех же внесенных xStocks. Снятие средств обрабатывается в течение трех дней. Сейфы используют ту же инфраструктуру, что и продукт Kraken DeFi Earn, запущенный в январе, который привлек более 800 миллионов долларов депозитов. Технологии предоставлены компанией Veda, а стратегиями кредитования для получения дохода управляет Sentora. Активы кредитуются через рынки DeFi, такие как Kamino на Solana, с учетом лимитов, контроля залога, ликвидности и данных оракулов. Продукт доступен для подходящих клиентов Kraken в Европейской экономической зоне и некоторых других рынках, но исключен для США, Великобритании, Канады, Австралии и ОАЭ. Запуск происходит на фоне быстрого роста сектора токенизированных акций: их совокупная стоимость выросла примерно с 540 миллионов долларов год назад до 2,84 миллиардов долларов.

cointelegraph38 мин. назад

Kraken предлагает доходность DeFi для токенизированных акций и ETF

cointelegraph38 мин. назад

Внимательно следите за событиями в среду: появились утверждения, что результаты голосования в США могут определить судьбу биткоина!

Сообщается, что законопроект HR 8957 ("Закон о модернизации американской резервной системы 2026 года") может быть вынесен на голосование в Комитете по финансовым услугам Палаты представителей США в среду. Законопроект предлагает создание в Министерстве финансов отдельного "Стратегического резерва биткоинов" для хранения BTC, принадлежащих федеральному правительству. Также планируется создать отдельный "Цифровой резерв" для других криптоактивов. Средства от продажи или обмена прочих цифровых активов могут быть направлены только на увеличение резерва биткоина или на сокращение госдолга США. В документе биткоин называется активом цифровой эры, способным диверсифицировать национальные резервы подобно золоту и укрепить позиции доллара. Управление резервами возлагается на Минфин при координации с Минобороны и другими ведомствами по вопросам безопасности. Все операции должны быть прозрачными и подлежать аудиту. Если законопроект будет одобрен комитетом, он поступит на рассмотрение всей Палаты представителей.

cryptonews.ru43 мин. назад

Внимательно следите за событиями в среду: появились утверждения, что результаты голосования в США могут определить судьбу биткоина!

cryptonews.ru43 мин. назад

Компания Kaiko, предоставляющая криптоданные, привлекла 110 миллионов долларов в рамках раунда финансирования, возглавляемого S&P Global

Криптоданная компания Kaiko привлекла 110 миллионов долларов в рамках раунда финансирования серии B, который возглавил S&P Global. В раунде также участвовали банки (BNP Paribas, Royal Bank of Canada), биржи (Nasdaq Ventures), торговые дома (Susquehanna, DRW), Coinbase Ventures и другие. Средства будут направлены на развитие двух направлений: предоставления данных о цифровых активах и нового инфраструктурного продукта для блокчейн-рынков капитала. Инвесторы вошли в Стратегическую рабочую группу компании, чтобы влиять на развитие инфраструктуры для токенизированных продуктов. Ранее, в 2022 году, Kaiko привлекла 53 миллиона долларов. Генеральный директор S&P Dow Jones Indices отметил, что инвестиции отражают растущий интерес компании к сектору цифровых активов.

cryptonews.ru2 ч. назад

Компания Kaiko, предоставляющая криптоданные, привлекла 110 миллионов долларов в рамках раунда финансирования, возглавляемого S&P Global

cryptonews.ru2 ч. назад

Компания Strategy снова отказалась от покупки BTC и заплатила 139 миллионов долларов за выкуп собственных акций STRC

Компания Strategy, возглавляемая Майклом Сейлором, продолжает отдавать приоритет выкупу собственных привилегированных акций (STRC) вместо покупки Bitcoin. Согласно отчету по форме 8-K от 14 сентября, за неделю с 8 по 13 сентября компания приобрела 1,42 миллиона акций STRC на сумму 139,3 миллиона долларов. Акции выкупаются по цене ниже их номинальной стоимости в 100 долларов, что компания считает выгодной операцией, аннулирующей будущие дивидендные обязательства. Баланс Bitcoin компании остается неизменным с конца августа и составляет 845 050 BTC. Это уже третий недельный отчет подряд без пополнения крипторезервов, а до этого Strategy не покупала BTC в течение 10 недель. Выкуп акций финансируется из наиболее гибкого долларового резерва компании. Ранее, на прошлой неделе, Strategy уже потратила 176,3 миллиона долларов на выкуп акций STRC, а совет директоров одобрил увеличение лимита программы выкупа этих ценных бумаг до 2 миллиардов долларов. Компания не продавала Bitcoin и не выкупала свои обыкновенные акции (MSTR) в течение последних двух недель. Strategy сохраняет лидирующую позицию в рейтинге публичных компаний, владеющих Bitcoin.

cryptonews.ru2 ч. назад

Компания Strategy снова отказалась от покупки BTC и заплатила 139 миллионов долларов за выкуп собственных акций STRC

cryptonews.ru2 ч. назад

Торговля

Спот
活动图片