Tornado Cash Kembali Terkena Serangan Governance: Proposal Palsu Menargetkan Treasury Komunitas Senilai $23 Juta

Foresight NewsDipublikasikan tanggal 2026-06-26Terakhir diperbarui pada 2026-06-26

Abstrak

**Tornado Cash Kembali Menghadapi Serangan Governance: Proposal Palsu Targetkan Perbendaharaan Komunitas Senilai $23 Juta** Pada 25 Juni 2026 pukul 06.18, Proposal #67 muncul di halaman voting DAO Tornado Cash. Proposal yang tampak resmi dan rinci ini mengusulkan pembaruan model ekonomi, tetapi kode kontraknya tidak diverifikasi, sehingga logika eksekusi sebenarnya tidak dapat ditinjau. Peneliti keamanan menemukan bahwa tujuan sebenarnya dari proposal ini adalah mengganti alamat administrator protokol secara diam-diam. Fungsi dalam kode akan mengembalikan alamat milik penyerang yang sangat mirip dengan alamat governance yang sah, sehingga sulit dibedakan. Jika disetujui, penyerang dapat mengambil alih kendali, menguras sekitar 2300 USD jutaan token TORN dari perbendaharaan komunitas, dan mengosongkan saldo relayer. Alamat pembuat proposal didanai melalui Railgun, protokol privasi pesaing, sehingga menyembunyikan identitas asli. Saat ini, proposal telah mendapatkan 100% suara menolak (27.163 TORN), tetapi kuorum 100.000 TORN belum tercapai. Voting akan ditutup pada 30 Juni. Ini adalah serangan governance kedua yang dihadapi Tornado Cash, setelah insiden serupa pada Mei 2023 yang merugikan $2,17 juta. Serangan ini menyoroti kerentanan berulang dalam struktur governance-nya, yang tidak dilengkapi dengan timelock untuk memberikan jeda pemeriksaan keamanan. Artikel ini juga memberikan saran untuk pengguna: ikuti peringatan peneliti keamanan, tolak proposal dengan kontrak tida...


Penulis:angelilu,Foresight News


Pada pukul 06:18 dini hari tanggal 25 Juni 2026, sebuah proposal governance bernomor 67 muncul di halaman voting DAO Tornado Cash.
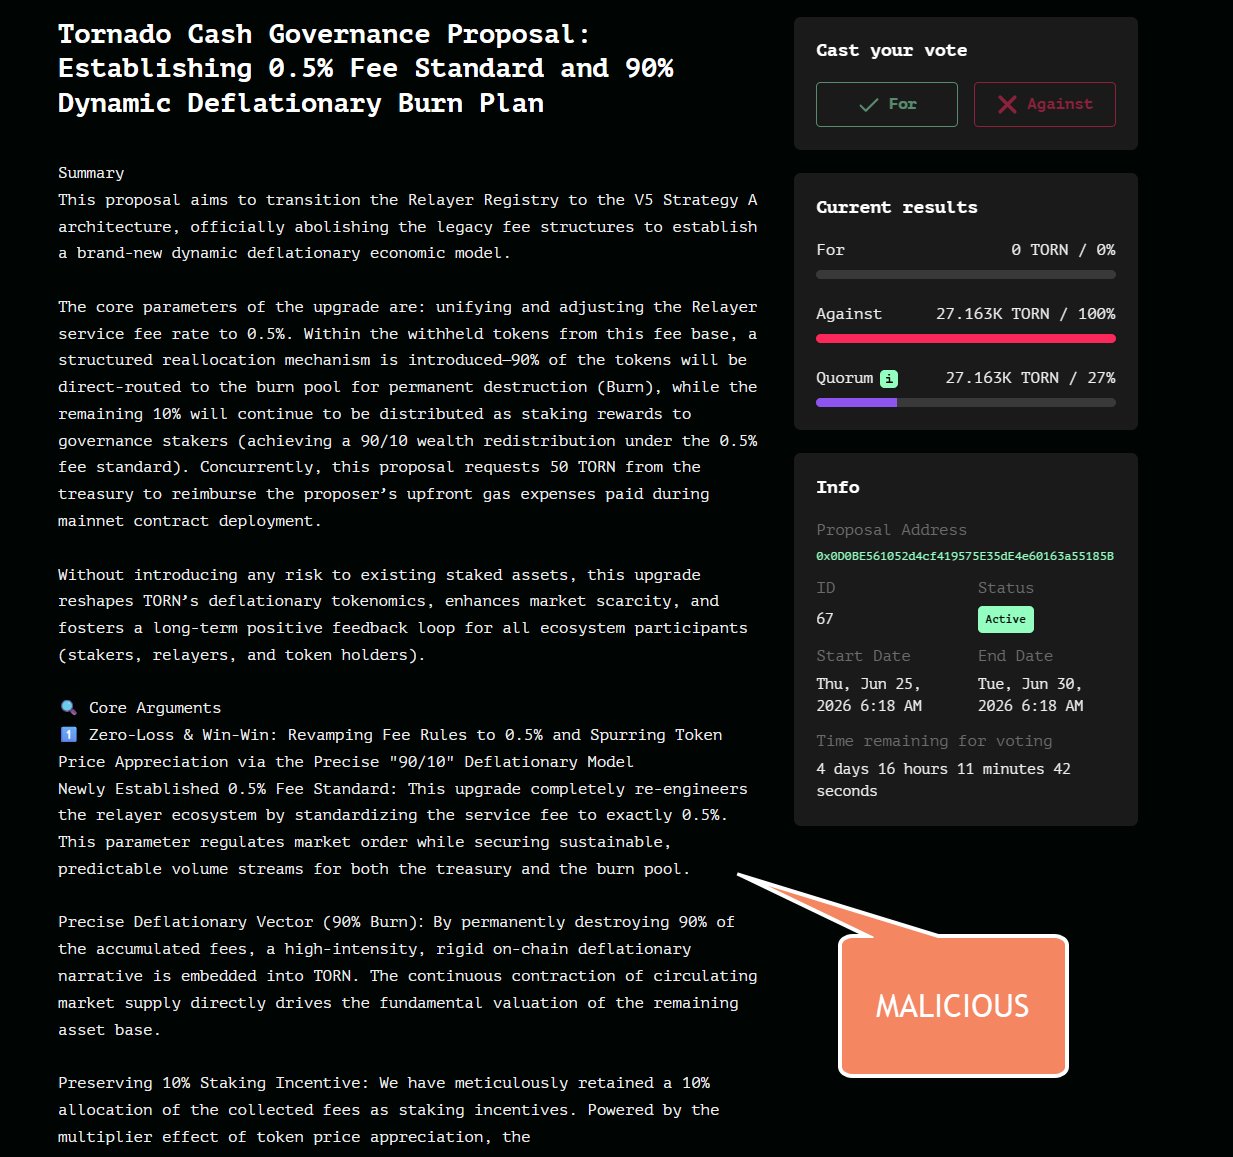


Judulnya ditulis dengan formal: "Pembentukan Standar Tarif 0.5% dan Skema Deflasi Dinamis 90%". Isinya panjang lebar, mengklaim akan meng-upgrade registri relayer ke arsitektur "V5 Strategy A", membakar 90% biaya protokol secara permanen dan mendistribusikan 10% kepada staker, dilengkapi dengan deduksian model ekonomi "Siklus Positif Kekayaan".


Pengusul proposal juga meminta 50 TORN dari treasury sebagai kompensasi biaya Gas yang dibayar di muka saat deployment kontrak — detail ini membuat seluruh proposal terlihat seperti ditulis oleh kontributor komunitas yang serius dan bertanggung jawab serta mengeluarkan biaya sendiri.


Namun kode kontrak proposal ini tidak diverifikasi sama sekali. Artinya, logika eksekusi proposal (Calldata) tidak melalui verifikasi kode sumber di block explorer (seperti Etherscan). Tanpa verifikasi, yang dilihat komunitas hanyalah kode mesin dan tidak dapat diaudit secara langsung. Proposal normal dalam sejarah Tornado Cash selalu melakukan langkah ini, proposal ini melewatkannya.


Peneliti L2BEAT, Sergey Shemyakov, adalah orang pertama yang menyadari hal ini. Sekitar 8 jam setelah proposal tayang, dia menandai peneliti keamanan Pascal Caversaccio dengan mengatakan: "Logika proposal ini sangat kompleks, tolong bantu saya meninjaunya secara independen."
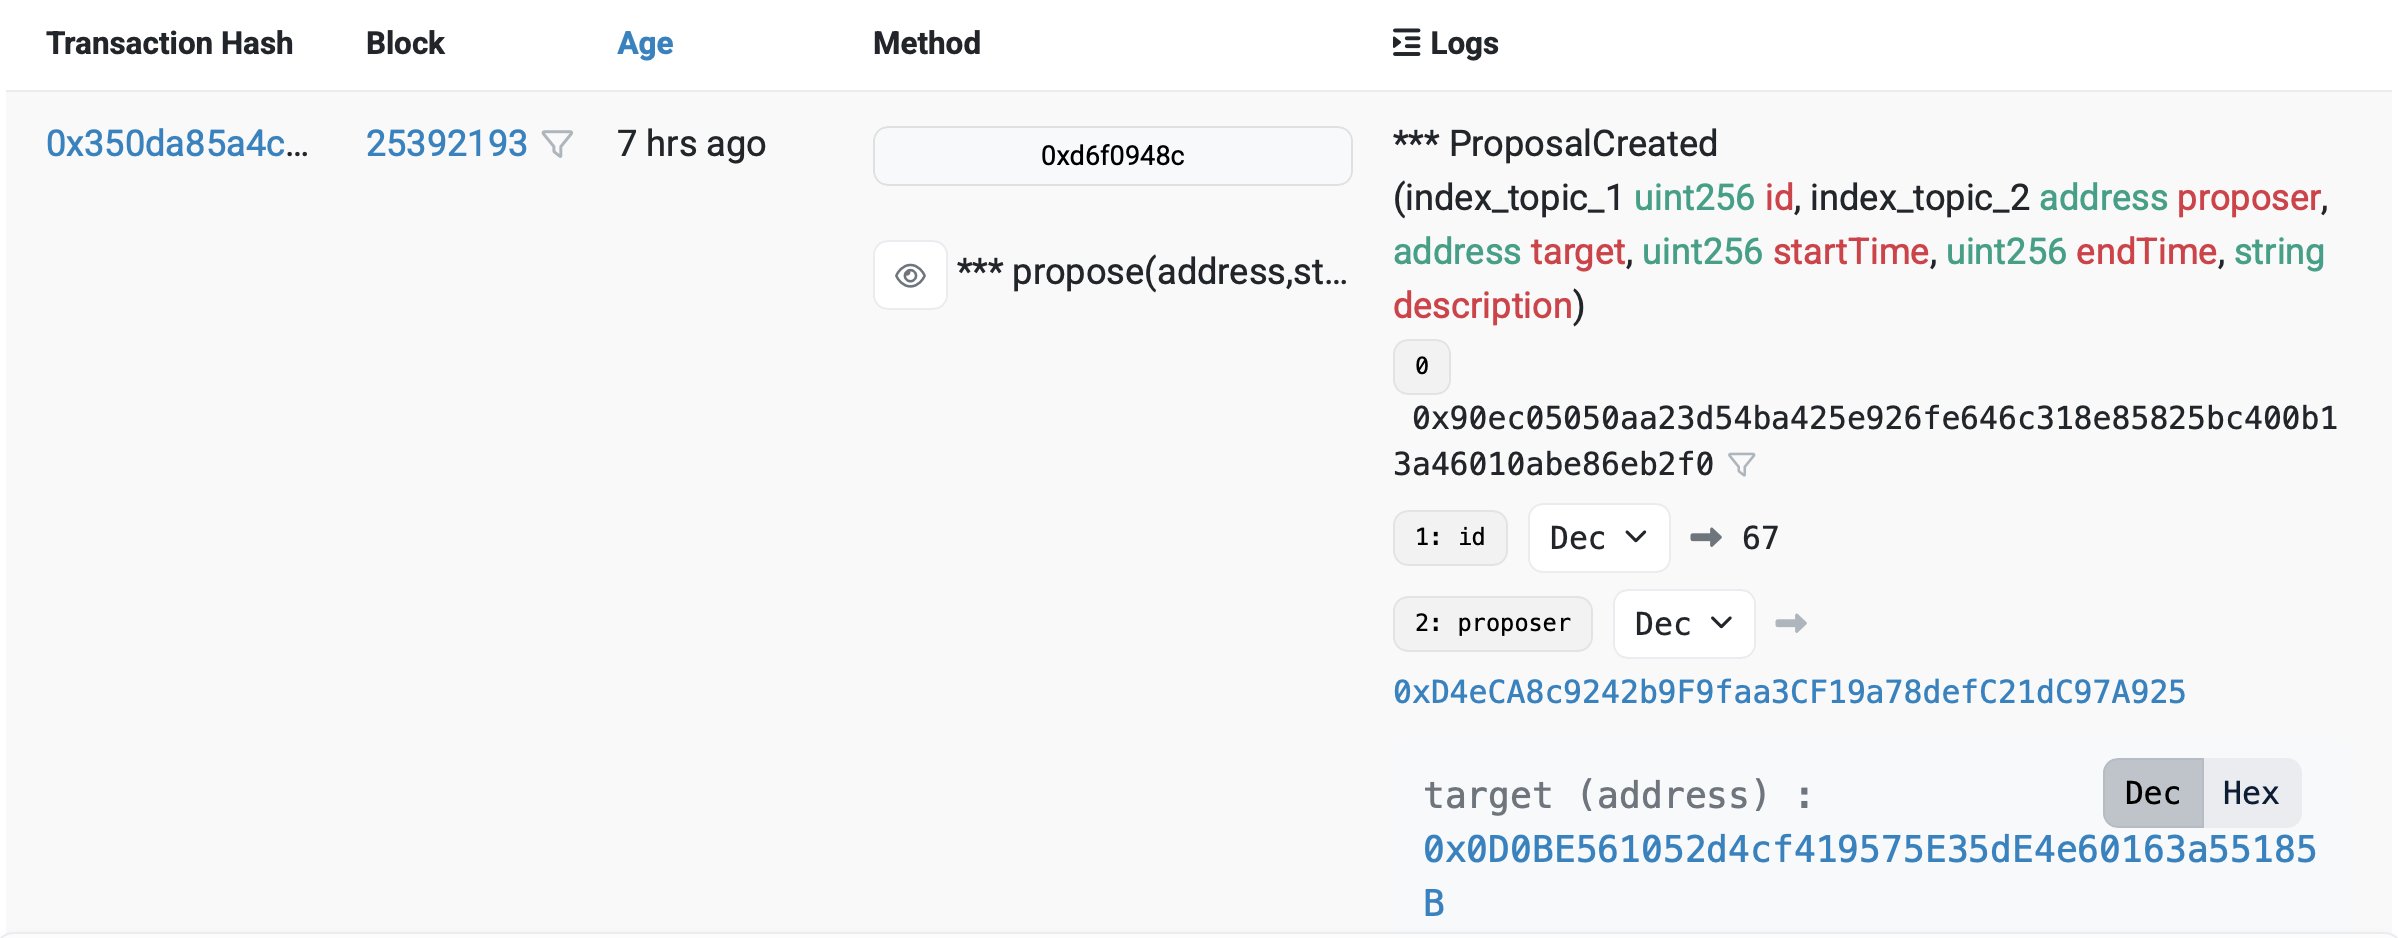


Peneliti Security Alliance, Pascal Caversaccio, segera memberikan kesimpulan.


Tujuan Sebenarnya Proposal: Mengganti Alamat Admin Protokol Secara Diam-Diam


Caversaccio menggunakan alat dekompilasi untuk merekonstruksi bytecode kontrak proposal dan menyimpulkan bahwa proposal ini adalah jahat.


Ada fungsi bernama "governance(pengelola)" dalam kode tersebut, yang fungsinya hanya satu: mengembalikan sebuah alamat, memberi tahu protokol "siapa adminnya". Dan alamat yang dikodekan dalam fungsi tersebut adalah dompet milik penyerang sendiri.
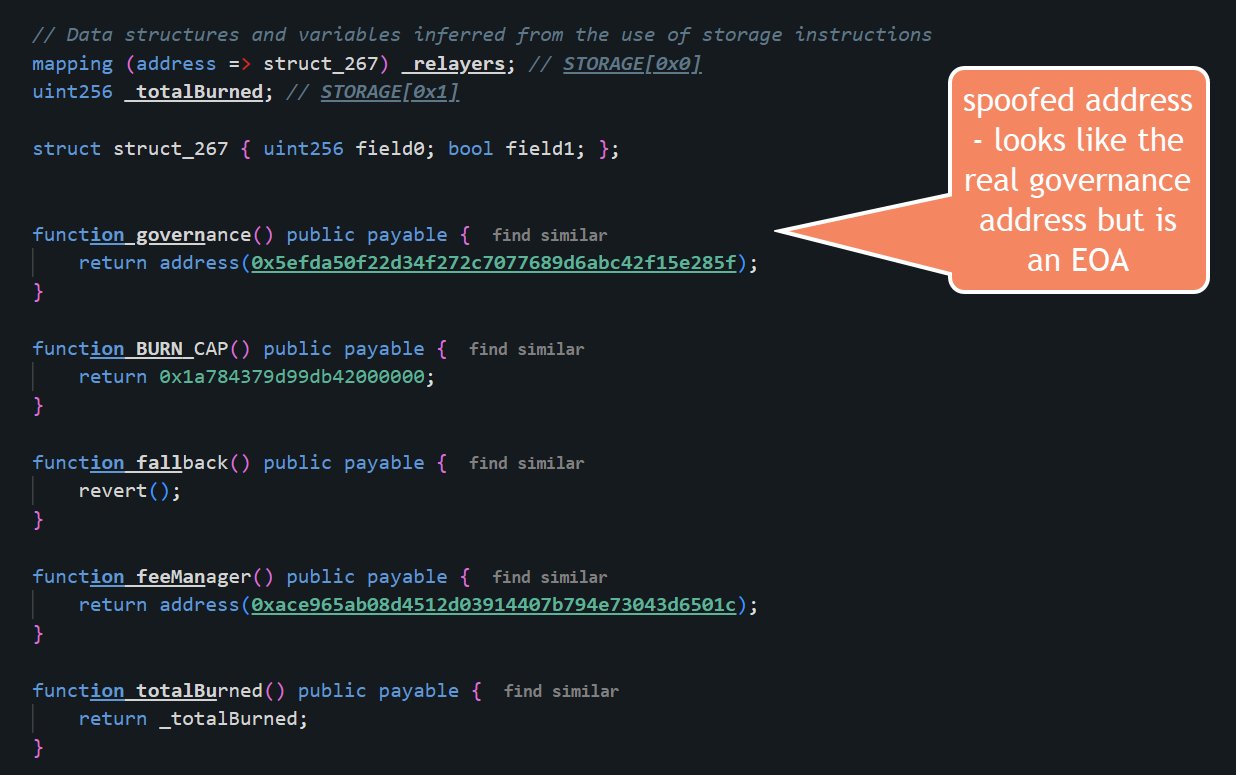


Dalam arsitektur Tornado Cash, berbagai bagian protokol akan memanggil fungsi ini untuk mengonfirmasi otoritas tertinggi berada di tangan siapa. Begitu proposal lolos dan dieksekusi, alamat yang awalnya menunjuk ke kontrak governance komunitas akan diam-diam diganti dengan alamat penyerang ini.


Alamat governance asli adalah 0x5efda50f22d34F262c29268506C5Fa42cB56A1Ce;

Alamat palsu penyerang adalah 0x5efda50f22d34f272c7077689d6abc42f15e285f.


15 karakter pertama dari kedua alamat itu persis sama, perbedaan baru muncul mulai karakter ke-16. Sangat sulit dibedakan oleh mata telanjang.


Jika proposal ini lolos, konsekuensinya adalah: alamat "admin tertinggi" yang diakui protokol akan diam-diam diganti dengan alamat penyerang. Saat itu, penyerang dapat menggunakan identitas ini untuk menarik sekitar 23 juta dolar AS dalam bentuk token TORN yang saat ini terkunci di kontrak governance — uang ini adalah yang di-stake oleh anggota komunitas untuk berpartisipasi dalam voting. Selain itu, penyerang juga dapat memaksa saldo semua relayer (penyedia layanan yang meneruskan transaksi pengguna) dalam protokol menjadi nol, melumpuhkan seluruh protokol.


Siapa Penyerangnya, Uangnya Dari Mana


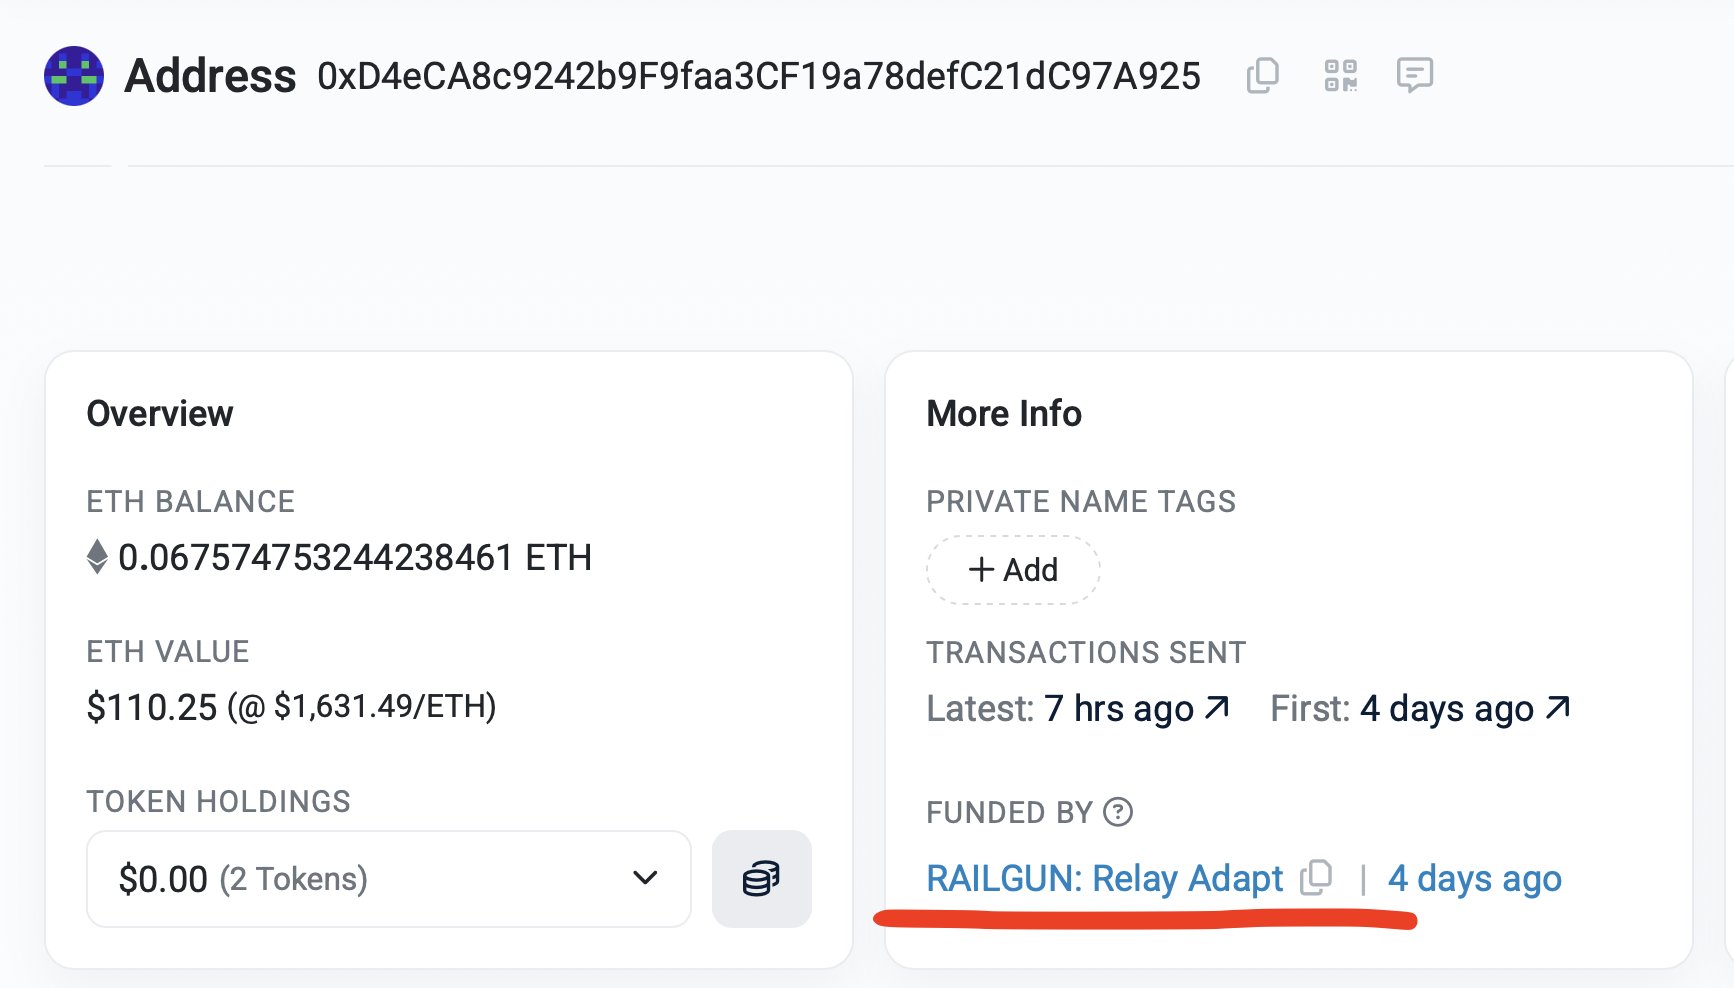
Alamat dompet pembuat proposal adalah 0xd4eca8c9242b9f9faa3cf19a78defc21dc97a925.


Caversaccio menelusuri sumber dana alamat ini dan menemukan bahwa ia baru saja menerima transfer 4 hari sebelum proposal diajukan. Pengirim transfer adalah Railgun — protokol privasi dan pencampur aset kripto lain di chain, yang juga merupakan pesaing langsung Tornado Cash. Transfer melalui Railgun berarti sumber dana dikaburkan dan tidak dapat dilacak ke identitas asli.


Setelah Ditemukan Komunitas, Bagaimana Status Voting Saat Ini


Sampai saat ini, hasil voting proposal ini adalah: Setuju 0 suara, Menolak 27.163 TORN, berkontribusi 100%. Voting akan ditutup pada 30 Juni.


Aturan governance Tornado Cash mensyaratkan minimal 100 ribu TORN berpartisipasi voting agar mencapai kuorum. Saat ini baru mencapai 27%. Kecuali dalam 4 hari ke depan muncul suara setuju dalam skala besar yang tidak wajar, yang mendorong kuorum terpenuhi dan membalikkan hasil. Jika tidak, proposal ini akan gagal dan hasil penolakannya adalah tidak dieksekusi. Tetapi peristiwa ini membawa efek peringatan yang lebih besar.


Ini sudah kedua kalinya Tornado Cash menghadapi serangan semacam ini. Pada Mei 2023, seorang penyerang mendapatkan kendali governance 1,2 juta suara melalui proposal yang menyembunyikan fungsi self-destruct, sementara voting sah seluruh DAO saat itu hanya 70 ribu suara. Saat itu penyerang menarik sekitar 2,17 juta dolar AS dalam bentuk TORN, alat pencucian uang yang digunakan justru adalah Tornado Cash itu sendiri, kemudian mengajukan proposal "pemulihan governance", dan pergi dengan keuntungan bersih sekitar 900 ribu dolar AS. Setelah itu, tidak ada yang memperbaiki struktur governance ini secara mendasar.


Serangan DAO Governance, Bagaimana Masyarakat Awam Mencegahnya


Serangan governance sudah menjadi risiko rutin di Web3, bukan kasus khusus protokol tertentu. Pada April 2022, Beanstalk diserang oleh penyerang yang meminjam hak suara sementara senilai 1 miliar dolar AS melalui flash loan, dalam transaksi yang sama meloloskan proposal, mentransfer 182 juta dolar AS, melunasi pinjaman, semuanya dalam waktu kurang dari satu menit. Pada Februari tahun yang sama, Build Finance DAO dikendalikan oleh penyerang melalui pemalsuan token governance, treasury senilai 11 juta dolar AS dikosongkan.


Bentuk serangan terus berkembang: dari flash loan merebut suara, menyembunyikan fungsi self-destruct, hingga penggantian karakter alamat kali ini. Tetapi logika dasarnya selalu sama — kekuatan DAO berasal dari token, token dapat dipinjam, dipalsukan, dikaburkan. Mekanisme governance apa pun, selama dapat dikendalikan oleh kode, dapat diserang.


Bagi pengguna biasa yang memegang token governance, ada beberapa langkah yang dapat diterapkan. Pertama, perhatikan peringatan dini waktu nyata dari peneliti keamanan, serangan kali ini justru pertama kali diwaspadai oleh peneliti L2BEAT. Kedua, proposal yang mengarah ke kontrak yang belum diverifikasi, kemungkinan besar perlu langsung diberi suara menolak. Ketiga, jika Anda memegang token governance protokol tetapi tidak berencana berpartisipasi aktif, mendelegasikan hak suara kepada anggota komunitas yang aktif lebih aman daripada membiarkan token tertidur di dompet, token yang diam hanya akan menyulitkan tercapainya kuorum.


Bagi pengembang protokol, garis pertahanan yang lebih mendasar adalah memperkenalkan timelock (kunci waktu) di lapisan governance — proposal yang lolos tidak langsung dieksekusi, beri jeda 48 hingga 72 jam, memberi kesempatan komunitas dan peneliti keamanan untuk mengaudit dan memicu penghentian darurat. Protokol seperti Compound, Aave, dan lainnya sudah lama memiliki mekanisme ini sebagai standar, Tornado Cash hingga saat ini belum memilikinya, dan ini juga merupakan pilihan ekstremnya terkait kepatuhan dan anti-sensor.

Pertanyaan Terkait

QApa tujuan sebenarnya dari proposal palsu yang ditemukan di Tornado Cash DAO?

ATujuan sebenarnya adalah mengganti alamat administrator tertinggi protokol secara diam-diam dengan alamat milik penyerang. Jika proposal disetujui dan dieksekusi, penyerang dapat mengambil alih kendali atas dana komunitas senilai sekitar 23 juta USD (dalam token TORN) dan mengosongkan saldo semua relayer, melumpuhkan protokol.

QBagaimana cara para peneliti keamanan mendeteksi dan mengungkap serangan ini?

APara peneliti keamanan seperti Sergey Shemyakov dari L2BEAT pertama kali curiga karena kode kontrak proposal tidak diverifikasi. Kemudian, Pascal Caversaccio dari Security Alliance menggunakan alat dekompilasi untuk mengubah bytecode kembali menjadi kode yang dapat dibaca, dan menemukan fungsi berbahaya yang mengembalikan alamat penyerang sebagai administrator baru, mengungkap niat jahat tersebut.

QDari mana sumber dana yang digunakan penyerang untuk membuat proposal ini?

ADana untuk membuat proposal berasal dari alamat penyerang (0xd4eca8c9242b9f9faa3cf19a78defc21dc97a925), yang menerima transfer dari Railgun (protokol pencampur privasi pesaing Tornado Cash) empat hari sebelum proposal diajukan. Penggunaan Railgun mengaburkan asal dana, sehingga sulit dilacak identitas asli penyerang.

QApa reaksi komunitas dan hasil pemungutan suara untuk proposal ini?

AKomunitas dengan cepat menolak proposal ini. Hasil pemungutan suara menunjukkan 0 suara setuju dan 27.163 token TORN (100%) menolak. Karena jumlah suara belum memenuhi kuorum minimum 100.000 TORN, proposal akan gagal dan tidak akan dieksekusi jika tidak ada lonjakan suara setuju yang aneh sebelum penutupan tanggal 30 Juni.

QBagaimana cara pengguna biasa melindungi diri dari serangan tata kelola DAO seperti ini?

ABeberapa cara praktis bagi pengguna biasa adalah: 1. Memperhatikan peringatan real-time dari peneliti keamanan. 2. Secara default memilih 'menolak' proposal yang mengarah ke kontrak yang tidak diverifikasi. 3. Mendelegasikan hak suara kepada anggota komunitas yang aktif jika memegang token tata kelola tetapi tidak berencana berpartisipasi secara langsung, agar tidak menjadi 'token diam' yang mempermudah penyerang mencapai kuorum.

Bacaan Terkait

Pendiri Solana dan Arbitrum Berbeda Pandangan tentang Biaya Robinhood Chain

Pendiri Solana Anatoly Yakovenko dan pendiri Arbitrum Steven Goldfeder terlibat perdebatan publik mengenai biaya transaksi di Robinhood Chain. Debat ini muncul menyusul kenaikan biaya di Robinhood Chain, di mana biaya transaksi rata-rata mencapai $0,40, lebih dari 100 kali lipat dibanding Solana dan lebih dari dua kali lipat dibanding Ethereum. Yakovenko mengkritik model ekonomi Robinhood Chain. Ia menyatakan bahwa 10% bagian pendapatan yang dibayarkan Robinhood kepada Arbitrum sebenarnya cukup untuk menutupi biaya transaksi di Solana hingga empat kali lipat, memungkinkan Robinhood menghapuskan biaya bagi pengguna. Ia berargumen Robinhood bisa membebankan biaya di aplikasinya (frontend) sambil mengurangi biaya operasional dengan menggunakan infrastruktur blockchain yang lebih murah di belakangnya. Goldfeder membantah argumen ini. Ia menekankan bahwa dengan menggunakan Arbitrum, Robinhood mendapat 90% dari biaya gas. Jika menggunakan Solana, mereka akan mendapat 0% dan harus mensubsidi biaya dari kantong sendiri. Pilihan Robinhood untuk membangun di Arbitrum adalah untuk menjadi "pemilik" (landlord) yang mendapat bagian pendapatan, bukan sekadar "penyewa" (tenant) yang membayar biaya. Perdebatan terjadi di tengah lonjakan aktivitas di Robinhood Chain. Pada 4 September, volume perdagangan DEX harian melebihi $1,72 miliar dengan biaya mencapai $24,5 juta. Meski sempat turun, biaya dalam 30 hari terakhir mencapai $188,16 juta dengan peningkatan mingguan 231%.

cryptonews.ru1j yang lalu

Pendiri Solana dan Arbitrum Berbeda Pandangan tentang Biaya Robinhood Chain

cryptonews.ru1j yang lalu

Opini: Minggu Dua Perubahan Arah di Pasar Keuangan

**Ringkasan: Minggu dengan Dua Pembalikan di Pasar Keuangan** Minggu 31 Agustus hingga 4 September 2026 ditandai oleh dua perubahan arah di pasar keuangan. Indeks saham utama AS hampir tidak berubah (S&P 500 +0.1%, Nasdaq +0.4%), tetapi tersembunyi di baliknya adalah volatilitas yang dipicu oleh perubahan ekspektasi suku bunga Fed dan dinamika arus dana. **Dinamika Utama:** 1. **Ekspektasi Suku Bunga Fed:** Probabilitas kenaikan suku bunga pada September berayun antara 65% menjadi sekitar 50% setelah intervensi verbal pejabat Fed, kemudian kembali ke 63% setelah laporan ketenagakerjaan yang kuat (162.000 pekerjaan baru). Laporan ini menghapus harapan pelonggaran kebijakan, tetapi tidak menunjukkan overheating baru di upah. 2. **Pasar Obligasi & Inflasi:** Yield obligasi pemerintah AS dan global tetap tinggi (10-year AS 4.75-4.80%), mencerminkan penilaian ulang pasar terhadap premium risiko, volume pinjaman pemerintah, dan tingkat suku bunga netral. Minyak mentah (Brent +7.6%) dan harga solar yang mencapai rekor menambah tekanan inflasi dengan lag, didorong oleh kapasitas penyulingan yang terbatas dan persediaan bahan bakar diesel yang rendah, bukan hanya oleh minyak mentah. 3. **Rotasi & Arus Dana Saham:** Terjadi rotasi di dalam pasar saham, dengan sektor semikonduktor unggul, sementara saham pertumbuhan dan perangkat lunak tertekan. Arus keluar dari reksa dana saham AS berlanjut ($11.1 miliar), dengan modal baru mengalir ke pasar uang dan obligasi jangka pendek. 4. **Pasar Kripto:** Bitcoin ditutup di $79,766 (+0.44%), didukung oleh kembalinya arus masuk institusional yang kuat ke reksa dana kripto ETF/ETP, dengan total arus masuk bersih $1.238 miliar untuk minggu ini. Dominasi Bitcoin tetap tinggi (59.4%), menunjukkan bahwa musim altcoin yang penuh belum dimulai (indeks altseason 40/100). **Inti Minggu Ini:** Pasar memasuki minggu dengan posisi defensif (lindung nilai, posisi jual pendek). Intervensi verbal Fed memicu pembalikan dan likuidasi posisi jual pendek (short squeeze) pada Kamis, sehingga ketika laporan ketenagakerjaan yang kuat dirilis pada Jumat, pasar sudah lebih siap dan penurunannya lebih lunak. Ini menunjukkan meningkatnya upaya pengelolaan ekspektasi menjelang pemilu AS. **Tren & Pemicu ke Depan:** * Pasar percaya pada pengetatan kebijakan titik, bukan awal siklus kenaikan suku bunga baru. * Risiko inflasi dari rantai pasokan bahan bakar diesel bertahan. * Arus keluar dari saham AS berlanjut meski indeks stabil. * Dominasi Bitcoin di pasar kripto tetap kuat. * Pemicu minggu depan: Pertemuan Fed (15-16 September), data CPI, dan dinamika persediaan bahan bakar diesel.

cryptonews.ru1j yang lalu

Opini: Minggu Dua Perubahan Arah di Pasar Keuangan

cryptonews.ru1j yang lalu

"Pasar tidak memperhitungkan risiko". Apa yang akan terjadi dengan Bitcoin dalam seminggu ke depan

"Pasar Tidak Mempertimbangkan Risiko": Prospek Bitcoin Pekan Ini Bitcoin (BTC) diperdagangkan sekitar $80 ribu pada 6 September, naik sekitar 2,5% dalam sepekan. Para analis menilai prospek pergerakan harga untuk tujuh hari ke depan. **Analis Cifra Markets, Alexander Kraiko**, mencatat bahwa BTC bergerak dalam kisaran $76–82 ribu. Katalis utama kenaikan pekan lalu adalah komentar anggota Fed AS Christopher Waller yang mendukung suku bunga tetap, arus masuk besar ke ETF spot Bitcoin AS ($731 juta pada 3 September), dan ekspektasi kemajuan RUU CLARITY Act. Secara teknis, BTC sedang menguji rata-rata bergerak 50-minggu. Skenario dasarnya adalah konsolidasi lanjutan di kisaran $74–80 ribu, dengan peluang untuk mencoba kenaikan lebih lanjut jika berhasil bertahan di atas $82–83 ribu. **Analis Go Invest, Nikita Bredikhin**, memperingatkan bahwa pasar mungkin belum mempertimbangkan risiko kenaikan suku bunga Fed AS secara penuh. Data tenaga kerja AS yang kuat dan retorika Fed yang lebih keras meningkatkan kemungkinan kenaikan suku bunga, yang dapat menekan pasar aset berisiko seperti cryptocurrency. Meskipun arus masuk ETF crypto tetap positif, kenaikan saat ini dianggap berjangka pendek. Tren dasar yang diharapkan adalah tren menyamping dalam kisaran luas. Dia menyarankan untuk menghindari token berkualitas rendah tanpa aliran kas yang berkelanjutan dan lebih memilih proyek fundamental yang kuat seperti BTC, ETH, SOL, dan HYPE. Investor jangka panjang dapat memanfaatkan koreksi pasar untuk membangun posisi.

cryptonews.ru1j yang lalu

"Pasar tidak memperhitungkan risiko". Apa yang akan terjadi dengan Bitcoin dalam seminggu ke depan

cryptonews.ru1j yang lalu

Trading

Spot
活动图片