Tornado Cash Lại Bị Tấn Công Quản Trị: Một Đề Xuất Giả Nhắm Vào Kho Bạc Cộng Đồng 23 Triệu USD

Foresight NewsXuất bản vào 2026-06-26Cập nhật gần nhất vào 2026-06-26

Tóm tắt

Vào ngày 25 tháng 6 năm 2026, một đề xuất quản trị (số 67) đáng ngờ đã xuất hiện trên DAO Tornado Cash. Đề xuất này, có vẻ chính thức với tiêu đề về cơ cấu phí và đốt token, thực chất là một cuộc tấn công lừa đảo. Nhà nghiên cứu Sergey Shemyakov (L2BEAT) và Pascal Caversaccio (Security Alliance) đã phát hiện mã hợp đồng của đề xuất chưa được xác minh. Sau khi phân tích, họ phát hiện mã độc chứa một hàm "governance" trả về địa chỉ ví của kẻ tấn công, với mục đích thay thế địa chỉ quản trị hợp lệ của giao thức. Địa chỉ tấn công (0x5efda50f22d34f272c7077689d6abc42f15e285f) được ngụy trang rất giống với địa chỉ thật (0x5efda50f22d34F262c29268506C5Fa42cB56A1Ce). Nếu đề xuất được thông qua, kẻ tấn công có thể chiếm quyền kiểm soát, rút khoảng 23 triệu USD TORN từ kho bạc cộng đồng và làm tê liệt giao thức. Địa chỉ tạo đề xuất nhận tiền từ Railgun, một giao thức riêng tư khác, khiến việc truy vết trở nên khó khăn. Hiện tại, đề xuất nhận 0 phiếu thuận và 27,163 phiếu chống (100%), và khó có khả năng đạt số phiếu tối thiểu để thông qua. Đây là lần thứ hai Tornado Cash bị tấn công quản trị kiểu này, cho thấy lỗ hổng cấu trúc chưa được khắc phục. Sự việc cảnh báo về rủi ro phổ biến trong DAO, nơi quyền lực dựa trên token có thể bị thao túng. Đối với người dùng, khuyến nghị là theo dõi cảnh báo từ các nhà nghiên cứu bảo mật, từ chối các đề xuất hợp đồng chưa xác minh và ủy quyền biểu quyết. Đối với nhà phát triển, việc tích hợp "timelock" (khóa thời gian) là biện pháp phòng thủ quan ...


Tác giả:angelilu,Foresight News


Vào lúc 6 giờ 18 phút sáng ngày 25 tháng 6 năm 2026, một đề xuất quản trị mang số 67 đã xuất hiện trên trang bỏ phiếu của Tornado Cash DAO.
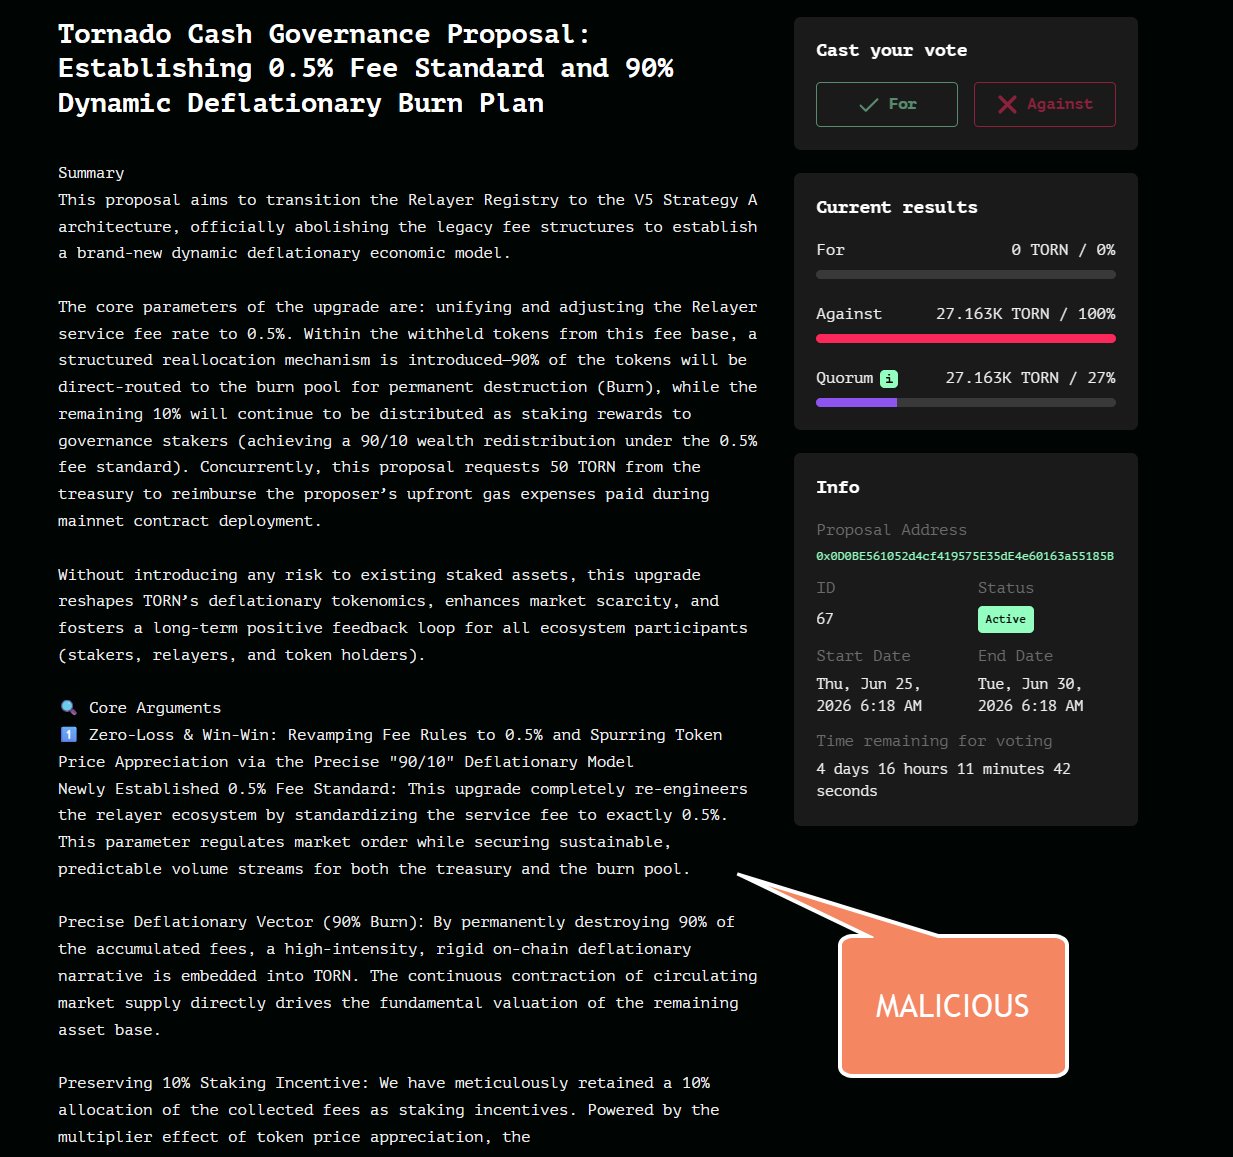


Tiêu đề được viết rất chính thức: "Thiết Lập Tiêu Chuẩn Phí 0.5% và Phương Án Đốt Giảm Phát Động 90%". Nội dung dài dòng, tuyên bố sẽ nâng cấp sổ đăng ký trung gian lên kiến trúc "Chiến Lược A V5", đốt vĩnh viễn 90% phí giao thức thu được, 10% phân chia cho người staking, và đính kèm một phần diễn giải mô hình kinh tế "vòng tuần hoàn tích cực của tài sản".


Người đề xuất còn xin nhận 50 TORN từ kho bạc để bồi thường phí Gas trả trước khi triển khai hợp đồng — chi tiết này khiến toàn bộ đề xuất trông giống như được viết bởi một người đóng góp cộng đồng có trách nhiệm và tự bỏ tiền túi.


Nhưng mã hợp đồng của đề xuất này chưa được xác minh. Tức là logic thực thi của đề xuất (Calldata) chưa được xác minh mã nguồn trên trình khám phá khối (như Etherscan), không có xác minh, cộng đồng chỉ thấy một đống mã máy, không thể kiểm tra trực tiếp. Các đề xuất bình thường trong lịch sử Tornado Cash đều thực hiện bước này, đề xuất này đã bỏ qua.


Nhà nghiên cứu L2BEAT Sergey Shemyakov là người đầu tiên để ý điểm này. Khoảng 8 giờ sau khi đề xuất lên sóng, anh ấy đã tag nhà nghiên cứu bảo mật Pascal Caversaccio và nói: "Logic đề xuất này cực kỳ phức tạp, hãy giúp tôi kiểm tra độc lập."
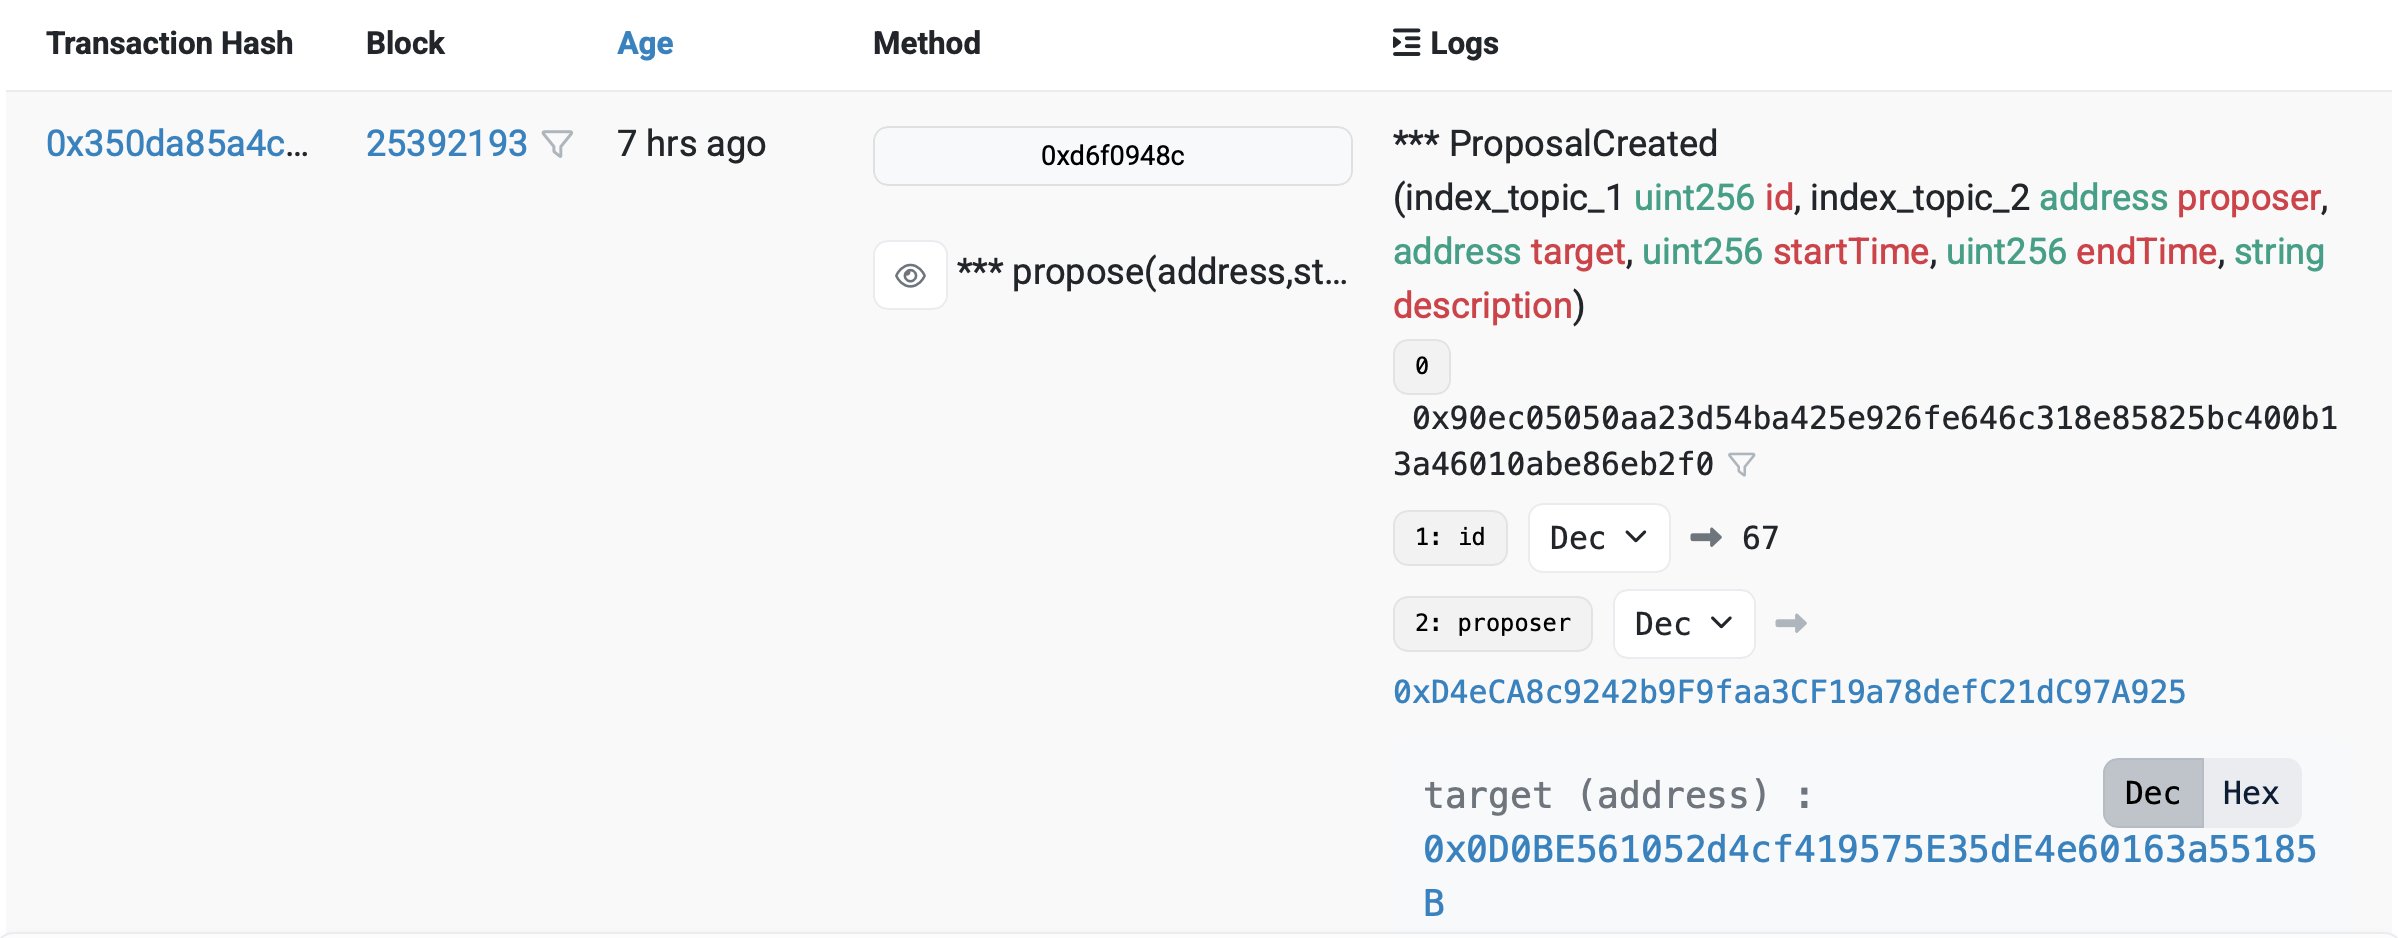


Nhà nghiên cứu Security Alliance Pascal Caversaccio đã nhanh chóng đưa ra kết luận.


Mục đích thực sự của đề xuất: Lén thay đổi địa chỉ quản trị của giao thức


Caversaccio sử dụng công cụ dịch ngược để khôi phục mã bytecode của hợp đồng đề xuất, xác định đề xuất này là độc hại.


Trong mã có một hàm tên là "governance" (người quản trị), chức năng duy nhất là: trả về một địa chỉ, nói với giao thức "ai là quản trị viên". Và địa chỉ được hardcode trong hàm này chính là ví của kẻ tấn công.
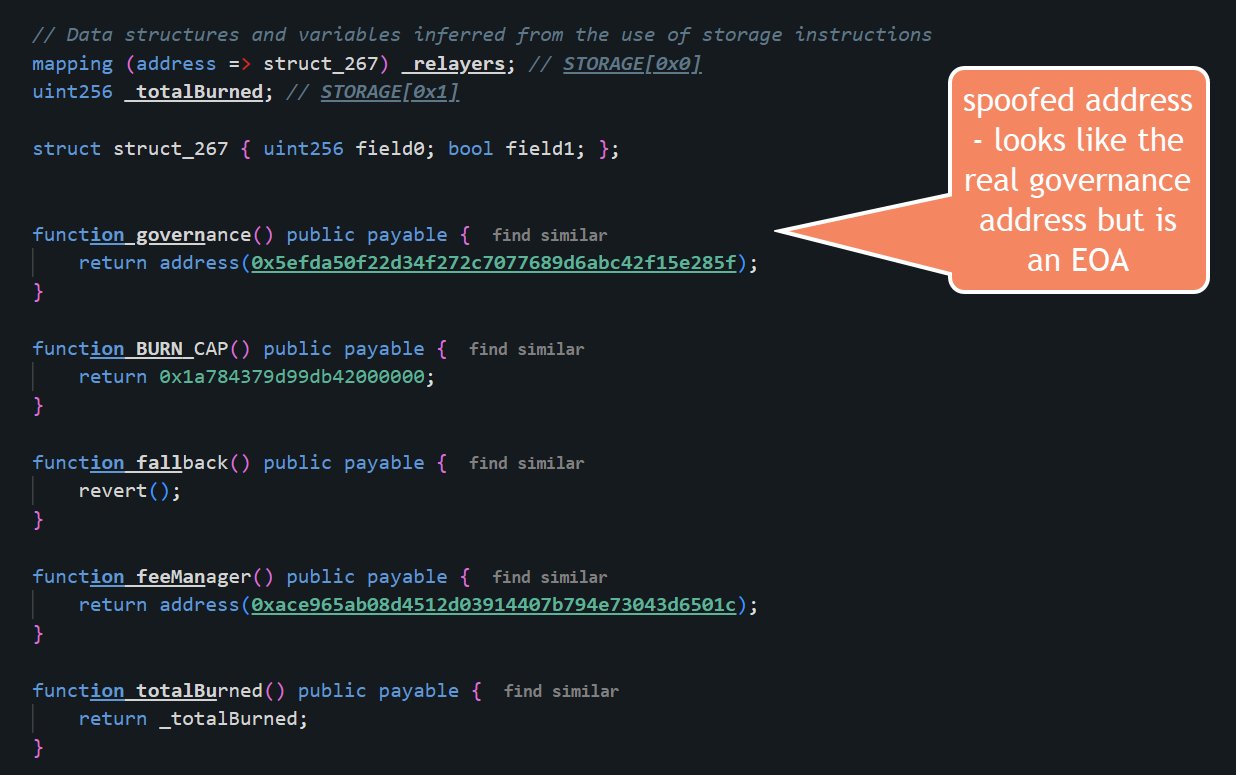


Trong kiến trúc của Tornado Cash, các phần khác nhau của giao thức sẽ gọi hàm này để xác nhận quyền cao nhất thuộc về ai. Một khi đề xuất được thông qua và thực thi, địa chỉ ban đầu trỏ đến hợp đồng quản trị cộng đồng sẽ bị lén thay thế thành địa chỉ kẻ tấn công này.


Địa chỉ quản trị thực sự là 0x5efda50f22d34F262c29268506C5Fa42cB56A1Ce;

Địa chỉ giả mạo của kẻ tấn công là 0x5efda50f22d34f272c7077689d6abc42f15e285f.


15 ký tự đầu của hai địa chỉ hoàn toàn giống nhau, sự khác biệt bắt đầu xuất hiện từ ký tự thứ 16. Người bình thường so sánh bằng mắt thường rất khó phát hiện.


Nếu đề xuất này được thông qua, hậu quả là: địa chỉ "quản trị viên cao nhất" được giao thức công nhận sẽ bị lén đổi thành địa chỉ kẻ tấn công. Khi đó, kẻ tấn công có thể sử dụng danh tính này để rút khoảng 23 triệu USD tiền TORN hiện đang bị khóa trong hợp đồng quản trị — số tiền này là do thành viên cộng đồng stake để tham gia bỏ phiếu. Ngoài ra, kẻ tấn công còn có thể ép số dư của tất cả các trung gian (nhà cung cấp dịch vụ chuyển tiếp giao dịch cho người dùng) trong giao thức về 0, khiến toàn bộ giao thức tê liệt.


Kẻ tấn công là ai, tiền từ đâu tới


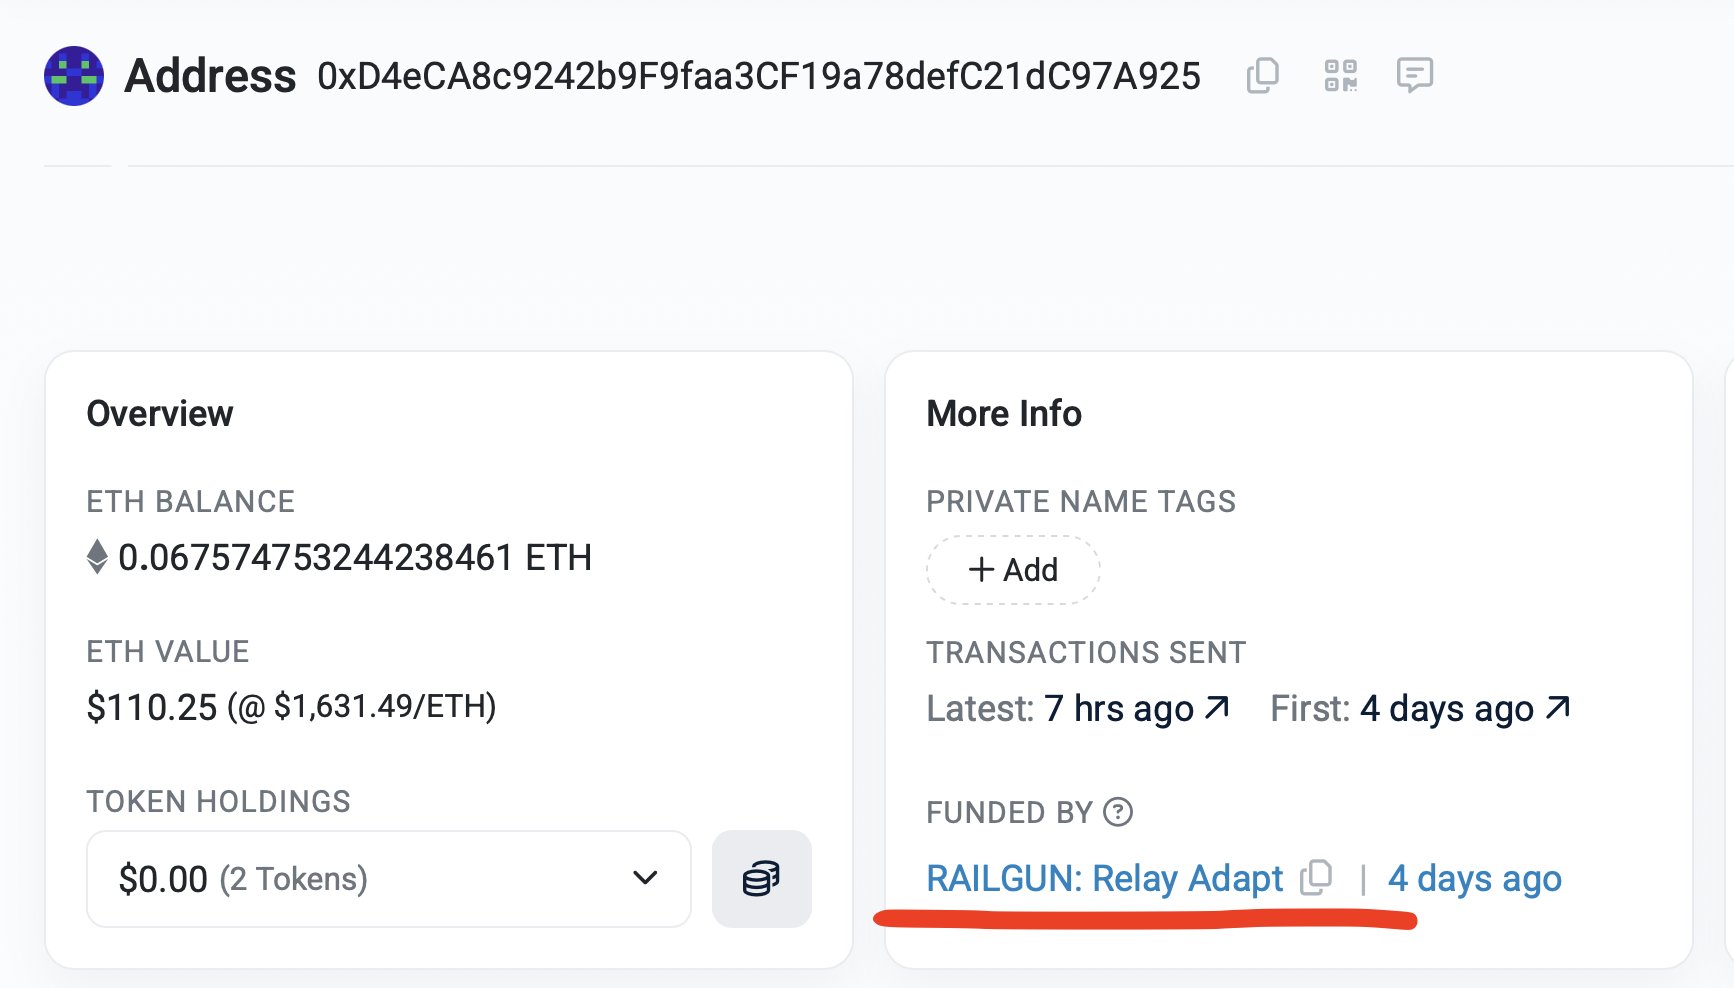
Địa chỉ ví của người tạo đề xuất là 0xd4eca8c9242b9f9faa3cf19a78defc21dc97a925.


Caversaccio truy vết nguồn tiền của địa chỉ này, phát hiện nó vừa nhận được một giao dịch chuyển tiền 4 ngày trước khi gửi đề xuất. Người chuyển là Railgun — một giao thức trộn tiền ẩn danh trên chuỗi khác, cũng là đối thủ cạnh tranh trực tiếp của Tornado Cash. Việc chuyển tiền qua Railgun có nghĩa là nguồn tiền bị làm mờ, không thể truy ngược về danh tính thực.


Sau khi cộng đồng phát hiện, tình hình bỏ phiếu hiện tại ra sao


Tính đến thời điểm hiện tại, kết quả bỏ phiếu của đề xuất này là: Đồng ý 0 phiếu, Phản đối 27,163 TORN, chiếm 100%. Việc bỏ phiếu sẽ đóng vào ngày 30 tháng 6.


Quy tắc quản trị của Tornado Cash yêu cầu ít nhất 100,000 TORN tham gia bỏ phiếu mới được tính là đạt số đại biểu tối thiểu, hiện mới chỉ đạt 27%. Trừ khi trong 4 ngày tới xuất hiện số phiếu đồng ý bất thường lớn, đẩy số đại biểu tối thiểu lên và đảo ngược kết quả. Nếu không, đề xuất này sẽ hết hiệu lực và kết quả bị từ chối đều là không thực thi. Nhưng sự việc này mang lại tác dụng cảnh báo lớn hơn.


Đây đã là lần thứ hai Tornado Cash đối mặt với loại tấn công này. Vào tháng 5 năm 2023, một kẻ tấn công đã thông qua một đề xuất chứa hàm tự hủy ẩn để giành quyền kiểm soát quản trị với 1.2 triệu phiếu, trong khi toàn bộ DAO lúc đó chỉ có 70,000 phiếu hợp lệ. Kẻ tấn công lần đó đã rút khoảng 2.17 triệu USD TORN, công cụ rửa tiền sử dụng chính là Tornado Cash, sau đó gửi một đề xuất "khôi phục quản trị", thu lời ròng khoảng 900,000 USD rồi rút lui an toàn. Sau lần đó, không ai sửa chữa triệt để cấu trúc quản trị này.


Tấn công quản trị DAO, người dùng thông thường phòng tránh thế nào


Tấn công quản trị đã là rủi ro thông thường trong Web3, không phải là trường hợp đặc biệt của một giao thức nào. Tháng 4/2022, Beanstalk bị kẻ tấn công dùng flashloan vay 1 tỷ USD quyền bỏ phiếu tạm thời, trong cùng một giao dịch đã thông qua đề xuất, chuyển đi 182 triệu USD, trả hết nợ, toàn bộ quá trình chưa đầy một phút. Tháng 2 cùng năm, Build Finance DAO bị kẻ tấn công thông qua việc làm giả token quản trị để giành quyền kiểm soát, kho bạc 11 triệu USD bị rút sạch.


Hình thức tấn công đang tiến hóa: từ vay nhanh cướp phiếu, đến hàm tự hủy ẩn, đến việc thay thế ký tự địa chỉ lần này. Nhưng logic cơ bản vẫn vậy — quyền lực của DAO đến từ token, token có thể bị mượn, bị làm giả, bị làm mờ. Bất kỳ cơ chế quản trị nào, chỉ cần có thể bị mã hóa điều khiển, thì đều có thể bị tấn công.


Đối với người dùng thông thường nắm giữ token quản trị, có một số cách khả thi. Thứ nhất, chú ý cảnh báo thời gian thực từ các nhà nghiên cứu bảo mật, cuộc tấn công lần này chính là do nhà nghiên cứu L2BEAT phát cảnh báo đầu tiên. Thứ hai, các đề xuất trỏ đến hợp đồng chưa xác minh, phần lớn cần bỏ phiếu phản đối trực tiếp. Thứ ba, nếu bạn nắm giữ token quản trị của giao thức nhưng không định tham gia chủ động, ủy quyền bỏ phiếu cho thành viên cộng đồng tích cực an toàn hơn là để token ngủ yên trong ví, token im lặng chỉ khiến số đại biểu tối thiểu càng khó đạt hơn.


Đối với nhà phát triển giao thức, tuyến phòng thủ căn bản hơn là đưa thời gian khóa (timelock) vào lớp quản trị — đề xuất sau khi thông qua không lập tức thực thi, để lại cửa sổ 48 đến 72 giờ, cho phép cộng đồng và nhà nghiên cứu bảo mật có cơ hội kiểm tra và kích hoạt tạm dừng khẩn cấp. Các giao thức như Compound, Aave đã lâu trang bị cơ chế này, Tornado Cash đến nay vẫn chưa có, đây cũng là một lựa chọn cực đoan về tuân thủ và chống kiểm duyệt của nó.

Câu hỏi Liên quan

QCuộc tấn công quản trị vào Tornado Cash lần này hoạt động như thế nào?

AKẻ tấn công đã đệ trình một đề xuất quản trị số 67 giả mạo. Đề xuất này có vẻ hợp pháp với tiêu đề về việc thiết lập cơ cấu phí và đốt token, nhưng mã hợp đồng của nó không được xác minh. Khi được phân tích ngược, mã này chứa một hàm 'governance' trả về địa chỉ ví của kẻ tấn công thay vì địa chỉ quản trị hợp pháp của DAO. Nếu đề xuất được thông qua, địa chỉ quản trị tối cao của giao thức sẽ bị thay đổi một cách lén lút, cho phép kẻ tấn công rút khoảng 23 triệu USD TORN từ kho bạc cộng đồng và làm tê liệt giao thức.

QLàm thế nào cộng đồng phát hiện và ngăn chặn cuộc tấn công này?

ANhà nghiên cứu Sergey Shemyakov từ L2BEAT là người đầu tiên phát hiện ra mã hợp đồng đề xuất không được xác minh và cảnh báo. Sau đó, nhà nghiên cứu bảo mật Pascal Caversaccio đã phân tích ngược mã bytecode, tiết lộ logic độc hại nhằm thay đổi địa chỉ quản trị. Cộng đồng sau đó đã bỏ phiếu phản đối ồ ạt. Đến thời điểm hiện tại, đề xuất nhận được 0 phiếu thuận và 27,163 phiếu chống (100%), và rất có thể sẽ không đạt đủ số phiếu tối thiểu (quorum) để có hiệu lực.

QĐây có phải là lần đầu tiên Tornado Cash bị tấn công quản trị không?

AKhông, đây là lần thứ hai Tornado Cash đối mặt với loại tấn công này. Vào tháng 5 năm 2023, một kẻ tấn công đã giành được quyền kiểm soát quản trị thông qua một đề xuất chứa hàm tự hủy ẩn, rút khoảng 2.17 triệu USD TORN và kiếm lời khoảng 900,000 USD. Sau sự cố đó, cấu trúc quản trị cơ bản của DAO dường như đã không được sửa chữa triệt để.

QNgười dùng bình thường có thể làm gì để tự bảo vệ trước các cuộc tấn công quản trị DAO?

ANgười dùng nắm giữ token quản trị có thể: 1) Theo dõi cảnh báo thời gian thực từ các nhà nghiên cứu bảo mật. 2) Từ chối các đề xuất trỏ đến hợp đồng chưa được xác minh mã nguồn. 3) Ủy quyền phiếu bầu của mình cho các thành viên cộng đồng tích cực và đáng tin cậy thay vì để token không hoạt động trong ví, vì token không hoạt động khiến việc đạt quorum trở nên khó khăn hơn, tạo điều kiện cho các đề xuất độc hại.

QCác giao thức DeFi có thể triển khai biện pháp kỹ thuật nào để giảm thiểu rủi ro tấn công quản trị?

AMột biện pháp phòng thủ căn bản là triển khai 'timelock' (khóa thời gian) ở lớp quản trị. Cơ chế này tạo ra một khoảng thời gian trễ (ví dụ: 48-72 giờ) giữa khi một đề xuất được thông qua và khi nó được thực thi. Cửa sổ này cho phép cộng đồng và các nhà nghiên cứu bảo mật có thời gian xem xét kỹ lưỡng và kích hoạt tạm dừng khẩn cấp nếu phát hiện mã độc. Các giao thức như Compound và Aave đã sử dụng cơ chế này, nhưng Tornado Cash cho đến nay vẫn chưa áp dụng.

Nội dung Liên quan

Đạo luật CLARITY đã sửa đổi nhắm vào các nhà điều hành DeFi 'không phi tập trung'

Phiên bản sửa đổi của Đạo luật CLARITY sẽ yêu cầu các cơ quan quản lý Hoa Kỳ xác định liệu những cá nhân hoặc nhóm kiểm soát "các giao thức giao dịch tài chính phi phi tập trung" có phải tuân thủ các quy định về chứng khoán, hàng hóa và chống rửa tiền (AML) hay không. Văn bản sửa đổi, được đăng trên trang web của Thượng nghị sĩ Cynthia Lummis, định nghĩa một giao thức như vậy là giao thức mà chức năng, hoạt động hoặc quy tắc của nó có thể bị thay đổi một cách đáng kể bởi một người hoặc một nhóm phối hợp. Định nghĩa này cũng bao gồm các giao thức mà bên kiểm soát có thể hạn chế người dùng hoặc các giao dịch không chỉ được điều chỉnh bởi mã lập trình sẵn minh bạch. Theo đề xuất, Ủy ban Chứng khoán và Giao dịch (SEC) và Ủy ban Giao dịch Hàng hóa Tương lai (CFTC) sẽ xây dựng các quy tắc dựa trên hoạt động liên quan đến đăng ký, ứng xử, công bố thông tin, lưu giữ hồ sơ và giám sát. Đồng thời, Bộ Tài chính sẽ thiết lập cách thức các nghĩa vụ hiện hành theo Đạo luật Bảo mật Ngân hàng áp dụng cho các bên kiểm soát bị ảnh hưởng. Dự luật nêu rõ phần mềm và hệ thống sổ cái phân tán sẽ không phải tự đăng ký. Nó cũng nói rằng việc tham gia vào hội đồng ứng phó sự cố hoặc an ninh sẽ không tự nó thiết lập quyền kiểm soát đối với một giao thức. Văn bản sửa đổi được đưa ra trước một cuộc bỏ phiếu theo thủ tục tại Thượng viện dự kiến vào ngày 15 tháng 9. Để thông qua, dự luật cần 60 phiếu, nghĩa là đảng Cộng hòa sẽ cần sự ủng hộ từ đảng Dân chủ bất chấp những bất đồng đang tiếp diễn về vấn đề đạo đức, biện pháp chống rửa tiền và phần thưởng stablecoin. Ngành công nghiệp crypto ủng hộ dự luật trong khi tranh cãi về đạo đức vẫn tồn tại. Giám đốc điều hành của Crypto Council for Innovation, Ji Hun Kim, gọi cuộc bỏ phiếu này là "thời điểm then chốt" đối với tài sản kỹ thuật số, đổi mới và vai trò lãnh đạo của Mỹ. Ông nhấn mạnh nhu cầu về một khuôn khổ kết hợp bảo vệ người tiêu dùng với tiêu chuẩn ứng xử kinh doanh. CEO Coinbase, Brian Armstrong, cho biết Đạo luật CLARITY đã "sẵn sàng để nhận phiếu đồng ý" và các vấn đề quan trọng trước đây đã được giải quyết, mặc dù các cuộc đàm phán về hạn chế đạo đức vẫn đang diễn ra. Tuy nhiên, phần nội dung về đạo đức trong văn bản mới được phát hành vẫn hầu như không thay đổi so với phiên bản trước. Thượng nghị sĩ Dân chủ Ruben Gallego đã cảnh báo chống lại việc bỏ phiếu trước khi các bất đồng về đạo đức và lợi tức stablecoin được giải quyết. Armstrong lưu ý rằng nếu dự luật không được thông qua, SEC và CFTC có thể sử dụng thẩm quyền hiện có để theo đuổi việc xây dựng quy tắc và các miễn trừ đổi mới.

cointelegraph1 giờ trước

Đạo luật CLARITY đã sửa đổi nhắm vào các nhà điều hành DeFi 'không phi tập trung'

cointelegraph1 giờ trước

Reform UK của Farage nhận khoản quyên góp lớn nhất từ tỷ phú tiền mã hóa: Báo cáo

Tỷ phú tiền điện tử Ben Delo, đồng sáng lập sàn BitMEX, đã quyên góp 36 triệu bảng Anh (49 triệu USD) cho đảng Reform UK của Nigel Farage, được báo cáo là khoản đóng góp lớn nhất từ trước đến nay cho một đảng phái chính trị tại Anh. Delo cho biết khoản tiền này nhằm đảm bảo một "cuộc chiến công bằng" trong bầu cử. Khoản quyên góp này đã đưa Delo trở thành nhà tài trợ lớn nhất của Reform UK, vượt qua khoản 9 triệu bảng của tỷ phú Christopher Harborne hồi tháng 8 năm ngoái. Việc Farage nhận hàng triệu USD đóng góp và quà tặng từ các nhân vật liên quan đến ngành công nghiệp tiền điện tử trước đây đã khiến ông bị điều tra và gây ra nhiều câu hỏi về ảnh hưởng của tài sản số đến chính trị Anh. Một số nghị sĩ đảng Lao động đã xem xét đề xuất lệnh cấm vĩnh viễn đối với các khoản đóng góp bằng tiền điện tử. Báo The Telegraph cho biết Delo đã thanh toán toàn bộ 36 triệu bảng ngay lập tức thay vì chia nhỏ theo tháng để tránh bị chặn. Đáng chú ý, Delo là một trong ba đồng sáng lập BitMEX từng nhận tội tại Mỹ về các cáo buộc liên quan đến vi phạm Đạo luật Bảo mật Ngân hàng. Ông bị phạt 10 triệu USD vào năm 2022 nhưng không phải ngồi tù và cùng các đồng nghiệp được Tổng thống Mỹ Donald Trump ân xá vào tháng 3/2025.

cointelegraph1 giờ trước

Reform UK của Farage nhận khoản quyên góp lớn nhất từ tỷ phú tiền mã hóa: Báo cáo

cointelegraph1 giờ trước

Nhà phân tích: 'Sự tăng trưởng của altcoin này là do các "cá mập" thị trường' — Nó đã trải qua cú nhảy vọt đột ngột trong vài giờ

Nhà phân tích tiền mã hóa Ali Martínez tuyên bố hoạt động của các nhà đầu tư lớn đã đóng vai trò quan trọng trong đợt tăng giá gần đây của Ethereum ($ETH). Hôm nay, giá ETH đã tăng khoảng 10% chỉ trong hai giờ, từ 2.433 USD lên 2.667 USD. Martínez cho rằng đà tăng tăng tốc sau khi dữ liệu lạm phát tháng 8 của Mỹ được công bố ở mức 3,4% hàng năm. Dữ liệu blockchain cũng cho thấy sự gia tăng hoạt động của các nhà đầu tư lớn. Số lượng giao dịch ETH trị giá trên 1 triệu USD đã tăng khoảng 14%, cho thấy sự tham gia tích cực hơn của họ vào thị trường Ethereum. Tuy nhiên, trong ngắn hạn, Ethereum đang tiến gần một vùng kháng cự quan trọng. Việc hơn 10 triệu ETH đã được giao dịch trước đó trong khoảng giá 2.700-2.800 USD cho thấy áp lực bán đáng kể có thể xuất hiện ở các mức này. Martínez nhận định, để ETH bắt đầu một xu hướng tăng mới nhắm tới mốc 3.000 USD, nó cần vượt qua rào cản cung ở vùng 2.700-2.800 USD với sự hỗ trợ của các tổ chức nắm giữ tiền mã hóa lớn. Ông nói thêm rằng mặc dù sự gia tăng hoạt động từ các "cá voi" là tín hiệu tích cực, nhưng khu vực giá 2.700-2.800 USD vẫn là điểm mấu chốt cần theo dõi.

cryptonews.ru3 giờ trước

Nhà phân tích: 'Sự tăng trưởng của altcoin này là do các "cá mập" thị trường' — Nó đã trải qua cú nhảy vọt đột ngột trong vài giờ

cryptonews.ru3 giờ trước

Giao dịch

Giao ngay
活动图片