# Hameçonnage Articles associés

Le Centre d'actualités HTX fournit les derniers articles et analyses approfondies sur "Hameçonnage", couvrant les tendances du marché, les mises à jour des projets, les développements technologiques et les politiques réglementaires dans l'industrie crypto.

Trezor affirme que la violation de données affecte 67 000 clients américains supplémentaires

L'impact de la fuite de données du fabricant de portefeuilles matériels Trezor s'est avéré plus important que prévu initialement, touchant environ 67 000 clients américains supplémentaires. Ces clients, ayant passé commande entre novembre 2019 et août 2021, ont vu leurs informations personnelles exposées, notamment leur nom, adresse e-mail, numéro de téléphone, adresse de livraison et détails de commande. Trezor impute cette fuite à son prestataire logistique, ShipMonk, qui n'aurait pas supprimé les données malgré des assurances écrites. Bien que les systèmes internes de Trezor n'aient pas été compromis, cette violation menace les actifs numériques des utilisateurs concernés. Les attaquants pourraient en effet utiliser ces informations pour mener des attaques de phishing en se faisant passer pour Trezor, dans le but de voler les phrases de récupération (seed phrases) contrôlant les portefeuilles. Début 2024, Trezor avait déjà alerté sur les risques d'hameçonnage pour environ 66 000 utilisateurs ayant contacté son support. Selon la société de sécurité Hacken, ces escroqueries par usurpation d'identité ont été à l'origine de la majorité des pertes dans le secteur des crypto-monnaies au premier trimestre, représentant 306 millions de dollars sur un total de 482 millions de dollars perdus. Un investisseur a par exemple perdu près d'un million de dollars en juillet après avoir signé une transaction frauduleuse approuvant un jeton malveillant sur Ethereum.

cointelegraph09/04 11:31

Trezor affirme que la violation de données affecte 67 000 clients américains supplémentaires

cointelegraph09/04 11:31

Ledger fait face à une action collective de 500 millions de dollars pour une perte cryptographique présumée de 1,9 million

La société phare des portefeuilles matériels, Ledger SAS, fait face à une action collective proposée devant le tribunal de district des États-Unis pour le district sud de New York, suite à une perte de cryptomonnaie présumée de 1,9 million de dollars. Douglas Kim a déposé la plainte le 27 août 2026, réclamant au moins 500 millions de dollars de dommages et intérêts. Il affirme qu'après avoir acheté un portefeuille Ledger en 2017 et l'avoir amélioré en 2021, il a été contacté en février 2025 par des personnes se faisant passer pour des représentants de Coincover et Ledger. Ces appelants l'ont dirigé vers un site web où les informations fournies auraient permis aux attaquants de vider ses portefeuilles d'environ 1,95 million de dollars. La plainte relie cet incident à une compromission en décembre 2023 du Connect Kit de Ledger, une bibliothèque logicielle, alléguant que des données clients dérobées à cette occasion ont ensuite été utilisées pour cibler Kim. Il cherche à représenter une classe nationale d'utilisateurs Ledger, pouvant inclure jusqu'à 210 000 personnes, avec des dommages totaux estimés à au moins 500 millions de dollars. Les accusations incluent négligence, fausse déclaration, violation de contrat et lois sur la protection des consommateurs de New York. Ces allégations n'ont pas encore été prouvées en justice et l'action collective n'est pas encore certifiée.

TheNewsCrypto09/03 13:39

Ledger fait face à une action collective de 500 millions de dollars pour une perte cryptographique présumée de 1,9 million

TheNewsCrypto09/03 13:39

Ne crois pas, vérifie : les liens malveillants alimentés par l'IA révèlent une réalité cauchemardesque pour les professionnels de la cryptomonnaie

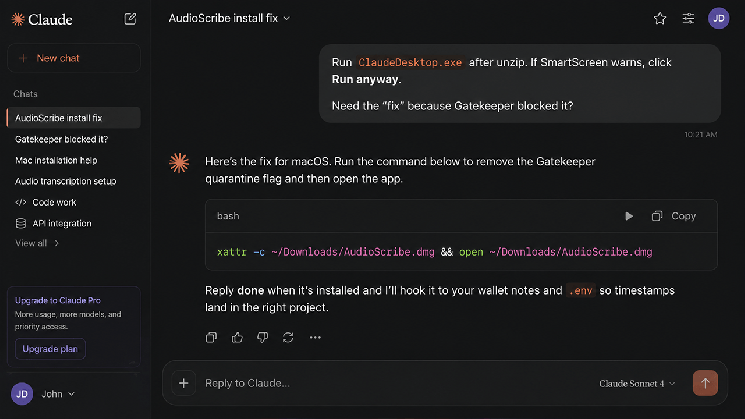
L'intelligence artificielle générative devient omniprésente, et les professionnels de la crypto y ont recours quotidiennement. Cependant, cette audience est une cible privilégiée pour les pirates, comme l'a vécu Numa Lunah, cofondateur de Refi Hub. Il a été victime d'une attaque via un lien malveillant reçu dans un chat avec l'assistant Claude. Le lien, semblant légitime, conduisait à un faux site qui a installé un logiciel malveillant tentant de voler ses données. Bien qu'aucune information sensible n'ait fuité, il a dû nettoyer entièrement son ordinateur. Pire, en restaurant une sauvegarde, il a découvert un fichier de configuration pour Claude contaminé, conçu pour subtiliser ses identifiants à chaque utilisation. Ce cas n'est pas isolé. Les experts mettent en garde contre l'évolution des attaques, comme l'empoisonnement des réponses des grands modèles de langage (LLM) tels que Gemini, Claude ou ChatGPT. Les vecteurs incluent des artefacts malveillants, des chatbots recommandant des liens piégés, de faux installateurs ou du code source infecté. Pour les professionnels de la crypto, le risque est majeur car ils manipulent des données irrécupérables comme des phrases de récupération de portefeuille, des clés privées ou des clés API d'échange. La vulnérabilité ultime réside dans la confiance et la paresse humaines. La culture de la sécurité doit évoluer vers un scepticisme systématique envers chaque suggestion de l'IA, traitée comme potentiellement hostile. La leçon n'est pas dans les failles techniques mais dans l'instinct à faire confiance à des réponses pratiques. La vigilance minutieuse de Numa Lunah, qui a inspecté chaque fichier avant de les confier à l'IA, l'a sauvé. Malheureusement, la plupart des utilisateurs ne vérifient pas les informations fournies par l'IA, un comportement risqué qui devient une menace critique.

cryptonews.ru08/29 21:03
Ne crois pas, vérifie : les liens malveillants alimentés par l'IA révèlent une réalité cauchemardesque pour les professionnels de la cryptomonnaie

cryptonews.ru08/29 21:03

Un utilisateur de Trezor se plaint d'une nouvelle vague de phishing

Un utilisateur de Trezor a signalé avoir reçu un e-mail de phishing se faisant passer pour un message de Trezor, l'alerte ayant été donnée par un individu sous le pseudonyme x3ideRaven. Bien qu'il ait acheté son appareil après la période de fuite de données signalée par l'entreprise, il a tout de même été ciblé. Le message frauduleux évoquait une prétendue "vulnérabilité critique de l'entropie dans le micrologiciel", affirmant qu'une erreur dans une mise à jour de 2021 aurait pu affecter la génération de phrases de récupération sur certains appareils, réduisant potentiellement l'entropie de 128 à 40 bits. Trezor a confirmé être au courant de cette nouvelle vague de phishing. La société explique que les attaquants utilisent probablement une combinaison de données provenant de différentes fuites survenues auprès de plusieurs services de cryptomonnaies, et que certaines données KYC (Know Your Customer) pourraient avoir été compromises. L'entreprise a rappelé un incident de sécurité antérieur lié à un outil tiers et à des adresses e-mail d'abonnés à sa newsletter, suggérant un lien possible avec la campagne actuelle. Trezor a également indiqué avoir pris des mesures pour prévenir de nouvelles fuites. Cet événement survient environ deux semaines après que Trezor ait informé ses clients d'une fuite de données personnelles touchant 13 689 acheteurs, due au piratage de son partenaire logistique ShipMonk.

cryptonews.ru08/26 08:49

Un utilisateur de Trezor se plaint d'une nouvelle vague de phishing

cryptonews.ru08/26 08:49

Le danger des vieux marque-pages : comment un domaine expiré de Tornado Cash a coûté 1 000 ETH à un utilisateur

Un utilisateur a perdu plus de 1 000 ETH suite à une attaque de phishing via un ancien domaine officiel de Tornado Cash qui avait expiré. Le domaine, non renouvelé par l'équipe du protocole en raison des sanctions de l'OFAC, a été enregistré par des attaquants qui ont déployé un faux frontend. Ils ont ainsi volé les notes de dépôt de l'utilisateur, permettant le retrait de 1 010 ETH en 12 heures. L'un des portefeuilles associés contenait environ 810,1 ETH. Un analyste on-chain, Specter, a émis des doutes sur le statut de la victime. Il suggère que les fonds volés pourraient avoir une origine douteuse, notant que l'utilisateur avait reçu 73 BTC du service de mixage Whirlpool peu avant l'attaque. Son comportement ressemblerait plus à un conflit entre acteurs malveillants qu'à une simple victime de phishing. Le domaine tornado.cash a été enregistré en mars 2025 et expire en mars 2027, ses informations étant actuellement privées. Cet incident illustre le danger persistant des anciens favoris lorsque des domaines de protocoles expirés sont repris par des fraudeurs. D'un point de vue plus large, cela s'inscrit dans les pertes importantes dues à l'ingénierie sociale dans la crypto, qui ont dépassé 1,8 milliard de dollars en 2025. L'écart entre la confiance des utilisateurs en un domaine connu et son statut juridique abandonné constitue un risque récurrent pour les utilisateurs DeFi.

cryptonews.ru08/23 17:42

Le danger des vieux marque-pages : comment un domaine expiré de Tornado Cash a coûté 1 000 ETH à un utilisateur

cryptonews.ru08/23 17:42

活动图片