Oferta aumenta 3 billones: el protocolo clásico Harmony recibe otro golpe mortal

marsbitPublicado a 2026-08-12Actualizado a 2026-08-12

Resumen

Un ataque hacker explotó una vulnerabilidad crítica en la red Harmony, permitiendo la falsificación y emisión ilegal de aproximadamente 3 billones de tokens ONE (valorados en unos 23.400 millones de dólares). Esto representa una enorme dilución de la oferta. El ataque, que aprovechó fallos lógicos en la verificación de firmas y la protección contra el doble gasto entre fragmentos (shards) de la red, provocó que el precio de ONE cayera alrededor de un 38% en 24 horas. El equipo de Harmony respondió desactivando el puente cross-chain, solicitando a los intercambios que congelen los fondos vinculados a las direcciones del atacante y lanzando un parche de software (v2026.1.1) para evitar nuevas emisiones ilegales. Sin embargo, gran parte de los tokens falsificados ya habían sido enviados a intercambios. La red está evaluando la opción de un rollback (retroceso), aunque su eficacia sería limitada si los tokens ya se han comercializado. Este es el tercer incidente grave de seguridad relacionado con la oferta de tokens de Harmony en los últimos años, después del ataque al puente Horizon en 2022 y un bug en el sistema de staking en 2023. El evento subraya la vulnerabilidad de las cadenas de capa 1 de baja capitalización y la importancia crucial de una auditoría de seguridad rigurosa.

Autor: Mahe, Foresight News

Los ataques de hackers se están convirtiendo en el "principal asesino" de los protocolos criptográficos.

El 12 de agosto, el usuario de X, Juiceberg, publicó un tuit indicando que, según los datos en cadena, el protocolo Harmony sufrió una explotación de vulnerabilidad. El atacante creó ilegalmente aproximadamente 4 mil millones de tokens ONE (valorados en más de 3 millones de dólares) a través de bloques vacíos, lo que representa el 26% de su oferta total. Alrededor de 2.8 mil millones de estos tokens se transfirieron rápidamente a exchanges durante la caída del precio, mientras que el endpoint de oferta total de Harmony no reflejó esta nueva emisión, lo que resultó en una discrepancia entre la oferta real en cadena y los datos públicos. El atacante aún mantiene en cadena alrededor de 115 millones de tokens (aproximadamente el 2.9% de la cantidad creada), mientras que la gran mayoría ya ha entrado en cuentas de exchanges, ya sea vendidos o almacenados en carteras de depósito.

Después de que se difundió la noticia, el precio de ONE cayó en picado desde $0.00118 hasta un mínimo de $0.00056, recuperándose actualmente a $0.00078, con una caída de casi el 38% en 24 horas.
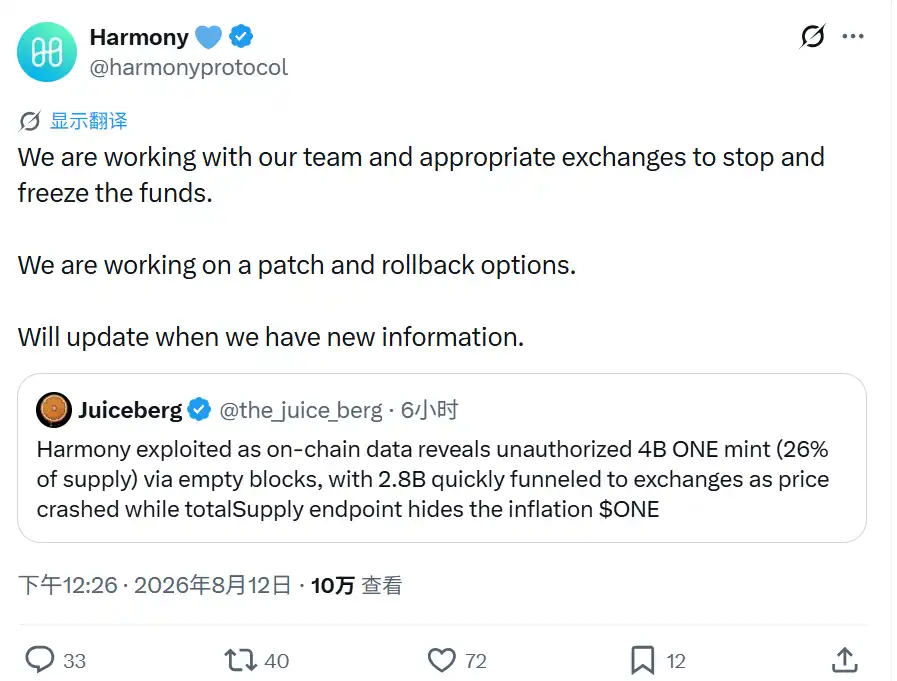
Posteriormente, el equipo oficial de Harmony respondió en la plataforma X que están colaborando con el equipo y varios exchanges relevantes para bloquear y congelar los fondos involucrados; al mismo tiempo, están avanzando en el desarrollo de un parche de software y evaluando opciones de rollback de la red.

Luego, el equipo oficial publicó cuatro grupos de direcciones de carteras relacionadas, solicitando explícitamente a los exchanges que bloqueen y congelen los fondos rastreables hasta estas direcciones:

  • one1uap8dx2z0qsjxqthm5flgcxkeepsz3gsrghnfn
  • one17u300a40ll5wphd8kj5hktryhdjq3ml9f4phy4
  • one1a5hur07z5vtvzhr35zkw8tfqedemkz8t88xgd7
  • one1h56hkxmua0uzfv07fu04cudvtrl35u96pq47vy

Alrededor de las 2 p.m., el equipo oficial anunció la suspensión del servicio del puente cross-chain bridge.harmony.one debido al incidente de seguridad y solicitó a todos los nodos validadores que actualizaran inmediatamente a la última versión del parche v2026.1.1. El equipo explicó que este parche puede evitar una creación ilegal adicional y se proporcionarán actualizaciones posteriores para manejar los tokens ya creados. Ya se pueden ver los registros de lanzamiento correspondientes en GitHub.

Este es el tercer problema de seguridad o técnico importante relacionado directamente con la oferta de tokens que Harmony ha experimentado en los últimos años. En junio de 2022, su puente cross-chain Horizon sufrió un ataque, perdiendo activos por valor de aproximadamente 100 millones de dólares, y el FBI posteriormente atribuyó el incidente a un grupo de hackers relacionado con Corea del Norte. En diciembre de 2023, un bug en el sistema de staking provocó la creación errónea de aproximadamente 146.3 millones de tokens ONE, afectando a 74 direcciones, donde una sola dirección recibió más de 51 millones, y parte de estos tokens fueron transferidos posteriormente a exchanges. En ese momento, el equipo oficial lanzó urgentemente un parche y tomó medidas de seguimiento.

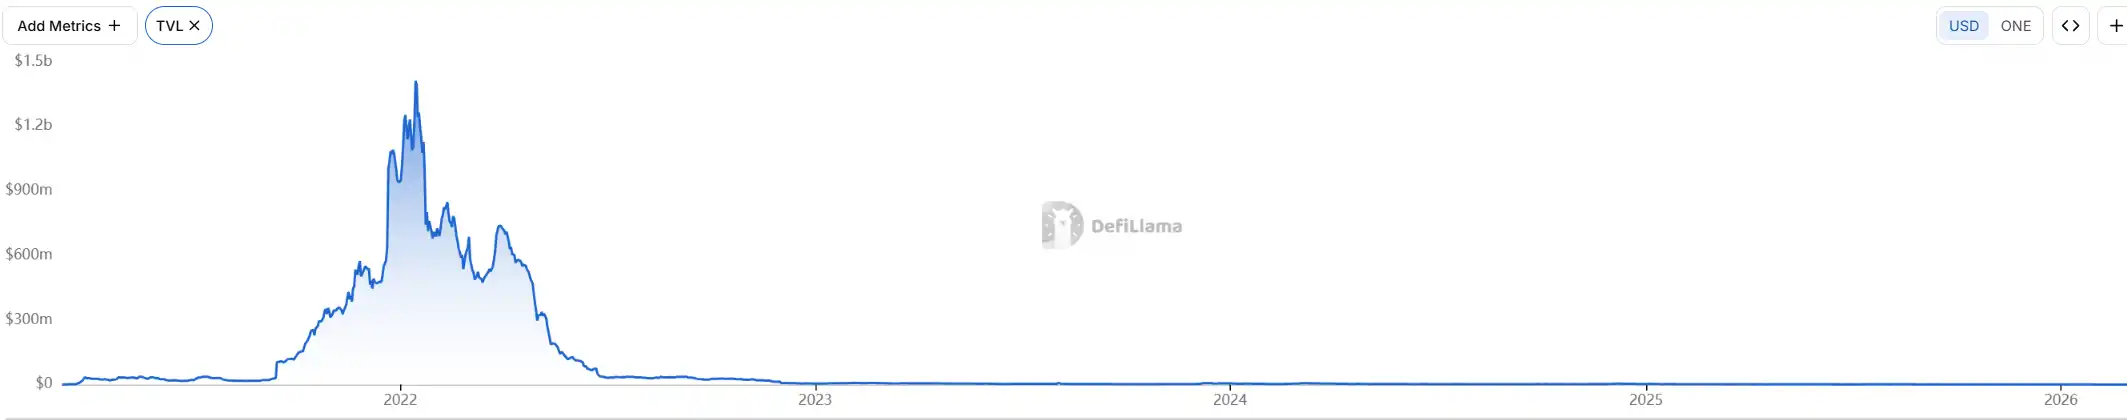
Desde la perspectiva del volumen del mercado, aunque este incidente causó una dilución significativa de la oferta y una volatilidad extrema en el precio, la escala absoluta de la pérdida es limitada. Antes del incidente, la capitalización de mercado de Harmony ya había caído a alrededor de 17 millones de dólares, y después del incidente disminuyó aún más a un nivel de aproximadamente 12 millones de dólares, evaporando alrededor de 5 millones de dólares en valor de mercado. En 2022, el TVL total de Harmony alcanzó un pico de más de 1.4 mil millones de dólares. Los últimos datos de DefiLlama muestran que su TVL ahora es de menos de 170,000 dólares.
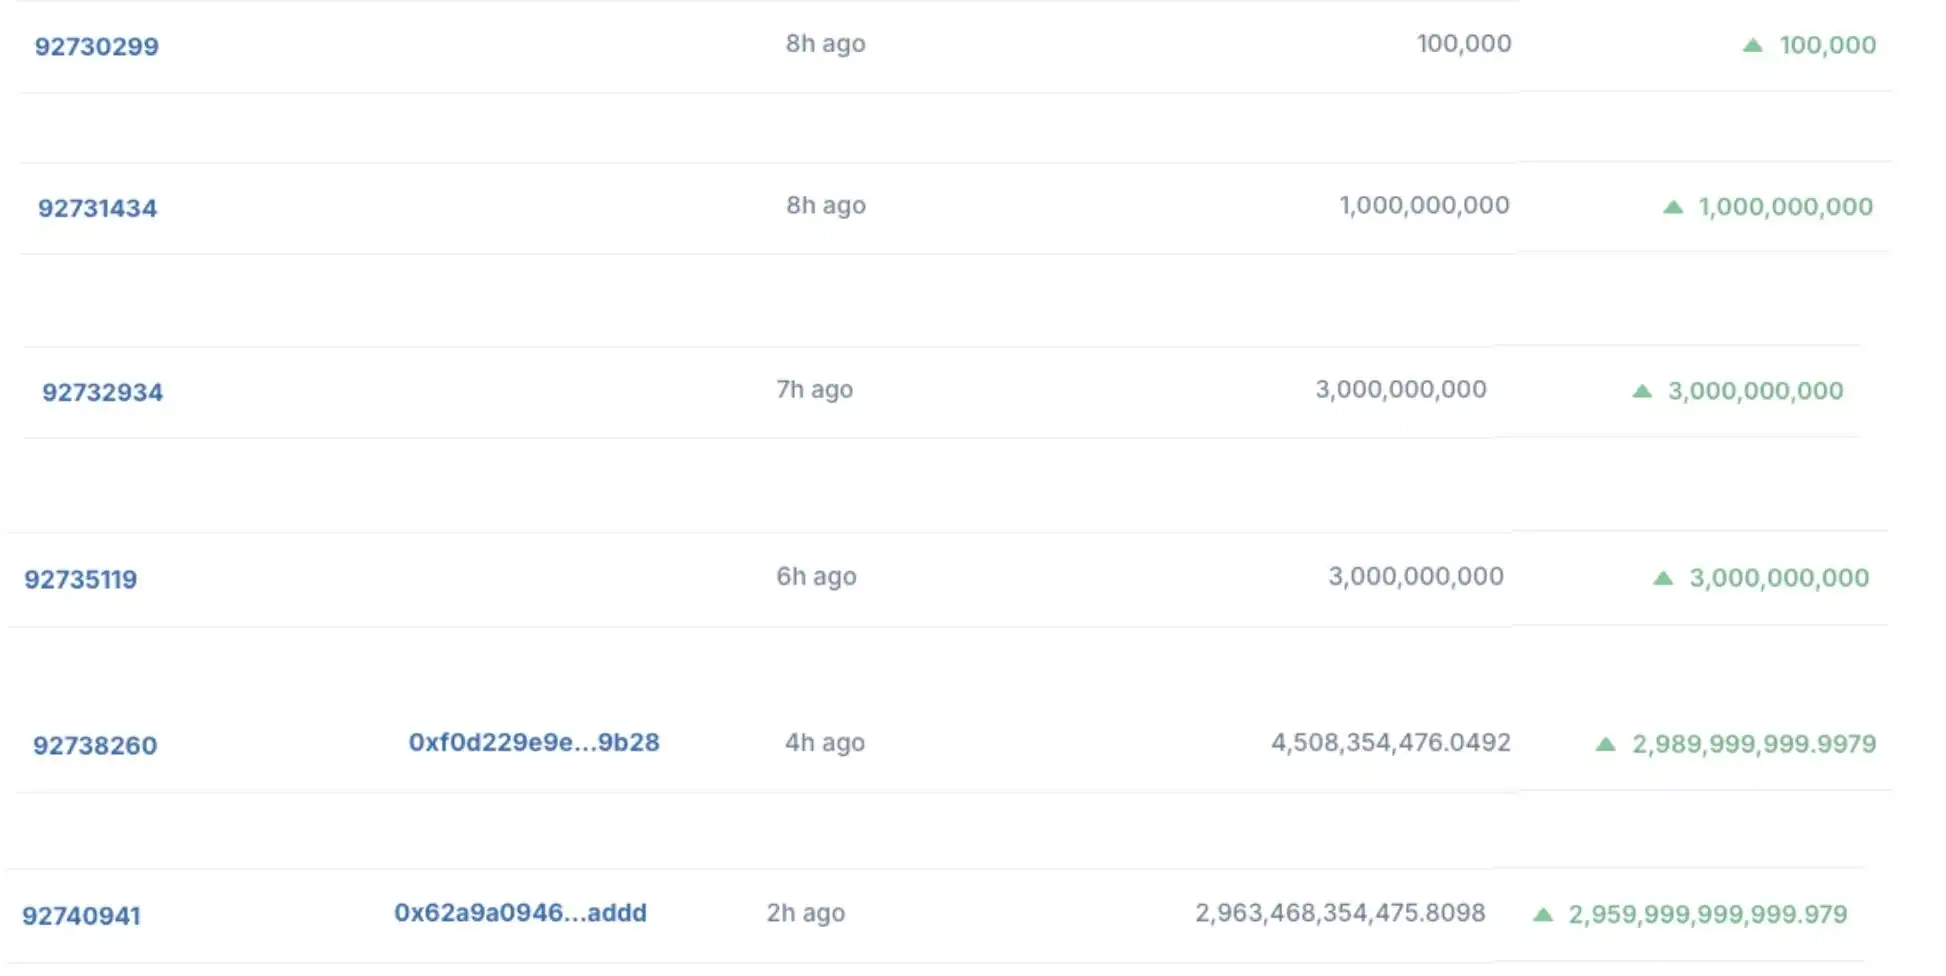
Según el monitoreo de CertiK Alert, alrededor de las 4 p.m., la cantidad de tokens ONE creados anormalmente en la red Harmony superó los 3 billones (valorados en aproximadamente 2.34 mil millones de dólares), involucrando seis bloques anómalos.

En las primeras etapas, el atacante aprovechó la ocultación de datos de emisión en la interfaz de oferta total, y diferentes bloques se estaban procesando continuamente, por lo que la emisión inicial de 4 mil millones estaba lejos de ser el dato real.
La cuenta de X, BlockWatchdog, analizó este incidente indicando que el atacante aprovechó un grave error lógico en la verificación de recibos entre shards y la comprobación de firmas de Harmony, falsificando de una vez aproximadamente 3 billones de tokens.
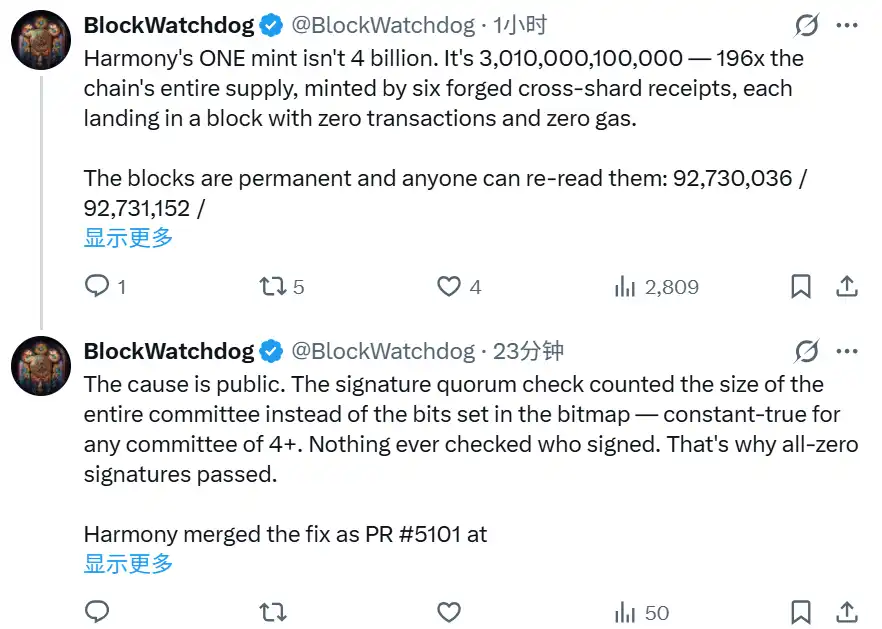
Harmony es una cadena de fragmentos (sharding), y las transferencias de tokens entre diferentes shards requieren "recibos" como prueba. El atacante falsificó estos recibos, y los recibos indicaban:

Provenían de una época (epoch) muy antigua (la epoch 100, mientras que ahora estamos en más de 3000).

Las firmas estaban completamente vacías (firmas cero).

Se transferían desde una dirección muerta (0x00...dEaD).

Normalmente, el sistema debería rechazarlos directamente. Pero el sistema tenía dos vulnerabilidades: Primero, la comprobación de firmas estaba mal escrita. Al verificar "si hay suficientes firmas", el sistema solo miraba "cuántas personas hay en el comité", en lugar de "cuántas personas firmaron realmente". Resultado: siempre que el número de miembros del comité fuera ≥4, incluso con firmas vacías podía pasar. Es como si la cerradura de la puerta estuviera rota, cualquiera podía entrar empujando. En segundo lugar, la protección contra el doble uso tenía un fallo. El campo en el que el sistema se basaba para verificar "¿se ha usado ya este recibo?" en epochs antiguos era un campo que el atacante podía completar. Por lo tanto, el atacante podía reutilizar el mismo recibo falso repetidamente o eludir la verificación.

Con estas dos vulnerabilidades combinadas, el atacante pudo crear varios billones de tokens de una sola vez.

Al momento de cerrar esta edición, el equipo oficial aún no ha confirmado si finalmente se ejecutará un rollback de la red. Un rollback implicaría restaurar el estado de la cadena a un punto anterior al ataque, lo que en teoría podría eliminar parte del impacto de la creación ilegal, pero una vez que una gran cantidad de tokens ya hayan entrado en exchanges centralizados y completado transacciones, su efectividad práctica será significativamente limitada. Si los exchanges congelan efectivamente los fondos relacionados, el progreso de la adopción del parche entre los nodos validadores y el plan de manejo posterior para los tokens ya creados se convertirán en las variables clave de atención del mercado a corto plazo.

Harmony, como una cadena de capa 1 (Layer 1) clásica que originalmente se centró en alto rendimiento y bajas tarifas, ocupó una cierta posición en las narrativas de DeFi y cross-chain. Los incidentes de seguridad consecutivos, combinados con una contracción prolongada del valor de mercado, han reducido considerablemente su visibilidad en el mercado criptográfico actual.

Este incidente expone una vez más la fragilidad de los mecanismos de consenso y oferta en cadenas públicas de pequeña capitalización, y también recuerda a los participantes del mercado que deben examinar de manera más cuidadosa los registros de seguridad históricos y la actividad real en cadena al evaluar proyectos similares.

Preguntas relacionadas

Q¿Cuál es el principal evento de seguridad descrito en el artículo sobre Harmony?

AEl artículo describe un ataque de explotación de vulnerabilidades en el protocolo Harmony, donde un atacante falsificó recibos para acuñar ilegalmente aproximadamente 3 billones de tokens ONE (equivalente a unos 23.4 mil millones de dólares), lo que supone un 26% de su oferta total. Esto causó una caída del 38% en el precio del token en 24 horas.

Q¿Qué acciones tomó el equipo de Harmony en respuesta al ataque?

AEl equipo oficial de Harmony respondió trabajando con varias casas de cambio para bloquear y congelar los fondos involucrados, desarrollando un parche de software (versión v2026.1.1) para prevenir más acuñaciones ilegales, suspendiendo el puente cross-chain bridge.harmony.one, y evaluando la opción de realizar un 'rollback' o reversión de la red a un estado anterior al ataque.

Q¿Cuáles fueron las dos vulnerabilidades técnicas clave que explotó el atacante según el análisis de BlockWatchdog?

ASegún el análisis de BlockWatchdog, el atacante explotó dos vulnerabilidades clave: 1) Un error en la verificación de firmas, donde el sistema solo verificaba el número total de miembros del comité en lugar de las firmas reales, permitiendo que transacciones con firmas vacías fueran aprobadas. 2) Un fallo en la protección contra el doble gasto (replay protection), donde los campos de verificación para recibos de épocas antiguas podían ser manipulados por el atacante, permitiendo reutilizar el mismo recibo falso repetidamente.

Q¿Cómo ha afectado este incidente de seguridad al valor de mercado (capitalización) y al TVL de Harmony?

AEl incidente causó una caída en la capitalización de mercado de Harmony desde aproximadamente 17 millones de dólares antes del evento hasta unos 12 millones de dólares después, una pérdida de unos 5 millones de dólares. Además, el TVL (Valor Total Bloqueado) de Harmony, que alguna vez alcanzó un pico de más de 1.4 mil millones de dólares en 2022, ahora se sitúa en menos de 170.000 dólares según DefiLlama, mostrando un declive significativo en su adopción y actividad.

QSegún el artículo, ¿cuáles han sido los principales problemas de seguridad previos que ha enfrentado Harmony?

AAdemás del ataque actual, Harmony ha enfrentado dos incidentes de seguridad principales previamente: En junio de 2022, su puente cross-chain Horizon fue atacado, resultando en una pérdida de aproximadamente 100 millones de dólares, atribuida por el FBI a un grupo hacker vinculado a Corea del Norte. En diciembre de 2023, un bug en su sistema de staking condujo a la acuñación errónea de unos 146.3 millones de tokens ONE, que fueron distribuidos a 74 direcciones, algunas de las cuales los enviaron a casas de cambio, requiriendo un parche de emergencia por parte del equipo.

Lecturas Relacionadas

Termina la era de la destilación de modelos grandes: Fable 5.1 reescribe la API, cortando el camino de la destilación definitivamente

La era de la destilación a gran escala de modelos de lenguaje ha llegado a su fin. Anthropic, con el lanzamiento de Claude Fable 5.1 el 2 de septiembre, ha implementado un mecanismo estricto anti-destilación al modificar su API, cerrando definitivamente la puerta a prácticas de ingeniería inversa. El cambio clave es la "verificación de coherencia contextual". Ahora, la API valida estrictamente que los "bloques de pensamiento" (el proceso de razonamiento paso a paso o CoT que Claude genera internamente) devueltos por el cliente coincidan exactamente con el contexto original (indicaciones del sistema, herramientas, historial de mensajes) que los generó. Cualquier modificación, por mínima que sea, hará que la solicitud falle. Para casos legítimos donde se necesita modificar el contexto (como compresión), se ofrece un "modo no estricto", pero este elimina silenciosamente todos los bloques de pensamiento, forzando al modelo a responder sin su razonamiento previo. Esta medida responde a un abuso industrializado. Actores maliciosos utilizaban miles de cuentas automatizadas para, mediante técnicas como "inyección de contexto" y "reescritura de diálogo", manipular las conversaciones y extraer los procesos de razonamiento interno cifrados de Claude. Esto permitía entrenar modelos más pequeños ("destilados") que replicaban la capacidad intelectual pero no las costosas salvaguardias de seguridad y alineación ética del modelo original, creando un grave riesgo de "desacoplamiento entre capacidad y seguridad". La nueva regla se aplica inicialmente solo a las cuentas API nuevas creadas después del 31 de agosto de 2026. Los titulares de cuentas existentes y los usuarios finales (web, apps oficiales) no se ven afectados de inmediato, aunque Anthropic planea extenderla a todos en el futuro. Los desarrolladores legítimos deben ajustar su lógica para mantener la coherencia contextual o usar el modo no estricto. Paradójicamente, la coerción a la coherencia contextual trae un beneficio inesperado: permite un caching eficiente de las conversaciones, reduciendo significativamente la latencia y el costo de las llamadas API para los desarrolladores que cumplan las reglas. Este movimiento marca un punto de inflexión, priorizando la protección de la propiedad intelectual y la seguridad sobre el acceso indiscriminado a la lógica interna de los modelos líderes.

marsbitHace 28 min(s)

Termina la era de la destilación de modelos grandes: Fable 5.1 reescribe la API, cortando el camino de la destilación definitivamente

marsbitHace 28 min(s)

Corea del Sur anuncia su hoja de ruta para la tokenización de valores: los primeros activos tokenizados serán bonos, fondos y acciones no cotizadas

Corea del Sur ha anunciado un cronograma en tres fases para la tokenización de valores, convirtiéndose en la primera gran economía en establecer un marco legal específico con la entrada en vigor de las enmiendas a la *Ley de Valores Electrónicos* y la *Ley del Mercado de Capitales* en febrero de 2027. La hoja de ruta integra los valores tokenizados dentro de la normativa bursátil existente, sin recurrir a un sandbox regulatorio separado. La **Fase 1** comenzará en febrero de 2027 y se centrará en activos para el mercado institucional y no cotizado: fondos del mercado monetario privados para inversores institucionales, bonos corporativos privados y acciones no cotizadas a través de certificados de beneficios fiduciarios tokenizados. Las firmas de valores autorizadas podrán operar estos activos sin licencia nueva. Se establecerán límites de inversión para minoristas y productos fraccionados. La **Fase 2** ampliará el alcance a valores de oferta pública, pero su inicio dependerá de la estabilidad operativa de la primera fase, la madurez técnica del mercado, la interoperabilidad entre registros distribuidos y el progreso de la legislación sobre monedas estables. La **Fase 3** tiene como objetivo establecer una infraestructura de liquidación *on-chain* utilizando monedas estables, tomando como referencia casos como el fondo tokenizado BUIDL de BlackRock. Su implementación está supeditada a la aprobación de la ley de monedas estables, actualmente en discusión. Este enfoque regulatorio gradual contrasta con modelos más agresivos, como el de Robinhood, que priorizan la velocidad de adopción. La estrategia surcoreana privilegia la claridad legal y la estabilidad del sistema, aunque posiblemente a un ritmo de implementación más lento.

marsbitHace 32 min(s)

Corea del Sur anuncia su hoja de ruta para la tokenización de valores: los primeros activos tokenizados serán bonos, fondos y acciones no cotizadas

marsbitHace 32 min(s)

Raoul Pal: ¿Por qué las carteras de inversión tradicionales ya no funcionan?

**Resumen: Por qué las carteras de inversión tradicionales ya no funcionan** En el entorno económico actual, las estrategias de inversión tradicionales (bonos, oro, inmuebles, fondos indexados) han dejado de ser eficaces para preservar y aumentar la riqueza real. El autor, Raoul Pal, argumenta que el crecimiento económico ahora depende casi exclusivamente del endeudamiento y la expansión monetaria, lo que genera una "línea de base" de devaluación monetaria del 11% anual. Para aumentar el poder adquisitivo, los rendimientos deben superar ese umbral. La mayoría de los activos tradicionales no lo logran: los bonos pagan intereses fijos que no compensan la devaluación; los inmuebles ya no ofrecen el mismo apalancamiento favorable; y el oro, aunque preserva valor, no genera nueva riqueza. Incluso el índice S&P 500 apenas supera el 11% en condiciones excepcionales de mercado. La verdadera oportunidad de crecimiento compuesto a largo plazo reside en activos con curvas de adopción en fase de expansión, como los tecnológicos y, especialmente, los criptoactivos. Activos como Bitcoin han mostrado rendimientos anuales muy superiores (58%-70% en 10 años). Su potencial radica en la adopción masiva y, en el futuro, en ser la infraestructura de pago nativa para agentes de IA, que necesitarán sistemas de liquidación programables y perpetuos. La diversificación tradicional ha perdido eficacia porque todos esos activos ahora se correlacionan con un solo factor macroeconómico: la liquidez global. La clave no es tener muchos activos, sino asignar una parte significativa del capital a sectores con verdadero potencial de crecimiento a largo plazo, sin utilizar apalancamiento y con una perspectiva de mantenimiento a muy largo plazo. El costo de oportunidad de no superar el 11% anual es la pérdida constante de libertad y poder adquisitivo a lo largo del tiempo.

marsbitHace 1 hora(s)

Raoul Pal: ¿Por qué las carteras de inversión tradicionales ya no funcionan?

marsbitHace 1 hora(s)

Trading

Spot
活动图片