作者: Rebecca 、Jito Labs 首席运营官兼首席法务官
编译: 佳欢,ChainCatcher
许多金融机构正在利用区块链技术最具创新性的进展之一:无需许可网络(permissionless networks)。
Franklin Templeton 早在 2021 年就开始利用无需许可的区块链记录其链上美国政府货币基金的份额信息,并于 2025 年 2 月将 Solana 纳入支持网络。BlackRock 则从 2024 年 3 月起,在以太坊上发行代币化货币市场基金份额。2025 年 1 月,Apollo 也开始在六条无需许可网络上提供其 Diversified Credit Fund 的代币化投资渠道。
类似传统金融机构在无需许可网络上部署产品的公告,几乎每周都会出现。
然而,一些传统金融机构仍然认为无需许可网络“无法接入”。相反,许多银行、经纪交易商和资产管理机构正逐渐转向许可网络(permissioned networks)。在这类系统中,守门人或联盟决定谁可以验证交易、谁可以使用或参与网络,以及网络可以被用于什么目的。
这些机构选择许可网络,是因为它们误以为这是满足合规要求的前提。其背后的逻辑是:只有一组身份明确且经过验证的参与者,才能满足金融合规法律的要求,包括《银行保密法》(BSA)下的反洗钱(AML)和反恐融资(CFT)规定,以及美国制裁法律。
说得直接一点,机构合规部门认为,无需许可网络与《银行保密法》和制裁法律无法兼容。
我们发布的新论文《无需许可网络与金融合规的兼容性:金融机构实务指南》指出,金融机构完全可以在无需许可的区块链网络上构建产品并开展交易。对金融合规法律的担忧,不应成为机构使用这些网络的阻碍,现行法律也已经能够应对相关问题。
金融机构可以通过适当的、基于风险的合规框架履行自身义务,将控制措施设置在机构能够实际控制的环节。
无论从监管角度还是其他角度,金融机构都没有义务拥有底层基础设施,也不需要对承载其金融交易及相关通信的基础设施进行筛查、审查乃至限制。事实上,监管机构已经明确承认,金融机构可以根据“无需许可”这一技术创新,调整自身的金融合规体系。
无需许可网络真的无法满足金融合规要求吗?
《银行保密法》和制裁法律要求金融机构对风险实施合理控制,并采取措施降低这些风险,但并不要求彻底消除风险。后者本身就是一个不可能达到的标准。
根据《银行保密法》,金融机构的反洗钱和反恐融资项目,应当重点关注识别、记录和遏制非法金融活动。这些项目既不是为了全面阻止洗钱或恐怖融资,也不可能做到这一点。
美国联邦银行监管机构和金融犯罪执法网络(FinCEN)已经明确表示,金融合规的关键在于建立“合理设计”的反洗钱项目,其中应包括“有效识别、衡量、监测和控制风险的流程”。
FinCEN 在 2020 年 8 月发布的《执法声明》中进一步说明,监管机构执行《银行保密法》并不是为了抓住机构某个孤立错误不放。
美国财政部关于“去风险化”的报告也直接回应了金融机构的担忧。银行往往认为,只要内部控制出现任何问题,就可能面临巨额罚款。但监管机构指出,相关罚款并不常见,通常发生在整个反洗钱和反恐融资体系崩溃的情况下,而不是因为基于风险的方法偶尔出现局部不足。
制裁合规制度遵循类似逻辑。
美国财政部海外资产控制办公室(OFAC)的《合规承诺框架》列出了有效制裁合规项目的五个核心组成部分:管理层承诺、风险评估、内部控制、测试与审计、培训。
OFAC 会根据机构规模、产品类型、客户群体和业务所在地区,对合规措施的具体执行要求进行调整。
《经济制裁执法指南》则会在处理疑似违规行为时,综合考虑机构是否存在故意行为、是否了解相关行为、该行为对制裁目标造成的损害,以及合规项目是否充分等因素。
监管机构各自的执法制度与历史实践,都支持一种“风险平衡,而非零容忍”的方法。FinCEN 和 OFAC 的执法重点,是机构能够合理识别的系统性缺陷,而不是偶发性的个别失误。
这一执法取向与金融机构对无需许可网络的担忧直接相关。
无论是反洗钱、反恐融资制度,还是制裁制度,要求的都是与已识别风险相匹配的控制措施,而这种控制完全可以在无需许可网络上实现。通过间接路径或无意行为造成的违规,也不应自动成为金融机构承担相应合规风险的理由。
金融机构需要识别和筛查每个验证者吗?
金融机构应当将无需许可网络视为一种基础设施,就像它们已经看待公共互联网和电话网络一样。
公共互联网和电话网络都是共享系统,金融机构既不了解也不会筛查其中的其他用户和运营者。针对无需许可网络,金融机构也应采取与此相匹配的合规方法。
目前,金融机构对无需许可网络持谨慎态度,主要是担心在不知情或非主动选择的情况下与受制裁主体或从事非法活动的主体发生接触。
例如,金融机构可能担心向受制裁主体运营的验证者支付网络费用,在不知情的情况下与受制裁主体进行交易,或者接收、交易历史上曾经接触过非法主体的加密资产。
但与位于受制裁司法管辖区的验证者或其他网络参与者发生无意接触,并不是制裁法律试图规制的行为。
这个问题并不只涉及地理位置。验证者可能是一个在任何地方运营的受制裁主体,但金融机构并没有主动选择该验证者,没有与其签订合同,没有向其出口商品或服务,也没有为其提供融资,更没有以其他方式与其进行交易。
网络费用之所以最终到达验证者,是因为网络协议对所有用户适用相同的规则。
监管机构已经对此作出确认。
例如,2025 年 11 月,美国货币监理署(OCC)发布《解释函 1186》,确认银行可以在区块链网络上支付网络费用,也可以以自有名义持有支付这些费用所需的加密资产。
这封解释函延续了 OCC 在 2021 年 1 月发布的《解释函 1174》。后者认为,银行可以通过运行节点,验证、存储和记录支付交易。既然银行可以运行节点并参与交易记录,那么银行能够收取节点获得的网络费用,也是这一结论的自然延伸。
解释函以以太坊为例。以太坊是一条无需许可网络,其协议会以伪随机方式选择验证者。这一系列解释函都没有区分许可网络和无需许可网络。
当金融机构通过无需许可网络发起一笔交易时,协议会将包含该交易的区块提议权分配给某一个验证者。通常,这一过程会以伪随机方式进行,并与验证者的质押量成比例。
网络协议会根据网络需求以及交易消耗的计算资源,确定相应费用。因此,金融机构并不能选择处理其交易的验证者,也无法与验证者协商费用,更无法在交易前后获知具体是哪一个验证者处理了交易。
网络上的所有用户都要遵守同样的规则。
这种关系与电子邮件发送者和承载邮件的路由器运营商之间的关系有些类似,也类似于电话呼叫者与负责完成通话连接的交换机运营商之间的关系。
如果一家美国金融机构发送的互联网协议数据包经过位于受制裁司法管辖区的基础设施,并不会仅仅因为这一点就被认定违反制裁规定。对于无需许可网络的共识层,同样可以适用这种“中立、由协议自动完成的传输”分析。
《银行保密法》本身也确认了这种区别。该法在监管定义中明确排除了那些“仅提供资金转移服务所使用的交付、通信或网络接入服务,以支持资金转移服务”的主体。
《银行保密法》将中立传输与交易行为区分开来,制裁分析也同样关注双方关系中是否存在主动选择、指示或交易行为。
虽然金融机构在无需许可网络上交易时,确实可能与未经筛查的网络运营者产生某种接触,但这种接触与制裁法律所规制的行为并不相同。
在后一种情况下,参与其中的任何一方都没有主动选择另一方。
从更大的范围来看,自 OFAC 发布《虚拟货币行业制裁合规指南》以来,已经过去了近五年。在这段时间里,没有任何执法行动是以验证者提出的区块恰好包含受制裁主体的交易为依据,也没有任何执法行动是因为市场参与者支付了协议层面的网络费用。
公开账本能否兼顾隐私与合规?
机构提出的第二个担忧是隐私问题:银行能否在公开账本上进行交易,同时不向竞争对手暴露客户仓位、交易对手和交易策略?
早期支持无需许可账本的主要理由,是认为全面透明本身可以成为一种合规资产。
但金融合规真正要求的范围更窄:必要信息能够被金融机构、交易对手以及监管机构或监督机构验证即可。
如今,密码学技术已经发展到足以让机构证明某项与合规相关的事实,而无需公开证明该事实所依赖的全部数据。
例如,机构可以证明某个交易对手不在特别指定国民(SDN)名单上,也可以证明储备超过负债,同时不公开账本内容和交易对手身份。
来源证明可以让一方证明某项资产从未来自某个已识别的非法资产集合,而无需公开完整的交易关系图。
机密转账方案则可以对账本上的金额和余额进行加密,同时保留一个查看密钥,以便金融机构在接受检查时向审查人员提供。
这些密码学技术结合起来,可以为监管机构提供比封闭系统更有力的验证保障,同时无需向竞争对手披露任何信息。
由此,隐私不再是使用无需许可网络的障碍,反而可能成为金融机构选择这类网络的理由。
其中一些技术已经投入使用,另一些仍处于研发阶段。
地址轮换和账户抽象已经进入实际应用。总括账户和分层托管结构,也可以在账本之外保存客户层面的详细信息。与此同时,相关消息协议能够在链上转账的同时传输“旅行规则”数据。
带有审计密钥的机密转账方案已经开始部署,但目前在机构业务中的应用仍然有限。
证明主体不受制裁的方案,以及针对特定名单进行资产来源证明的方案,目前仍处于试点和研究阶段。
不过,相关解决方案确实已经存在。例如,Privacy Cash 是一种部署在以太坊和 Solana 之上的隐私协议,利用零知识证明支持机密转账和兑换。
如何建立合规框架?
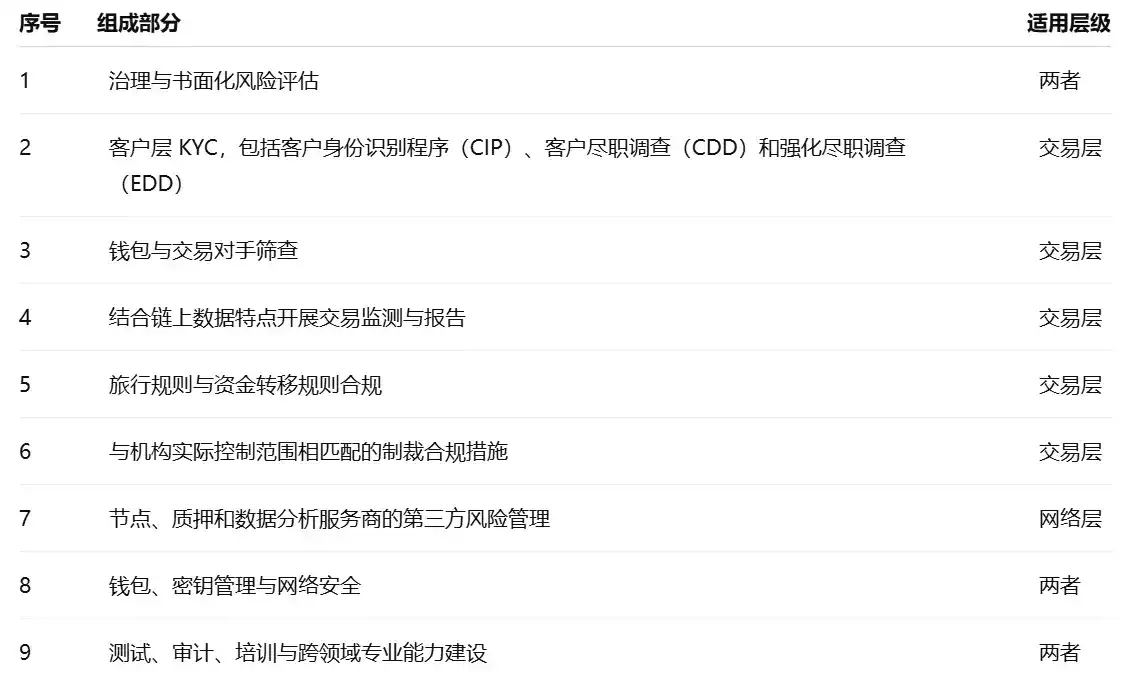
我们提出了一套适用于无需许可网络活动的金融合规框架,共包含九个组成部分。
其中,交易层控制措施主要针对机构的客户和交易对手,其形式与金融机构当前使用的控制措施大体相同;网络层控制措施则针对底层基础设施本身。
这些措施不要求金融机构识别验证者,也不要求与某个协议签订服务级协议,更不要求向某个守门人申请网络成员资格。这些都是许可网络的典型特征,但现行金融合规法律并未提出上述要求。
这套框架也与美国近期通过的《GENIUS 法案》保持一致。
《GENIUS 法案》同样采取了这样的框架:反洗钱、反恐融资和制裁控制措施,应当放在应用层,由了解客户身份并能够控制资产的主体负责执行。
该法案要求获准发行支付型稳定币的发行方,作为应用层中身份明确的受监管实体,证明自身已经建立反洗钱项目和制裁合规项目,并具备根据合法命令冻结或销毁流通中稳定币的技术能力。
这些义务由稳定币发行方承担,而不是由稳定币流通所在的无需许可网络承担。
几十年前,受监管金融机构也曾经面对过一个开放、全球化、无需许可的网络。任何人都可以加入这个网络,而网络承载着合法和非法用户的通信流量。
金融机构最终把业务建立在互联网的开放协议之上,并在应用层建立了相应的控制措施。
如今,无需许可网络同样可以采用这种方式。
回避无需许可网络,并不是一套金融合规策略,而是放弃了美国金融机构长期以来在提升美元金融体系韧性、信息透明度和风险管理能力方面所扮演的角色。
事实上,以美元计价的活动已经在无需许可网络上发生,并且无论美国金融机构是否参与,都将继续发展。
美国金融执法能否有效覆盖相关活动,取决于监管机构是否能够看见金融流动。而金融合规法律背后的制度设计、执行与执法,也依赖美国金融机构主动观察和监测这些活动。
如果金融机构因为误读相关法律,或顾虑过去的监管立场,而选择回避无需许可网络,最终失去的将是利用开放网络为客户提供更多产品和服务的机会。