安全审计机构Hacken的评估显示,约913亿美元在波场网络上的$USDT由一个合约管理,而控制该合约仅需获取两个签名私钥。CoinDesk报道了这一消息。
专家指出,该稳定币约一半的市场供应量依赖于一个未内置延迟执行、撤销窗口或可靠回滚机制的合约。
风险并非指向用户钱包,而是与管理$USDT合约本身的管理员多签有关。通过此合约可以发行代币、冻结地址以及重新指定合约所有者。
智能合约审计机构Hacken的Seher Saylik表示,若两个私钥被泄露,攻击者可将所有者更换为受其控制的地址,并剥夺Tether的管理权限。在此情况下,攻击者还将获得发行新$USDT、停止或恢复转账、设置手续费以及更改其他管理参数的能力。
Hacken强调,目前未发现私钥已遭泄露或相关事件的迹象。该公司同时指出,Tether在以太坊、Avalanche和Celo网络上使用的是相同的六组密钥——这意味着其中任一网络的部分基础设施若被攻陷,可能会影响该稳定币在其他网络上的部署。
审计人员特别提到,$USDT智能合约中没有自动化的储备金检查机制和发行上限:只要签名者批准交易,合约将在没有链上层面确认银行存款的情况下,创造任意数量的代币。
在此背景下,评级机构Bluechip将Tether的公司评级从D级上调至C级。依据是毕马威美国分所的审计结果:截至2025年12月31日,Tether International的储备金超出其负债68亿美元。这是根据SMIDGE方法进行的首次评估,该方法整合了储备金分析、公司治理分析以及在Hacken参与下的技术风险分析。$USDT的网络安全评估得分为3.3分(满分10分)。
由于Hacken尚未完成对USDC的可比评估,专家认为Bluechip给予该稳定币的B+评级并非与$USDT的直接技术对比。
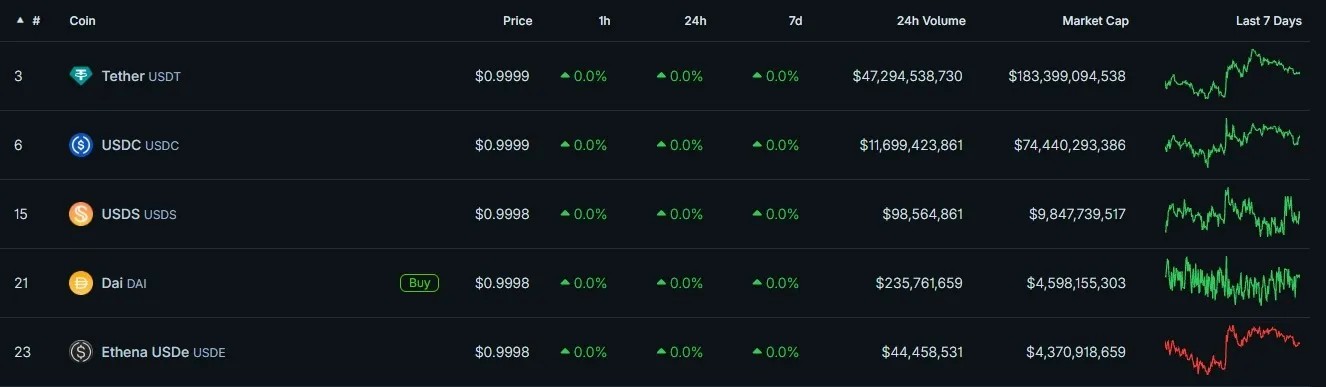
回顾一下,国际清算银行认为,稳定币不具备货币的关键属性,并且看起来并非整个经济体系中可靠的支付手段。
end-content