撰文:马赫,Foresight News
黑客攻击正成为加密协议的「头号杀手」。
8 月 12 日,X 用户 Juiceberg 发推表示,称链上数据显示 Harmony 协议遭遇漏洞利用,攻击者通过空区块非法铸造约 40 亿枚 ONE 代币(价值约 300 多万美元),占其总供应量的 26%。其中约 28 亿枚代币在价格暴跌期间被迅速转入交易所,同时 Harmony 的总供应端点未能反映此次代币增发情况,导致链上实际供应量与公开数据出现差异。攻击者链上剩余约 1.15 亿枚(约占铸造量的 2.9%),其余绝大多数已进入交易所账户,或已完成出售,或存放在充值钱包中。
消息公布之后,ONE 价格从 0.00118 美元暴跌至最低 0.00056 美元,现回升至 0.00078 美元,24 小时跌幅近 38%。
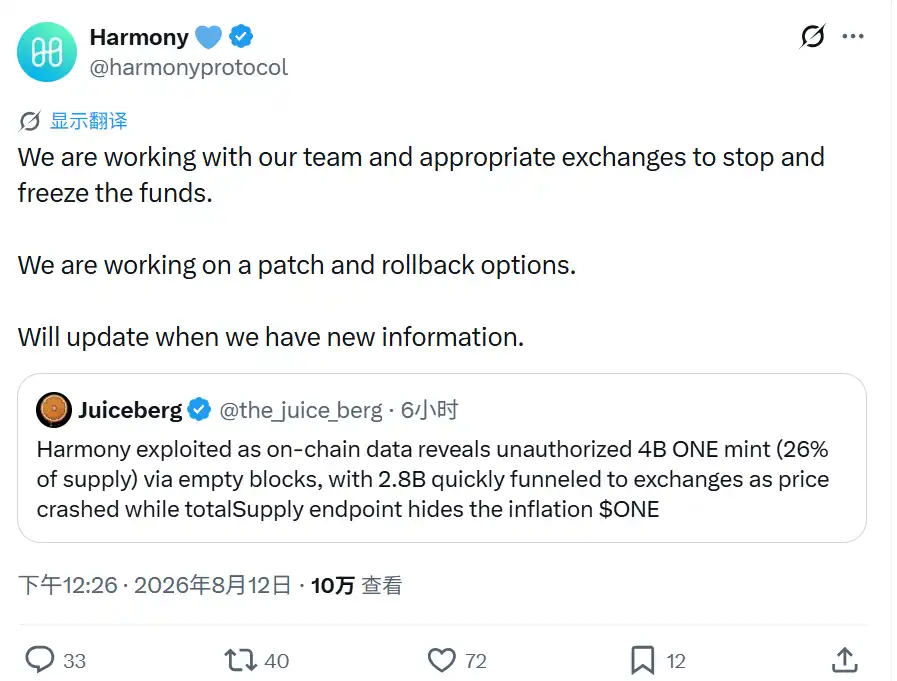
Harmony 官方随后在 X 平台转发回应,正与团队及多家相关交易所合作,阻止并冻结涉事资金;同时推进软件补丁开发,并评估网络回滚选项。
随后官方进一步公布四组相关钱包地址,明确要求各交易所屏蔽并冻结可追溯至这些地址的资金:
- one1uap8dx2z0qsjxqthm5flgcxkeepsz3gsrghnfn
- one17u300a40ll5wphd8kj5hktryhdjq3ml9f4phy4
- one1a5hur07z5vtvzhr35zkw8tfqedemkz8t88xgd7
- one1h56hkxmua0uzfv07fu04cudvtrl35u96pq47vy
下午 2 时许,官方宣布因安全事件暂停 bridge.harmony.one 跨链桥服务,并要求所有验证节点立即升级至最新补丁版本 v2026.1.1。官方说明,该补丁可阻止进一步非法铸造,后续将另行更新以处理已铸造的代币。GitHub 上已可见相关发布记录。
这是 Harmony 近年来第三次出现与代币供应直接相关的重大安全或技术问题。2022 年 6 月,其 Horizon 跨链桥遭遇攻击,损失约 1 亿美元资产,美国联邦调查局后续将事件归因于朝鲜相关黑客组织。2023 年 12 月,质押系统出现 bug,导致约 1.463 亿枚 ONE 被错误铸造,涉及 74 个地址,其中单个地址接收超过 5100 万枚,部分代币随后被转移至交易所,官方当时紧急发布补丁并采取后续措施。
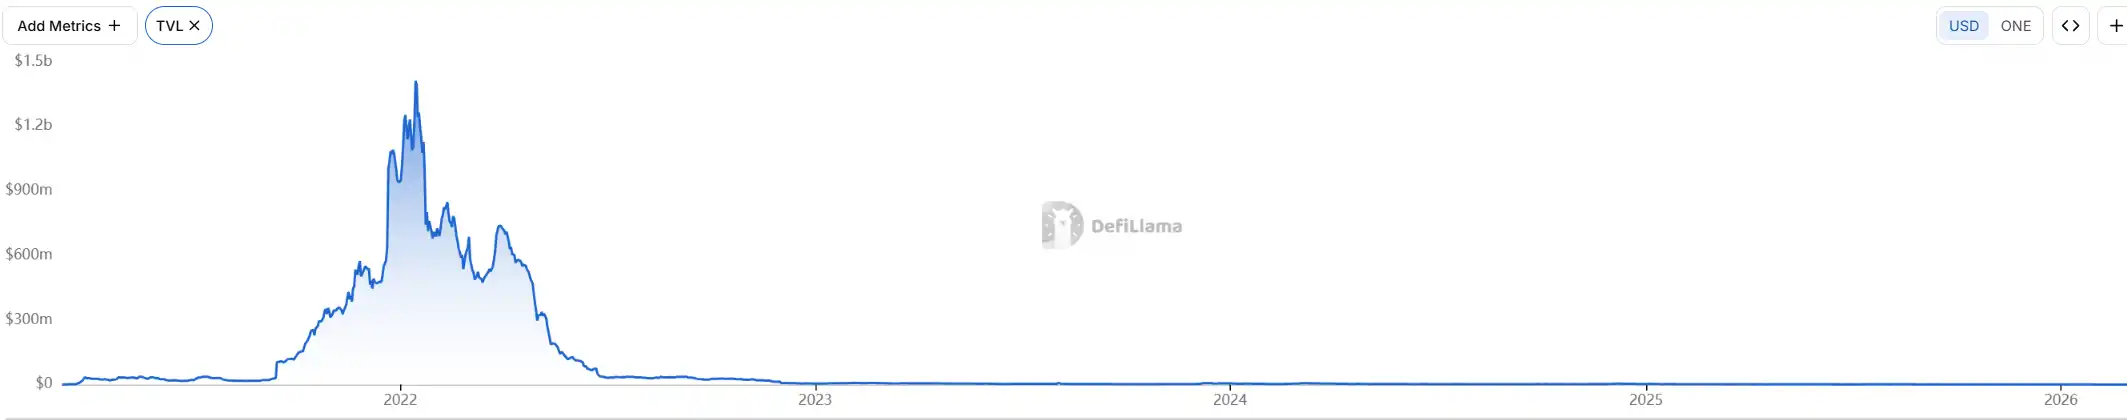
从市场体量看,本次事件虽造成供应大幅稀释和价格剧烈波动,但绝对损失规模有限。事件前 Harmony 市值已降至约 1700 万美元附近,事件后进一步回落至 1200 万美元量级,市值蒸发约 500 万美元。2022 年,Harmony 总 TVL 曾创下超 14 亿美元峰值,DefiLlama 最新数据显示,其 TVL 只剩不到 17 万美元。
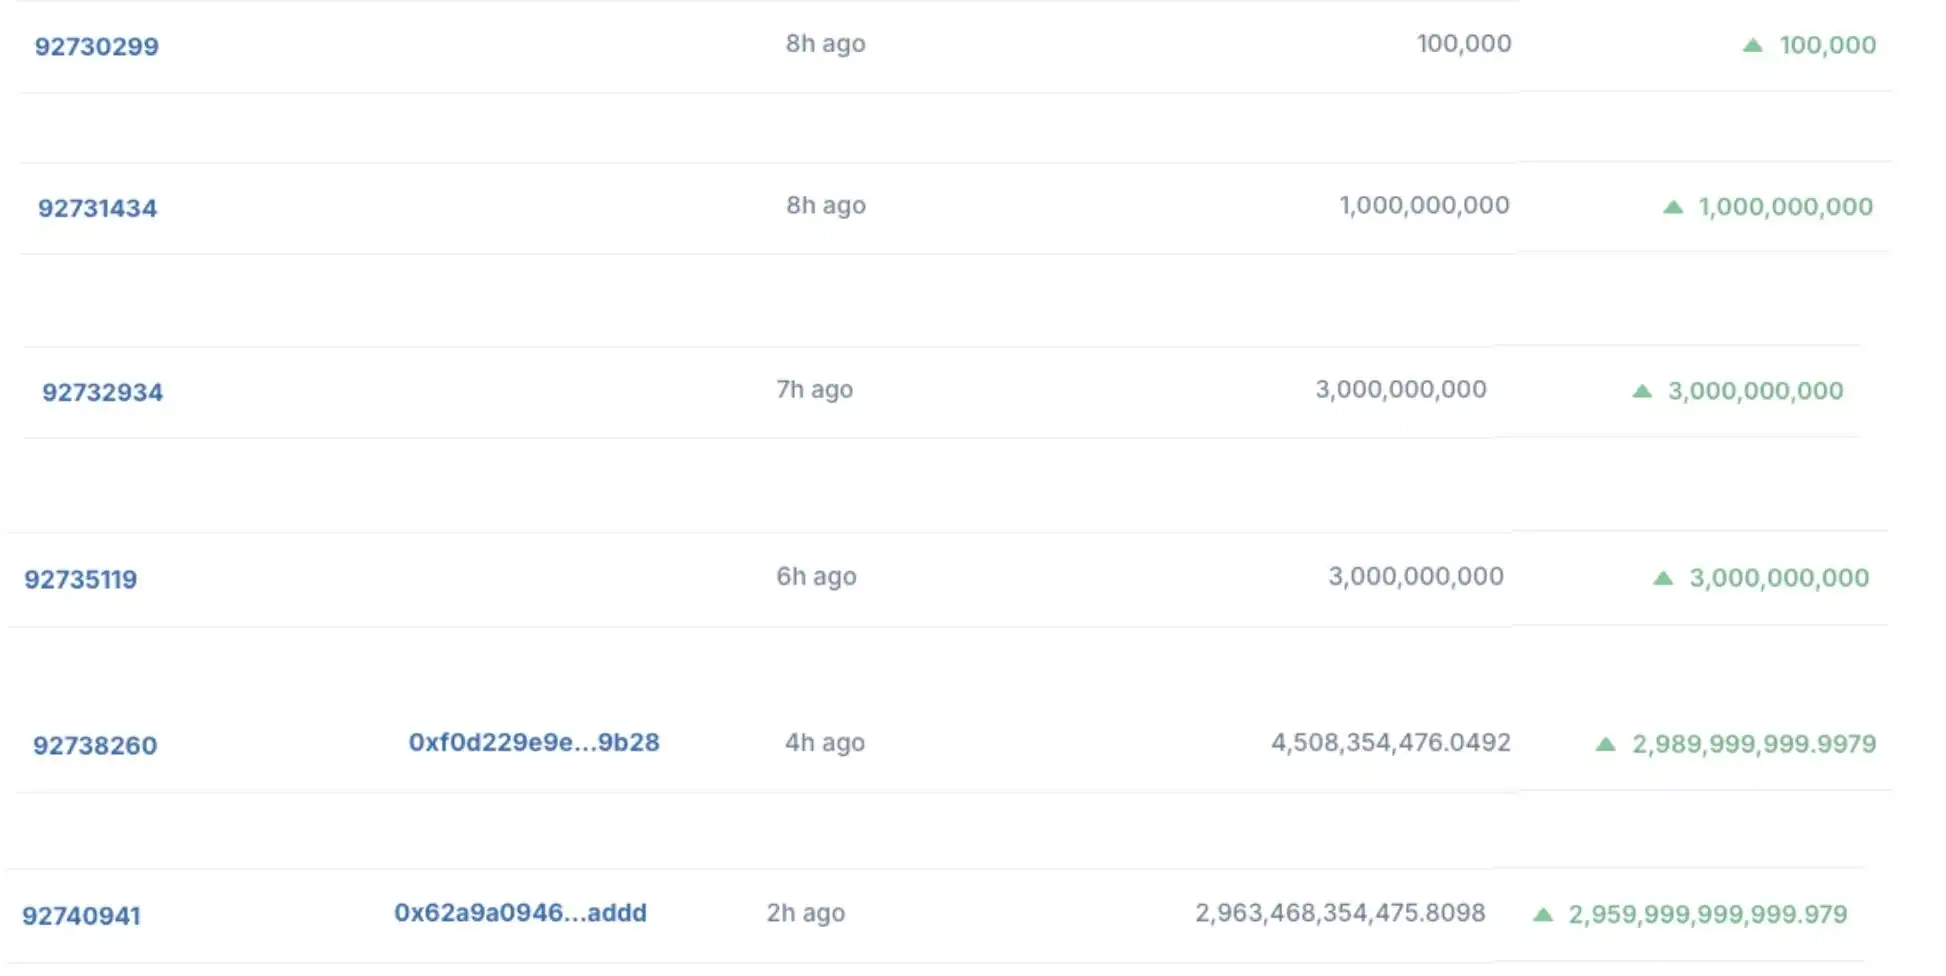
据 CertiK Alert 监测,截至下午 4 时许,Harmony 网络异常铸造的 ONE 代币数量已超过 3 万亿枚(价值约 23.4 亿美元),涉及六个异常区块。
前期攻击者初期利用了 总供应量接口隐藏增发数据,且不同区块在陆续打包,所以当时的 40 亿增发远非真实数据。
X 账号 BlockWatchdog 对此事件分析表示,攻击者利用了 Harmony 跨分片收据验证和签名检查的严重逻辑错误,一口气伪造出了大约 3 万亿枚币。
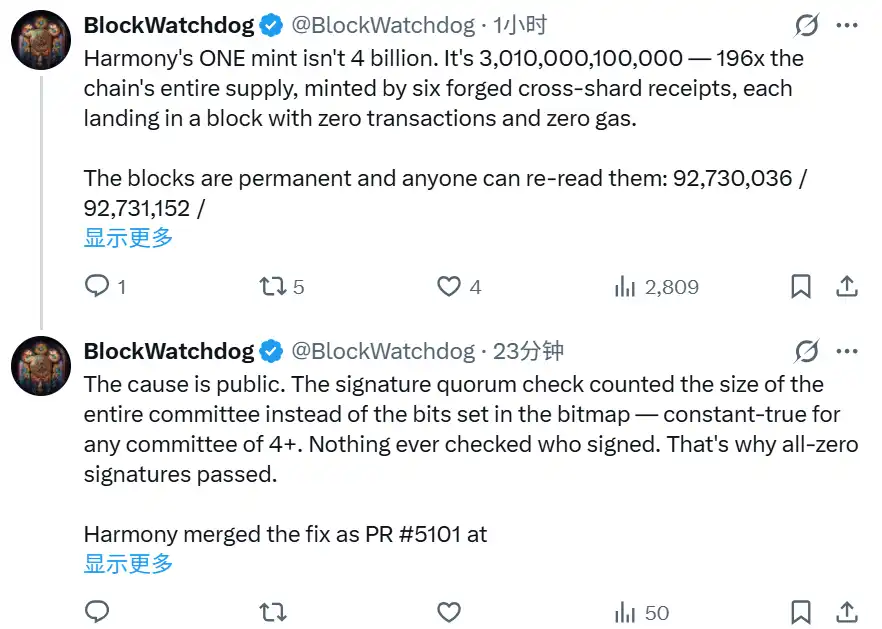
Harmony 是分片链,不同分片之间转币需要「收据」来证明。黑客攻击者伪造了这种收据,而且收据里写的是:
来自很早以前的 epoch(第 100 个 epoch,现在已经是 3000 多了)
签名全是空的(零签名)
从一个死地址(0x00...dEaD)转出来
正常情况下系统应该直接拒绝。但系统有两个漏洞:一是签名检查写错了。系统检查「有没有足够多人签名」时,只看了「委员会一共有多少人」,而不是「实际有多少人签了字」。结果:只要委员会人数≥4,全是空签名也能通过。相当于门锁坏了,随便推就能进去。二是防重保护有漏洞,系统对「这张收据已经用过了吗」的检查,在旧 epoch 时依赖的字段是攻击者自己能填的。所以攻击者可以反复用同一张假收据,或者绕过检查。
两个漏洞叠在一起,攻击者就能一次性把几万亿枚币造出来。
截至发稿,官方尚未未确认最终是否执行网络回滚。回滚意味着将链状态恢复至攻击发生前的某个节点,理论上可清除部分非法铸造影响,但一旦大量代币已进入中心化交易所并完成交易,实际效果将显著受限。交易所是否有效冻结相关资金、补丁在验证节点中的普及进度,以及已铸造代币的后续处理方案,将成为短期市场关注的核心变量。
Harmony 作为早期主打高性能与低费用的 Layer 1 公链,曾在 DeFi 和跨链叙事中占据一定位置。连续的安全事件叠加长期市值萎缩,使其在当前加密市场中的关注度已大幅下降。
本次事件再次暴露了小市值公链在共识与供应机制上的脆弱性,也提醒市场参与者在评估类似项目时,需更审慎审视其历史安全记录与实际链上活跃度。