G7网络安全工作组呼吁各国和企业立即开始向后量子密码学过渡。这一警告与加密网络、交易所和加密货币托管方直接相关,它们需要在量子计算机对现代密码学构成威胁之前,对其系统进行昂贵的现代化改造。
该工作组于2026年9月3日发布了一份题为《为后量子时代做准备:行动呼吁》的文件,其中将量子计算视为企业和网络安全的风险,各组织必须在密码学上可行的机器出现之前做好准备。
为何报告中只字未提“加密货币”,却仍对加密市场构成打击
G7文件中并未具体提及加密货币,尽管该概念与区块链技术直接相关。Decrypt指出,加密货币交易和资金管理都基于公钥密码学。
虽然确切时间未知,但近期的一系列进展表明,未来可能会出现能够破解广泛使用的公钥密码机制的量子计算机。
— G7网络安全工作组
引发担忧的不仅仅是未来攻击的可能性。
现在收获,稍后解密。
— G7网络安全工作组
该策略涉及现在收集加密数据,并在未来量子技术足够成熟时进行解密。类似的问题也存在于区块链中,公钥和交易历史可能永久可见,这使得密钥在未来容易受到破解。
七国集团建议在诸如提高意识、国家政策、研究、与公共和私营部门合作以及量子技术采用后的采购要求等领域做出努力。
欧洲已将日期列入日程
欧洲更进一步,设定了时间表。2025年6月,欧盟通过了向后量子密码学过渡的协调路线图。
欧盟委员会的质量与安全政策坚持要求所有成员国在2026年底前开始向新体系过渡,而高风险系统应立即并在2030年前完成过渡。
这意味着量子准备已不再仅仅是技术问题。随着涉及后量子技术的新要求成为采购和网络安全法规的一部分,没有适当迁移政策的公司可能会面临合规和竞争问题。
比特币和以太坊选择不同道路
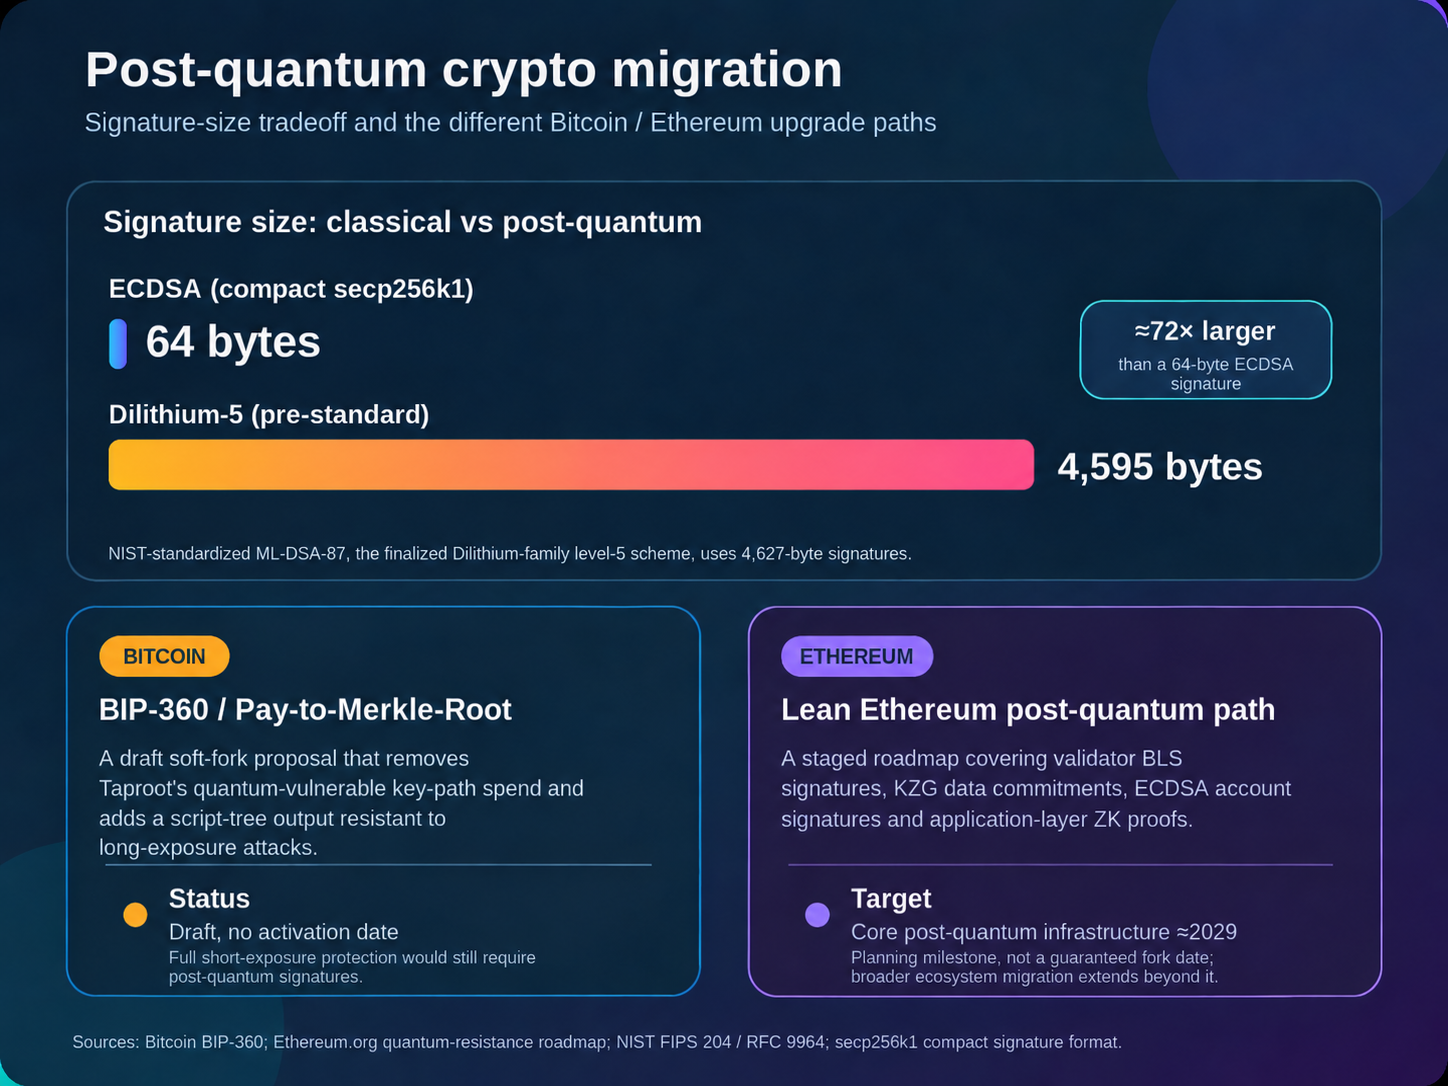
BIP-360 被比特币视为一项旨在降低量子计算机长期攻击脆弱性的软分叉提案。BIP-360 要求撤销容易受到量子处理的 Taproot 密钥支出机制,尽管其创建者承认,对内存池中交易的更快速攻击仍将依赖于后量子数字签名的实现。BIP-360 的激活日期尚未确定。
以太坊正在致力于构建更广泛的后量子安全体系。在2026年2月的路线图中,Vitalik Buterin提到了四个需要升级的组件:验证者的BLS签名、KZG承诺、账户的ECDSA签名以及应用层的零知识证明。以太坊计划在2029年建立核心的后量子基础设施,但迁移到这项新技术的过程可能还需要一些时间。
代价是高昂的。紧凑的 secp256k1 ECDSA 签名约占 64 字节,而较早的参数集 Dilithium-5 使用了大约 4595 字节。NIST批准的ML-DSA标准使用的ML-DSA-87签名约占4627字节。因此,签名大小也可能增加存储量、带宽和交易成本。
短期风险在于迁移本身
因此,当前直接的市场风险不在于量子计算机何时会破解比特币。风险在于为此所做的一切准备工作:治理上的争论、协议开发、更大的密钥签名、基础设施变更,以及那些公钥已暴露的旧钱包。
谷歌量子人工智能在2026年3月发表的一篇文章中声称,破解256位椭圆曲线密码学所需的资源比之前想象的要少得多。谷歌甚至宣布将在2029年前完成其系统的迁移。
美国国家标准与技术研究院发布了草案IR 8547,建议在2030年后逐步淘汰112位ECDSA,并在2035年后禁止使用EDSCA。
此前,Cryptopolitan发布了一份报告,声称量子准备最终可能成为机构托管标准和投资者尽职调查的标准,使网络迁移计划成为一项竞争优势。
end-content