Автор: Нулевое время науки и технологий
Вступление
Сталкивались ли вы с такой ситуацией: хотите проверить, есть ли у вашего кошелька «тёмное прошлое», находите в поиске «Проверщик AML», интерфейс выглядит профессионально — есть индикатор выполнения, знак соответствия нормам, даже указание «Регулируется FATF». Вы подключаете кошелёк, нажимаете «сканировать», система запрашивает оплату «сбора за проверку». Вы платите, видите зелёный результат «Чисто, низкий риск» и вздыхаете с облегчением.
Через несколько месяцев вы обнаруживаете, что ваш кошелёк опустошён.
Это не запугивание. 19 августа 2026 года компания по кибербезопасности Malwarebytes сообщила: в сети активно действует множество поддельных сайтов для проверки на отмывание денег (AML), которые обманом заставляют пользователей подключать кошельки и подписывать вредоносные транзакции, что приводит к мгновенному опустошению счетов. Некоторые сайты имитируют бренд известного сервиса AMLBot, другие используют общие названия вроде «AML Check», но по сути это один и тот же вредоносный шаблон, используемый снова и снова.
Настоящая ирония в том, что вы думали, что проводите проверку безопасности и соответствия, а на самом деле сами вручили свой кошелёк хакерам.
Часть 01 - Тревога о соответствии нормам превращается в оружие
Одним предложением: мошенники используют вашу тревогу о «соответствии нормативным требованиям», маскируя мошенничество под «проверку безопасности».
Проверка на отмывание денег (AML) в сфере криптовалют давно перестала быть чем-то незнакомым. Биржи, кастодиальные сервисы и DeFi-платформы регулярно используют её для проверки, не связан ли адрес кошелька с хакерскими атаками, кражами, санкционными списками или другой подозрительной активностью. По мере того как инструменты соответствия становятся всё более известны рядовым пользователям, возможности для мошенников также растут.
Изящество этой схемы заключается в трёх психологических приёмах:
1. Создание тревоги о соответствии
Мошенники заставляют вас думать, что «непроверка может привести к нарушению норм». На фоне волны нормативных требований, таких как директива DAC8 и MiCA, у пользователей выработался условный рефлекс подчинения «проверкам на соответствие». Поддельные сайты используют эту психологию, заставляя вас думать: «Это, должно быть, обычная процедура».
2. Маскировка под инструмент безопасности
Инструмент, который заявляет, что проверяет, «являются ли ваши деньги легальными», звучит гораздо правдоподобнее, чем «высокодоходные инвестиции». «Когда люди используют проверщик AML, их намерение — защитить себя. Мошенники используют эту осторожность, упаковывая каждый шаг так, будто это обычная проверка безопасности», — пишут исследователи Malwarebytes.
3. Имитация реального процесса
Индикатор выполнения, сообщения о проверке соответствия, поддельные сообщения об ошибках, требующие небольшого пополнения, и в конце — успокаивающий вывод «Чисто, низкий риск». Весь процесс выглядит очень профессионально, и обычному пользователю трудно сразу его распознать.
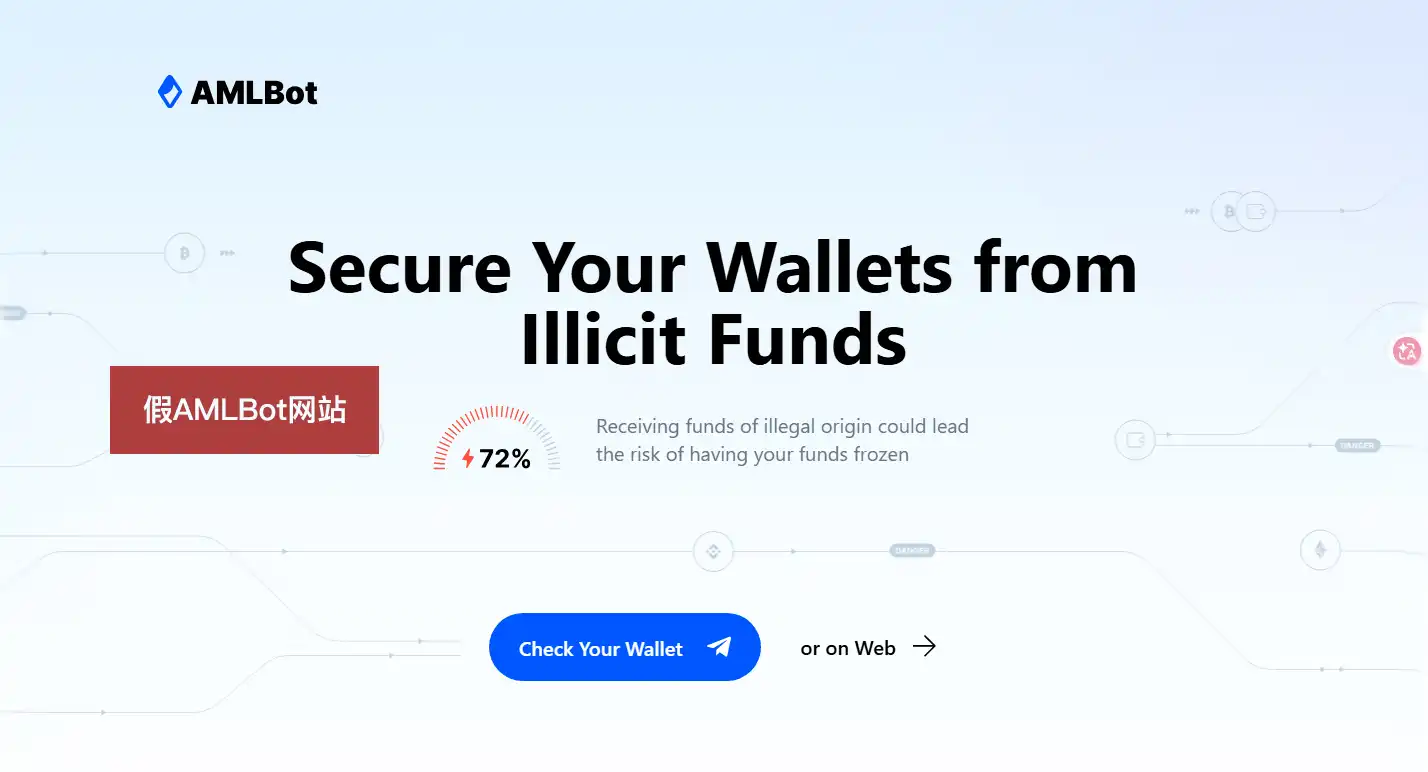
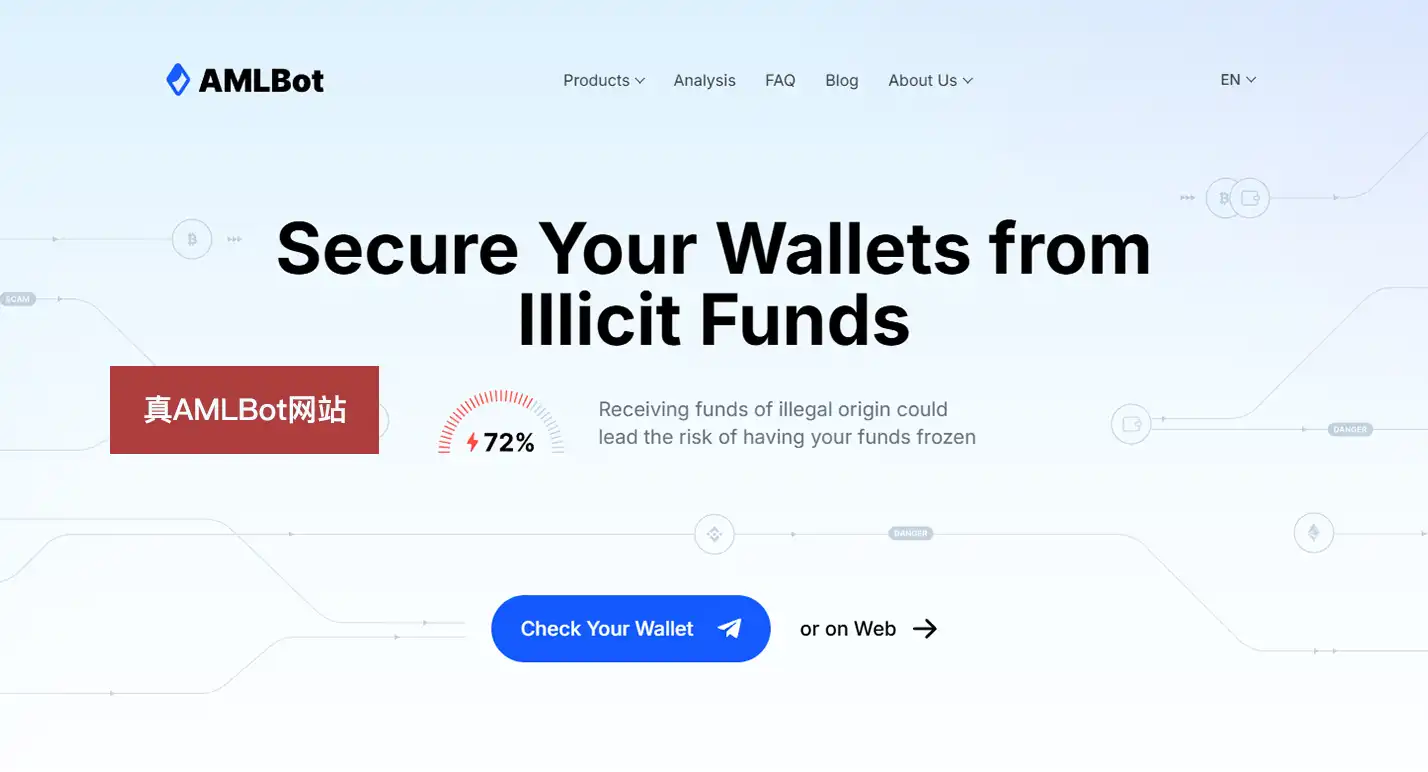
На изображениях выше показаны поддельный и настоящий сайт AMLBot, побуждающие пользователя «подключить кошелёк» для так называемой «проверки безопасности». Настоящая проверка AML требует только публичного адреса кошелька. К любому инструменту проверки, который требует «подключить кошелёк», следует относиться с крайней осторожностью.
Часть 02 - Ключевые различия между настоящей и поддельной проверкой AML
Одним предложением: настоящей проверке нужен только ваш публичный адрес, поддельная — обязательно требует «подключить кошелёк».
Проверка криптовалют на отмывание денег по своей сути является запросом только для чтения: по адресу кошелька проверяются транзакции в блокчейне на предмет связей с санкционными адресами, хакерскими атаками, мошенническими средствами. Для этой операции достаточно предоставить публичный адрес получения, не требуется подключать кошелёк, не нужно авторизация, подпись или оплата каких-либо сборов.
Поддельные сайты действуют с точностью до наоборот.
Исследователи Malwarebytes чётко указывают: «Если проверщик AML требует подключить кошелёк, а не просто ввести его публичный адрес, считайте это предупреждающим знаком».
Ключевое различие очевидно:
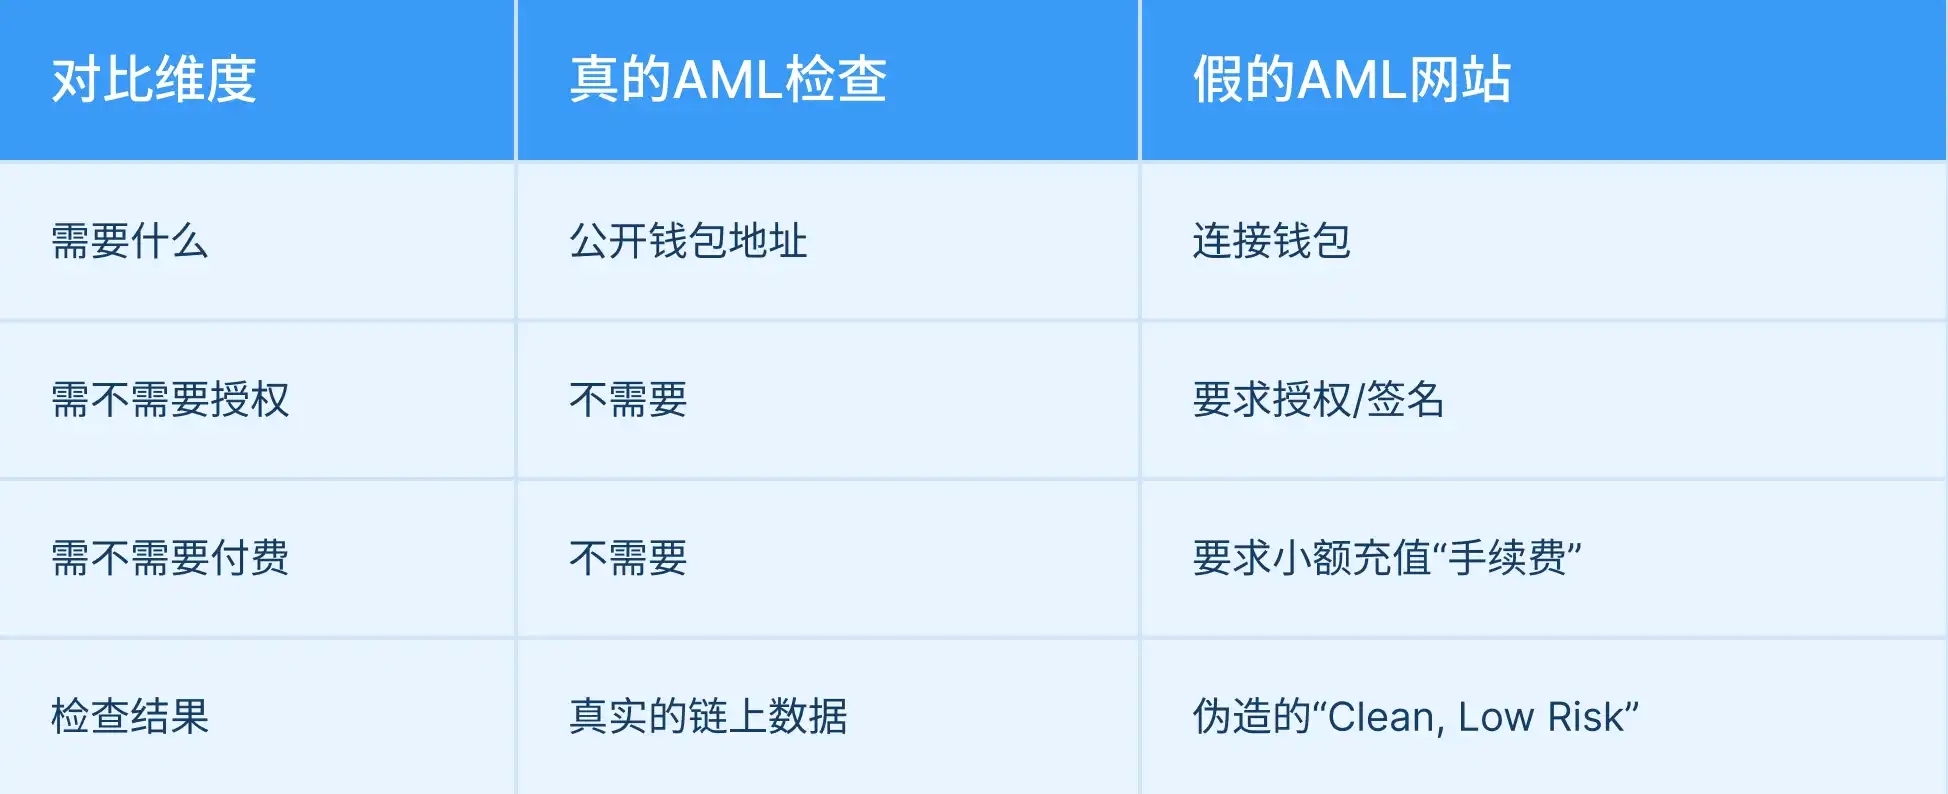
Подключение кошелька само по себе не передаёт приватный ключ, но раскрывает информацию об активах в вашем кошельке. Злоумышленники могут использовать эту информацию для создания «транзакции», а затем отправить её пользователю для подтверждения. Как только пользователь нажимает «Подтвердить», злоумышленник получает разрешение на перевод соответствующих токенов из этого кошелька, и активы мгновенно обнуляются.
Часть 03 - Пятишаговая ловушка атаки на поддельных AML-сайтах
Одним предложением: проблема возникает не в момент подключения кошелька, а после того, как вы нажимаете «Подтвердить» — тогда и уходят деньги.
Один из задокументированных Malwarebytes процессов атаки выглядит следующим образом:
Шаг 1: Вовлечение в подключение
Пользователь заходит на поддельный сайт, видит подсказку «Выберите криптовалюту и просканируйте», от него требуют «подключить кошелёк для просмотра результатов». Интерфейс выглядит как настоящий.
Шаг 2: Имитация сканирования
Индикатор выполнения показывает «Проверка истории кошелька...», «Проверка соответствия...», создавая иллюзию, что система усердно работает.
Шаг 3: Поддельная ошибка
Появляется поддельное сообщение об ошибке, требующее пополнения небольшой суммы «для оплаты сбора за проверку». Этот приём заставляет пользователя думать, что «это часть стандартной процедуры», а не подозрительное действие.
Шаг 4: Возврат «безопасного» результата
Заплатил ли пользователь сбор или нет, система в конечном итоге покажет результат «Безопасно, низкий риск» и предложит опцию «скачать отчёт». Жертва успокаивается и уходит, в то время как злоумышленник уже получил разрешение на перевод через подтверждённое действие.
Шаг 5: Активы обнуляются
Жертва может обнаружить опустошённый кошелёк через несколько недель или даже месяцев, или, что хуже, никогда не узнать об этом.
Суть всего процесса — не в самом подключении кошелька, а в нажатой после подключения кнопке «Подтвердить». Malwarebytes отмечает, что подтверждается «доступ к токенам» — как только подписано разрешение, это равносильно передаче ключей от кошелька, позволяя беспрепятственно переводить активы без дополнительного подтверждения.
Часть 04 - Три железных правила для защиты вашего кошелька
Одним предложением: Запомните три железных правила, не расслабляйтесь из-за профессионального интерфейса.
Железное правило первое: Никогда не подключайте кошелёк для «проверки»
Настоящая проверка AML — это по сути запрос только для чтения публичных данных: достаточно ввести адрес кошелька. Это базовый критерий оценки и ключевое различие между настоящим и поддельным. Любой сервис, который требует «подключить кошелёк для проверки», независимо от того, насколько профессионально он выглядит или насколько точна его эмблема, следует немедленно закрыть.
Железное правило второе: Остерегайтесь требований «оплатить небольшой сбор»
Поддельное сообщение об ошибке → побуждение к небольшому пополнению → требование оплаты → возврат поддельного «безопасного» результата — это стандартная схема мошенничества. Настоящая проверка AML не влечёт никаких сборов. Любая «проверка безопасности», связанная с оплатой, должна рассматриваться как явный сигнал опасности.
Железное правило третье: Регулярно проверяйте и отзывайте разрешения
Если вы подозреваете, что посещали подозрительный сайт, даже если не обнаружили прямой потери средств, следует проверить и отозвать все незнакомые разрешения в интерфейсе управления разрешениями вашего кошелька. Это займёт несколько минут, но может предотвратить угрозу опустошения активов.
Если вы уже по ошибке подтвердили подозрительную транзакцию, немедленно переведите оставшиеся активы на совершенно новый кошелёк, а старый считать более небезопасным. Это последняя линия обороны для минимизации убытков.
Основная логика: злоумышленники используют не техническую уязвимость, а доверие пользователей к «проверке соответствия», ставшее привычкой. Соблюдая три принципа «не подключать кошелёк, не платить сборы, регулярно проверять разрешения», вы избежите подавляющего большинства таких ловушек.
Заключение
Атаки через поддельные AML-сайты — это последний пример «оружизации доверия»: мошенники больше не обещают высокую доходность, а используют саму вашу тревогу о соответствии нормам и безопасности для создания ловушки. Вы намеревались защитить себя, но сами вручили кошелёк хакерам.
Запомните три железных правила:
• Проверка AML не требует подключения кошелька, нужен только публичный адрес
• Не требует оплаты каких-либо сборов
• Не требует подтверждения каких-либо транзакций или разрешений
С апреля 2024 по январь 2026 года только одна биржа CoinDCX выявила более 1200 фишинговых сайтов, подделывающих её платформу. По данным CertiK, в 2025 году убытки криптоиндустрии от вредоносных атак составили 33 миллиарда долларов.
Тревога о соответствии нормам стала новым инструментом мошенников, а способ разоблачить её очень прост: любой AML-инструмент, требующий «подключить кошелёк», — сразу закрывайте.