Самая дорогая награда для белых хакеров? Злоумышленник Liquid вывел 4000 BTC, оставив 47 миллионов долларов, сообщество в спорах

marsbitОпубликовано 2026-09-08Обновлено 2026-09-08

Введение

Автор: Нэнси, PANews Криптоиндустрия снова столкнулась с серьёзным нарушением безопасности. В выходные Bitcoin-сайдчейн Liquid Network подвергся атаке: злоумышленник, используя уязвимость в кеше доказательства диапазона (range-proof) в программном обеспечении Elements, смог сгенерировать около 4000 L-BTC без реального резерва BTC, а затем вывести через платформу SideSwap примерно 3996 BTC (около $320 млн на тот момент), опустошив почти 95% резервов федерального кошелька. После этого атакующий вышел на связь с командой Blockstream (оператором сети) через подписанные сообщения в блокчейне, назвав себя «белой шляпой» (white hat). Он потребовал сначала устранить уязвимость и обновить все узлы, пообещав вернуть большую часть средств после подтверждения исправления. 7 сентября атакующий вернул около 3400 BTC, оставив себе 598.5 BTC в качестве «вознаграждения за уязвимость», что на тот момент составляло около $47 млн. Это составляет примерно 15% от похищенной суммы. Этот случай вызвал широкие споры в сообществе. Критики утверждают, что действия, когда средства сначала изымаются, а затем большая часть возвращается за вычетом огромной «премии», установленной самим атакующим, больше похожи на вымогательство, чем на этичный ответственный взлом (белый хак). Сторонники же считают, что столь крупное вознаграждение оправдано и должно стать стандартом, чтобы адекватно мотивировать исследователей безопасности находить критические уязвимости, особенно на фоне прошлых случаев, когда проекты...

Автор: Нэнси, PANews

В индустрии криптовалют снова прозвучал сигнал тревоги по безопасности.

Недавно в сайдчейне Bitcoin Liquid Network произошла аномальная передача около 4000 BTC. Команда проекта немедленно приостановила операции и начала публичные переговоры со злоумышленником через блокчейн. В итоге этот белый хакер вернул большую часть средств после того, как уязвимость проекта была устранена, оставив себе около 47 миллионов долларов в качестве награды.

Возможно, это стало самой дорогой операцией белого хакера в истории криптовалют, но также вызвало немало споров. Кто-то шутит, что на этот раз белый хакер получил не просто благодарственное письмо и худи; но другие сомневаются: сначала перевести средства, а затем удержать огромную сумму в качестве вознаграждения — больше похоже на дорогой шантаж под прикрытием безопасности.

4000 BTC едва не были выведены, злоумышленник Liquid оставляет награду в 47 миллионов долларов

На прошлых выходных, в то время как рынок ончейн-транзакций был оживлённым, Liquid Network, управляемый Blockstream, столкнулся с серьёпным инцидентом безопасности.

6 сентября злоумышленник, воспользовавшись уязвимостью кэширования range-proof (доказательства диапазона) в программном обеспечении Elements, создал из воздуха около 4000 L-BTC, не обеспеченных реальными резервами BTC. Затем, используя обычные каналы авторизации ключей peg-out на платформе расчётов SideSwap, злоумышленник вывел около 3996 BTC из федерального кошелька Liquid, что на тот момент составляло около 320 миллионов долларов. Эти средства составляли около 95% от общего резерва, после вывода в федеральном кошельке осталось лишь около 197 BTC.
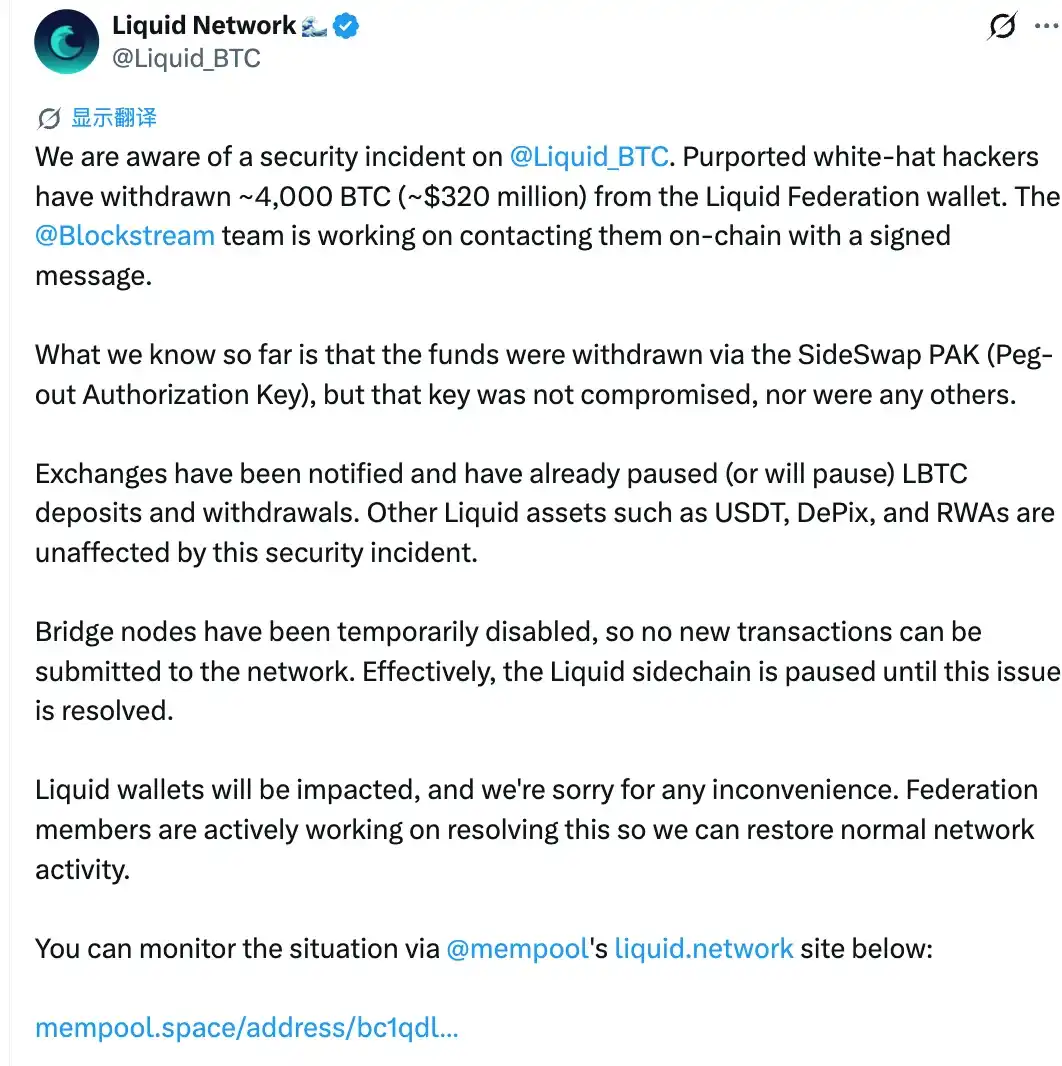
Liquid затем приостановил сетевую активность, а также пополнение и вывод L-BTC. Однако данный инцидент не связан с компрометацией приватных ключей федерального кошелька Liquid или взломом системы SideSwap или ключей авторизации peg-out. Согласно подтверждению Blockstream, использованные для вывода L-BTC фактически были получены из-за уязвимости в программном обеспечении Elements.

Судя по процессу атаки, перед массовым переводом средств злоумышленник сначала провёл тест на сумму около 2,5 BTC. Затем он отправил около 3996 L-BTC в сервис peg-out SideSwap. SideSwap, следуя стандартной процедуре, уничтожил L-BTC и инициировал запрос на вывод, а федерация Liquid, в соответствии с действующим процессом авторизации, перевела соответствующие BTC на указанный адрес.

После инцидента злоумышленник связался с Blockstream через подписанные сообщения в блокчейне и отправил на федеральный кошелёк 1000 сатоши в качестве сигнала: «Мы белые хакеры, свяжитесь с нами через блокчейн». Затем злоумышленник чётко потребовал, чтобы Blockstream в первую очередь устранил уязвимость и обеспечил обновление всех узлов, пообещав безопасно вернуть большую часть средств после подтверждения устранения уязвимости.

Blockstream затем ответил подписанным сообщением в блокчейне: «Подтверждаем, что узлы моста были обновлены, можно безопасно возвращать средства».

7 сентября этот белый хакер в итоге вернул 3400 BTC на федеральный кошелёк Liquid, что эквивалентно возврату примерно 85% от ранее выведенных средств, но оставил себе 598,5 BTC в качестве награды за обнаружение уязвимости. По рыночной цене на тот момент стоимость этих BTC уже превышала 47 миллионов долларов.
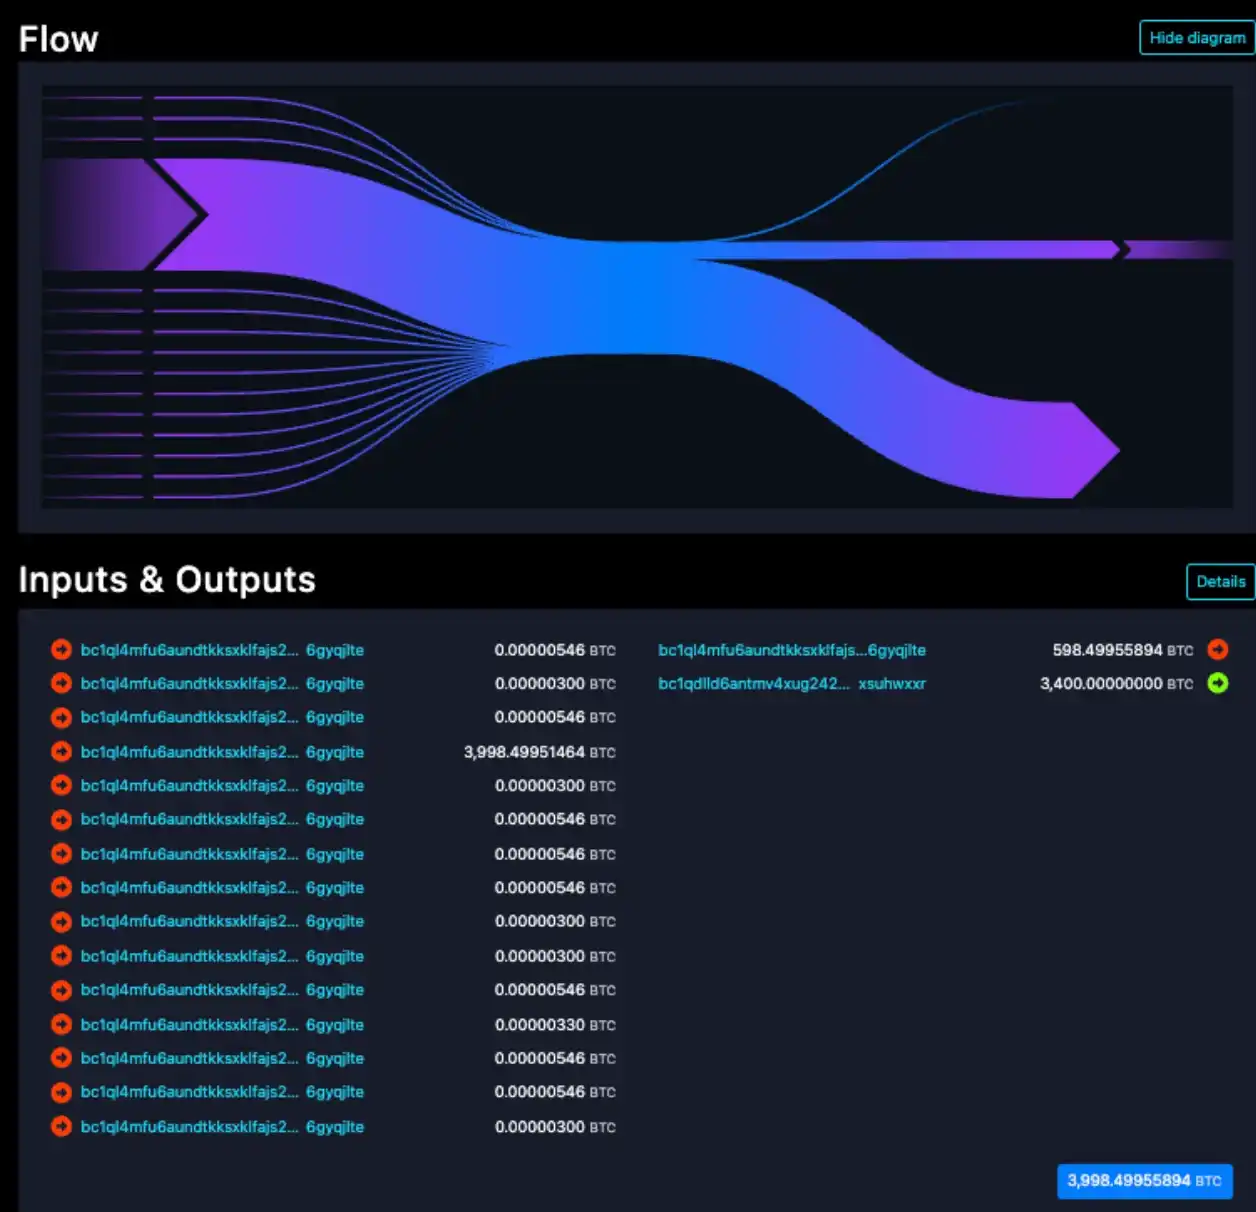
Для Liquid возврат 3400 BTC, несомненно, значительно смягчил кризис, вызванный массовым оттоком резервов из федерального кошелька. Однако, поскольку L-BTC обеспечены реальными BTC, хранящимися у федерации Liquid в соотношении 1:1, в дальнейшем Liquid всё ещё необходимо восполнить оставшийся дефицит резервов, а также восстановить ущерб, нанесённый доверию рынка данным инцидентом атаки.

Белый хакер или шантажист? Высокая награда за уязвимость вызывает споры

Программы вознаграждений за обнаружение уязвимостей являются обычным инструментом для стимулирования белых хакеров и перехвата уязвимостей до их эксплуатации. Ключевой момент, вызвавший споры в случае с Liquid, заключается не в том, следует ли выплачивать вознаграждение, а в том, что средства уже были переведены, размер вознаграждения определяется самим злоумышленником, и в итоге сумма настолько велика, что может изменить ожидания отрасли в отношении вознаграждений за уязвимости.

С одной стороны, многие считают, что действия злоумышленника не соответствуют традиционным нормам поведения белого хакера. Обычно исследователи безопасности, обнаружив уязвимость, сообщают о ней проекту в частном порядке, предоставляя определённое окно для исправления, а затем получают вознаграждение в соответствии с правилами, установленными платформой или проектом. Но ситуация с Liquid иная: злоумышленник сначала перевёл средства на контролируемый им адрес, затем потребовал от Blockstream устранить уязвимость и обеспечить обновление всех узлов; после подтверждения устранения уязвимости вернул большую часть средств.

Конечно, некоторые считают, что такой подход не совсем непонятен. Причина в том, что как только уязвимость обнаружена, существует риск её опережающего использования другими злоумышленниками, особенно на фоне ускоряющегося темпа атак благодаря ИИ. Перевод средств злоумышленником на контролируемый им адрес в определённой степени может быть и мерой для обеспечения того, чтобы эти средства не были похищены другими лицами до устранения уязвимости.

Более того, по сравнению с предыдущими случаями в криптоиндустрии, когда проекты договаривались о вознаграждении со злоумышленниками, в случае с Liquid размер награды фактически определялся самим злоумышленником. CTO Ledger Шарль Гийоме отмечает, что если стороны договорились о вознаграждении через подписанное криптографическое соглашение в блокчейне, то такая практика больше похожа на вымогательство, чем на действия белого хакера.

На самом деле, вопрос о границах действий белых хакеров существует уже давно. Например, в 2024 году криптобезопасностная компания CertiK обнаружила серьёзную уязвимость в системе депозитов криптобиржи Kraken, позволяющую злоумышленникам использовать незавершённые операции пополнения для увеличения баланса счёта и последующего вывода средств. Kraken затем устранил уязвимость, но в ходе этого выяснил, что связанные с CertiK лица несколько раз использовали данную уязвимость, в общей сложности выведя почти 3 миллиона долларов. Kraken обвинил их в несоблюдении норм раскрытия информации для белых хакеров и в отказе вернуть средства по вопросу их распоряжения, заявив, что их действия переросли из тестирования безопасности в «вымогательство», и сообщил, что связался с правоохранительными органами. CertiK впоследствии признала, что тестирование проводилось ею, и заявила, что это было сделано для проверки возможности использования уязвимости для подделки депозитов, вывода средств, а также срабатывания ли механизмов контроля рисков Kraken, и призвала Kraken прекратить любые угрозы в адрес белых хакеров.

С другой стороны, размер вознаграждения в случае с Liquid также привлёк внимание. Если рассматривать только процент, 15% — не самая крайняя цифра. Криптоиндустрия часто предлагает вознаграждения за уязвимости, значительно превышающие уровень традиционных отраслей. Например, децентрализованный стейблкоин-протокол Usual ранее запустил программу вознаграждений за уязвимости на 16 миллионов долларов, что является одной из крупнейших программ такого рода в истории криптовалют. Но проблема Liquid в том, что 15% в итоге соответствуют огромной сумме вознаграждения, превышающей 47 миллионов долларов, что значительно больше, чем в предыдущих случаях с Wormhole, GMX, Cetus и другими.

Конечно, некоторые поддерживают такие крупные вознаграждения. Анонимный владелец Bitcoin.org Cøbra считает, что белый хакер заслуживает каждого цента. Надеюсь, что в будущем вознаграждения за уязвимости такого размера станут отраслевым стандартом, только так мы все станем безопаснее. Основатель SlowMist Юйсянь также считает, что в будущем для крупных случаев кражи по умолчанию можно начинать с 15%, для некрупных — с 20%, при этом предоставляя иммунитет, постепенно формируя отраслевой консенсус.

Оглядываясь назад, многие криптопротоколы предлагали весьма ограниченные вознаграждения за уязвимости, что даже вызывало недовольство у исследователей безопасности.

Например, белый хакер f4lc0n ранее опубликовал в платформе X сообщение, раскрывающее, что он обнаружил в протоколе Injective уязвимость уровня «критической», которая могла привести к прямому изъятию активов на сумму более 500 миллионов долларов в блокчейне, но проект предложил ему вознаграждение всего в 50 000 долларов, что значительно ниже максимального предела в 500 000 долларов для этого уровня по его программе. После подачи отчёта команда Injective на следующий день инициировала голосование за обновление мейннета и устранила эту уязвимость. Но f4lc0н заявил, что в последующие три месяца команда находилась в состоянии «потери связи», а вознаграждение в 50 000 долларов ещё не было выплачено. Руководитель инжиниринга Injective Боян Анджелкоски в ответ заявил, что уязвимость не привела к фактической потере средств или краже адресов, и для её практического использования потребовалось бы выполнение нескольких подозрительных транзакций, что ограничивает сферу воздействия. Поэтому она не относится к критическому уровню безопасности в области блокчейна, максимальное вознаграждение составляет 50 000 долларов; блокчейн-безопасностная компания Decurity обнаружила уязвимость безопасности в смарт-контракте DxSale, потенциально затрагивающую как минимум 5,2 миллиона долларов пользовательских средств, но проект попытался преуменьшить возможное влияние уязвимости и предложил вознаграждение за уязвимость всего в 500 долларов.

Соучредитель блокчейн-безопасностной компании Halborn Стивен Уолброэль раскрыл, что у некоторых проектов, предлагающих вознаграждения за уязвимости, часто есть стимул заплатить как можно меньше или вовсе не платить. Здесь присутствуют прямые экономические издержки, некоторые команды проектов, чтобы сохранить свою репутацию, могут намеренно преуменьшать серьёзность уязвимостей, о которых сообщают исследователи, оставляя пользователей по-прежнему подверженными рискам.

По его мнению, для исследователя безопасности такой опыт очень разочаровывает: вкладываешь много времени в поиск уязвимостей, в итоге оказываешься проигнорированным проектом, или даже сталкиваешься с обвинениями. В такой ситуации некоторые деструктивные действия, такие как прямое хищение крупных сумм, могут даже казаться исследователям разумным способом «заставить проект действовать».

С более долгосрочной точки зрения, создание совершенных механизмов обнаружения уязвимостей, реагирования и выплаты вознаграждений, а также обеспечение разумных, прозрачных и надёжных стимулов для исследователей безопасности — важное звено в снижении вероятности повторения подобных инцидентов. Но в то же время безопасность не может обеспечиваться только охотниками за наградами, сами проекты также должны создавать более совершенные механизмы защиты.

Трендовые криптовалюты

Связанные с этим вопросы

QЧто произошло с сетью Liquid Network и почему это вызвало большой резонанс в криптосообществе?

AВ сети Liquid Network, являющейся сайдчейном Bitcoin, злоумышленник (позиционирующий себя как white-hat хакер) использовал уязвимость в программном обеспечении Elements для создания около 4000 L-BTC без реального BTC-обеспечения и последующего вывода примерно 3996 BTC из федерального кошелька Liquid (на сумму около $320 млн). После переговоров и устранения уязвимости хакер вернул около 85% средств (3400 BTC), но оставил себе около 598.5 BTC (свыше $47 млн) в качестве «вознаграждения за уязвимость». Это стало одним из самых крупных подобных случаев по сумме выплаты и вызвало споры о том, можно ли считать такие действия работой white-hat хакера или это форма вымогательства.

QКаков был механизм атаки на Liquid Network и как проект отреагировал на инцидент?

AАтака была осуществлена через эксплуатацию уязвимости range-proof (доказательство диапазона) в кэше программного обеспечения Elements. Это позволило злоумышленнику создать фиктивные L-BTC. Далее эти токены были отправлены через платформу SideSwap, которая, следуя стандартной процедуре, уничтожила L-BTC и инициировала вывод реального BTC с федерального кошелька Liquid. Проект немедленно приостановил работу сети и остановил ввод/вывод L-BTC. Команда Blockstream вступила в переговоры с атакующим через подписанные сообщения в блокчейне, устранила уязвимость и получила обратно большую часть украденных средств после подтверждения фикса.

QПочему действия хакера в случае с Liquid Network вызвали споры о разнице между white-hat хакерством и вымогательством?

AСпоры возникли из-за нестандартной последовательности действий. Традиционно white-hat хакер обнаруживает уязвимость, конфиденциально сообщает о ней проекту, даёт время на исправление и получает вознаграждение по установленным правилам программы bug bounty. В данном случае хакер сначала вывел средства под свой контроль (на $320 млн), а затем вступил в переговоры, поставив условием возврата денег предварительное исправление уязвимости. Кроме того, размер вознаграждения (около $47 млн) был определён им односторонне, а не по заранее установленным проектом правилам. Многие эксперты, как например CTO Ledger, считают, что такие условия делают процесс больше похожим на вымогательство, чем на ответственное раскрытие уязвимости.

QКакие примеры из прошлого приводятся в статье для сравнения с инцидентом на Liquid Network?

AВ статье приводятся два контрастных примера. С одной стороны, инцидент 2024 года с компанией CertiK и биржей Kraken, где CertiK, обнаружив уязвимость, вывела около $3 млн в процессе её тестирования, что Kraken расценила как вымогательство. С другой стороны, приводятся случаи недооценки уязвимостей проектами: например, white-hat хакер f4lc0n получил лишь предложение в $50 000 за критическую уязвимость в протоколе Injective, угрожавшую $500 млн, а проект DxSale предложил лишь $500 за уязвимость, ставившую под риск $5.2 млн пользовательских средств. Эти примеры иллюстрируют проблемы существующей системы bug bounty — от занижения выплат до спорных методов демонстрации уязвимостей.

QКакие мнения высказывают эксперты о будущем программ вознаграждения за уязвимости (bug bounty) после инцидента с Liquid?

AМнения разделились. Некоторые эксперты, как основатель Bitcoin.org Cøbra и основатель SlowMist Косинус (Yu Xian), поддерживают высокие выплаты. Cøbra считает, что хакер заслужил каждую копейку, и такие крупные вознаграждения должны стать стандартом для повышения общей безопасности. Косинус предлагает устанавливать стандартное вознаграждение в 15-20% от суммы, находящейся под угрозой, и предоставлять иммунитет исследователям, чтобы сформировать отраслевой консенсус. Однако другие, как сооснователь Halborn Стивен Уолброэл (Steven Walbroehl), указывают на системную проблему: у проектов часто есть стимул минимизировать выплаты или игнорировать серьёзность уязвимостей, что приводит к разочарованию исследователей. Он подчёркивает, что безопасность не может держаться только на охотниках за баунти, проекты должны сами укреплять свои защитные механизмы.

Похожее

Ledger просит реселлеров приостановить продажи в Юго-Восточной Азии и Гонконге

Ledger обратилась к продавцам и дистрибьюторам своих аппаратных кошельков с просьбой приостановить продажи и снять устройства с полок в шести странах Юго-Восточной Азии (Индонезия, Сингапур, Таиланд, Филиппины, Вьетнам, Малайзия) и Гонконге. Это связано с расследованием сообщений о случаях взлома (подмены) устройств. Компания подчеркивает, что подтвержденные инциденты на данный момент ограничены данным регионом, и нет доказательств компрометации ее собственной инфраструктуры или прямых каналов продаж. Расследование началось после сообщений о краже криптовалюты через устройства, купленные у реселлера CryptoBilis, и продолжается для установления виновных и точки вмешательства в цепочке поставок. Сообщения о возможных проблемах также поступили из других регионов, включая Европу.

cointelegraph1 ч. назад

Ledger просит реселлеров приостановить продажи в Юго-Восточной Азии и Гонконге

cointelegraph1 ч. назад

Торговля

Спот

Популярные статьи

Тест по Bitcoin Биткоина

HTX Learn: Изучите Bitcoin halving и Заработаете Токены USDT

3.8k просмотров всегоОпубликовано 2024.04.16Обновлено 2024.04.16

Тест по Bitcoin  Биткоина

Что такое $BITCOIN

ЦИФРОВОЕ ЗОЛОТО ($BITCOIN): Комплексный анализ Введение в ЦИФРОВОЕ ЗОЛОТО ($BITCOIN) ЦИФРОВОЕ ЗОЛОТО ($BITCOIN) — это проект на основе блокчейна, работающий в сети Solana, который стремится объединить характеристики традиционных драгоценных металлов с инновациями децентрализованных технологий. Хотя он носит имя Биткойн, часто называемого “цифровым золотом” из-за его восприятия как средства хранения ценности, ЦИФРОВОЕ ЗОЛОТО является отдельным токеном, предназначенным для создания уникальной экосистемы в ландшафте Web3. Его цель — позиционировать себя как жизнеспособный альтернативный цифровой актив, хотя детали его применения и функциональности все еще развиваются. Что такое ЦИФРОВОЕ ЗОЛОТО ($BITCOIN)? ЦИФРОВОЕ ЗОЛОТО ($BITCOIN) — это токен криптовалюты, специально разработанный для использования в блокчейне Solana. В отличие от Биткойна, который выполняет широко признанную роль хранения ценности, этот токен, похоже, сосредоточен на более широких приложениях и характеристиках. Примечательные аспекты включают: Инфраструктура блокчейна: Токен построен на блокчейне Solana, известном своей способностью обрабатывать высокоскоростные и недорогие транзакции. Динамика предложения: ЦИФРОВОЕ ЗОЛОТО имеет максимальное предложение, ограниченное 100 квадриллионами токенов (100P $BITCOIN), хотя детали о его обращающемся предложении в настоящее время не раскрыты. Утилита: Хотя точные функциональные возможности не описаны, есть указания на то, что токен может быть использован для различных приложений, потенциально связанных с децентрализованными приложениями (dApps) или стратегиями токенизации активов. Кто создатель ЦИФРОВОГО ЗОЛОТА ($BITCOIN)? На данный момент личность создателей и команды разработчиков, стоящих за ЦИФРОВЫМ ЗОЛОТОМ ($BITCOIN), остается неизвестной. Эта ситуация типична для многих инновационных проектов в области блокчейна, особенно тех, которые связаны с децентрализованными финансами и феноменом мем-криптовалют. Хотя такая анонимность может способствовать культуре, ориентированной на сообщество, она усиливает опасения по поводу управления и ответственности. Кто инвесторы ЦИФРОВОГО ЗОЛОТА ($BITCOIN)? Доступная информация указывает на то, что у ЦИФРОВОГО ЗОЛОТА ($BITCOIN) нет известных институциональных спонсоров или значительных венчурных капиталовложений. Проект, похоже, функционирует по модели пирингового взаимодействия, сосредоточенной на поддержке и принятии сообществом, а не на традиционных путях финансирования. Его активность и ликвидность в основном сосредоточены на децентрализованных биржах (DEX), таких как PumpSwap, а не на устоявшихся централизованных торговых платформах, что еще больше подчеркивает его подход, ориентированный на grassroots. Как работает ЦИФРОВОЕ ЗОЛОТО ($BITCOIN) Операционные механизмы ЦИФРОВОГО ЗОЛОТА ($BITCOIN) можно подробно описать на основе его дизайна блокчейна и характеристик сети: Механизм консенсуса: Используя уникальный механизм доказательства истории (PoH) Solana в сочетании с моделью доказательства доли (PoS), проект обеспечивает эффективную валидацию транзакций, что способствует высокой производительности сети. Токеномика: Хотя конкретные дефляционные механизмы не были подробно описаны, большое максимальное предложение токенов подразумевает, что оно может быть предназначено для микротранзакций или нишевых случаев использования, которые еще предстоит определить. Интероперабельность: Существует потенциал для интеграции с более широкой экосистемой Solana, включая различные платформы децентрализованных финансов (DeFi). Однако детали относительно конкретных интеграций остаются неуточненными. Хронология ключевых событий Вот хронология, которая подчеркивает значимые вехи, касающиеся ЦИФРОВОГО ЗОЛОТА ($BITCOIN): 2023: Первоначальное развертывание токена происходит в блокчейне Solana, отмеченное его адресом контракта. 2024: ЦИФРОВОЕ ЗОЛОТО приобретает видимость, когда оно становится доступным для торговли на децентрализованных биржах, таких как PumpSwap, позволяя пользователям обменивать его на SOL. 2025: Проект наблюдает спорадическую торговую активность и потенциальный интерес к инициативам, возглавляемым сообществом, хотя на данный момент не зафиксировано никаких значительных партнерств или технических достижений. Критический анализ Сильные стороны Масштабируемость: Основная инфраструктура Solana поддерживает высокие объемы транзакций, что может повысить полезность $BITCOIN в различных сценариях транзакций. Доступность: Потенциально низкая цена торговли за токен может привлечь розничных инвесторов, способствуя более широкому участию благодаря возможностям дробного владения. Риски Отсутствие прозрачности: Отсутствие публично известных спонсоров, разработчиков или процесса аудита может вызвать скептицизм относительно устойчивости и надежности проекта. Волатильность рынка: Торговая активность сильно зависит от спекулятивного поведения, что может привести к значительной волатильности цен и неопределенности для инвесторов. Заключение ЦИФРОВОЕ ЗОЛОТО ($BITCOIN) является интригующим, но неоднозначным проектом в быстро развивающейся экосистеме Solana. Хотя он пытается использовать нарратив “цифрового золота”, его отход от установленной роли Биткойна как средства хранения ценности подчеркивает необходимость более четкого различения его предполагаемой утилиты и структуры управления. Будущее принятие и усвоение, вероятно, будут зависеть от решения текущей непрозрачности и более четкого определения его операционных и экономических стратегий. Примечание: Этот отчет охватывает синтезированную информацию, доступную на октябрь 2023 года, и с тех пор могут произойти события.

840 просмотров всегоОпубликовано 2025.05.13Обновлено 2025.05.13

Что такое $BITCOIN

Fractal Bitcoin: масштабирование Биткоина с помощью рекурсивной системы

Fractal Bitcoin — масштабное Layer-1-решнение, созданное на базе кода Биткоина, позволяющего достигать бесконечного масштабирования с помощью рекурсивного подхода.

3.0k просмотров всегоОпубликовано 2025.06.30Обновлено 2025.06.30

Fractal Bitcoin: масштабирование Биткоина с помощью рекурсивной системы

Обсуждения

Добро пожаловать в Сообщество HTX. Здесь вы сможете быть в курсе последних новостей о развитии платформы и получить доступ к профессиональной аналитической информации о рынке. Мнения пользователей о цене на BTC (BTC) представлены ниже.

活动图片