Данные почти 40 тыс. пользователей аппаратных кошельков SafePal попали к третьим лицам

cryptonews.ruОпубликовано 2026-08-17Обновлено 2026-08-17

Введение

Производитель аппаратных криптокошельков SafePal сообщил об утечке данных примерно 39 798 пользователей. В распоряжении третьих лиц оказались имена, адреса доставки, телефоны, email и сведения о заказах. Критические данные, такие как seed-фразы и приватные ключи, не пострадали, так как компания их не хранит. Утечка создает риск целевых фишинговых атак, где мошенники, используя известные детали заказов, могут выдавать себя за поддержку. Причиной инцидента стала уязвимость в стороннем плагине для отслеживания заказов, позволявшая получать доступ к чужим данным. Проблема затрагивает заказы с марта 2025 по апрель 2026 года и уже устранена. SafePal расследует инцидент с привлечением внешних экспертов, усиливает защиту систем и сокращает сроки хранения данных. Это уже третий подобный случай в индустрии аппаратных кошельков за последние годы, что указывает на уязвимость вспомогательных сервисов, а не самих устройств.

Производитель аппаратных криптокошельков SafePal сообщил об утечке данных примерно 39 798 пользователей. Компания рассказала об инциденте 16 августа, уточнив, что в распоряжении третьих лиц оказались имена клиентов, адреса доставки, телефоны, адреса электронной почты и сведения о заказах.

При этом seed-фразы, приватные ключи, пароли, банковские реквизиты, номера карт и документов утечка не затронула — SafePal изначально не собирает и не хранит такую информацию. Команда проекта проверила системы и не нашла признаков того, что злоумышленники получили доступ к кошелькам или средствам пользователей.

Чем опасна утечка для клиентов

Разработчики предупредили: даже без доступа к криптовалютным активам утекшие данные дают почву для целевых атак. Мошенники могут звонить или писать клиентам от имени службы поддержки, предлагать «возврат средств», убеждать обновить прошивку устройства или присылать ссылки на фишинговые ресурсы, имитирующие сайт SafePal.

Компания уже отслеживает появление таких поддельных ресурсов и добивается их блокировки. Клиентам стоит с осторожностью относиться к любым обращениям, где упоминаются детали их заказов — именно эта информация теперь может использоваться для придания сообщениям правдоподобности.

Ошибка в плагине отслеживания заказов

По данным SafePal, утечка произошла из-за уязвимости в плагине отслеживания заказов, который связан с клиентскими данными. Ошибка авторизации в нем позволяла постороннему пользователю получить доступ к заказам других клиентов — то есть видеть чужую информацию там, где должна была отображаться только собственная.

К моменту публикации заявления разработчики уже устранили проблему и усилили меры защиты системы. Инцидент коснулся тех, кто оформлял заказы в период со 2 марта 2025 года по 11 апреля 2026 года. Когда именно злоумышленники воспользовались уязвимостью и когда ее обнаружила команда проекта, в компании не уточнили.

Что делает SafePal дальше

Сейчас производитель расследует инцидент совместно с независимой компанией по безопасности и готовит аудит всей системы обработки заказов. Среди принятых мер называются сокращение срока хранения данных в затронутой системе до 90 дней, уведомление партнеров по логистике с просьбой проверить, не затронула ли проблема их собственные системы, устранение уязвимости в плагине и усиление контроля доступа к клиентским данным.

Таким образом, утечка не поставила под угрозу криптовалютные активы пользователей SafePal, однако раскрыла достаточно личных данных для организации мошеннических схем через социальную инженерию. Компания заявляет, что продолжит мониторинг ситуации и расследование вместе с внешними экспертами по безопасности.

Мнение ИИ

Анализ показывает четкий отраслевой паттерн: инцидент с SafePal — уже третий случай утечки контактных данных клиентов аппаратных кошельков за последние годы, и каждый раз злоумышленники используют одну и ту же схему — рассылку фишинговых писем от имени поддержки. Похожая история произошла с Ledger в 2020 году, когда утекли данные миллиона клиентов, а пострадавших затем месяцами преследовали мошеннические рассылки, включая поддельные устройства по почте. Совсем недавно с той же проблемой столкнулся и Trezor.

Технический аспект, оставшийся за рамками статьи: уязвимость возникла не в самом аппаратном кошельке, а в стороннем плагине для отслеживания заказов — это указывает на слабое звено не в криптографии устройств, а во вспомогательных веб-сервисах, которые компании подключают к своим платформам. Причем сроки утечки — более года — заставляют задуматься: сколько еще подобных уязвимостей в смежных системах производителей остаются незамеченными до момента, пока данные не начнут использовать против самих клиентов?

end-content
Трендовые криптовалюты

Связанные с этим вопросы

QКакие данные пользователей были скомпрометированы в результате утечки у SafePal?

AВ результате утечки к третьим лицам попали имена клиентов, адреса доставки, номера телефонов, адреса электронной почты и сведения о заказах.

QБыли ли скомпрометированы seed-фразы, приватные ключи или финансовые реквизиты пользователей из-за инцидента?

AНет, seed-фразы, приватные ключи, пароли, банковские реквизиты, номера карт и документов не были скомпрометированы. SafePal изначально не собирает и не хранит такую информацию.

QКакова основная опасность для пользователей после этой утечки, согласно статье?

AОсновная опасность заключается в риске целевых атак методами социальной инженерии. Мошенники, используя полученные данные о заказах, могут выдавать себя за службу поддержки SafePal, чтобы обманом заставить пользователей перевести средства, обновить прошивку на вредоносную или перейти на фишинговые сайты.

QВ чем была причина утечки данных по версии SafePal?

AУтечка произошла из-за ошибки авторизации (уязвимости) в стороннем плагине для отслеживания заказов. Эта уязвимость позволяла посторонним лицам получить доступ к информации о заказах других клиентов.

QКакие долгосрочные меры предпринимает SafePal после инцидента?

ASafePal проводит расследование с независимой компанией по безопасности, готовит аудит всей системы обработки заказов, сократил срок хранения данных в затронутой системе до 90 дней, уведомил партнеров по логистике, устранил уязвимость в плагине и усилил контроль доступа к клиентским данным.

Похожее

Потратил год на накопление баллов, но в итоге все равно ушел в минус? Полное руководство по защите от обратной ловушки в крипто-балльных проектах

Автор: Чэнь Сяомэн. В мире криптовалютных проектов с системами очков («поинтами») всё чаще возникают ситуации, когда пользователи, активно накапливавшие очки в течение долгого времени, в итоге оказываются в убытке. Это явление известно как «обратный накрут» (anti-farming). В статье представлено полное руководство по защите от подобных ситуаций. Основная проблема заключается в том, что современные модели начисления очков стали чрезвычайно сложными. Они могут зависеть от объема депозитов, суммы кредитов, торгового оборота, предоставления ликвидности (LP) и срока хранения активов. Такие механизмы, как цикличные кредиты (loops) для увеличения номинального объема или использование таких инструментов, как Pendle YT для многократного увеличения экспозиции к очкам, повышают не только потенциальный доход, но и капитальные затраты, а также риски. В статье систематизировано 10 основных типов проектов с очками (интерактивные задачи, TVL-депозиты, кредитные очки, LP, Pendle YT, объем торгов на перпетуальных контрактах, спот-торговля, социальная активность, реферальные программы, стейкинг с блокировкой) и детально разобраны скрытые ловушки и реальная стоимость участия в каждом из них. Ключевой элемент защиты — создание единой модели оценки. Стоимость очков зависит от четырех переменных: итоговая полная разводненная стоимость (FDV) проекта, доля токенов в пуле наград, доля пользователя в общем объеме очков и условия фактического получения награды (вестинг, ликвидность). Автор рекомендует рассчитывать сценарии для оптимистичного, нейтрального, пессимистичного и нулевого (без эирдропа) исходов. Реальная стоимость участия включает не только прямые затраты (газ, комиссии), но и альтернативные издержки (упущенная выгода от других стратегий), операционные убытки/прибыли (например, от непостоянных потерь в LP), стоимость ликвидности и хвостовые риски (сбои протоколов, ликвидации). Для принятия решений предлагается система оценки проектов по нескольким параметрам: ясность правил, возможность оценки размера награды, стоимость участия, удобство выхода и т.д. Главный вывод: по мере роста капитала участника основное внимание должно смещаться с спекуляций на очках к построению устойчивого денежного потока на базовых, понятных стратегиях. Интеграция проектов с очками в портфель должна быть взвешенной, с четким пониманием всех издержек, ограничением рисков и заранее определенными условиями выхода. Иногда отказ от сомнительной возможности с высокими затратами является лучшим решением.

marsbit38 мин. назад

Потратил год на накопление баллов, но в итоге все равно ушел в минус? Полное руководство по защите от обратной ловушки в крипто-балльных проектах

marsbit38 мин. назад

Только что, Opus 5.5 (скоростная версия) полностью открыт для всех

Только что Anthropic полностью открыл доступ к «быстрому режиму» (fast mode) для своей самой мощной модели Claude Opus 5.5, завершив этап исследовательского просмотра. Этот режим не является упрощенной версией — он использует те же веса модели и уровень интеллекта, что и стандартная версия, но благодаря оптимизации API и конфигурации вывода скорость генерации токенов увеличивается в 2.5 раза. Он особенно полезен для быстрой итерации кода, отладки и срочных задач. Быстрый режим сейчас поддерживается для Opus 5.5, Opus 5 и Opus 4.8. Чтобы активировать его через API, достаточно добавить параметр `speed: "fast"` в запрос. Пользователи Claude Code (CLI) могут использовать команду `/fast`. При этом цены на Opus 5.5 в быстром режиме даже снизились: $8 за 1 млн входных токенов и $40 за 1 млн выходных, что делает его выгоднее предыдущих версий. Важные моменты: быстрый режим имеет отдельные лимиты запросов; кэш промптов не совмещается со стандартным режимом (лучше включать его в начале сессии); для подписчиков Pro/Max/Team/Enterprise использование тарифицируется отдельно из «кредитов использования». Для корпоративных администраторов доступны настройки, например, принудительное включение режима только вручную за сессию, чтобы контролировать расходы. Параллельно Anthropic анонсировал функцию «сжатия при простое» (idle compaction), которая автоматически создает сжатое резюме длинных диалогов после ~54 минут бездействия, чтобы снизить затраты токенов при возобновлении работы. Эту функцию можно отключить в настройках. Также появилась информация, что более мощная модель Fable 5.5 находится на стадии раннего доступа, но, вероятно, из-за высокой стоимости сначала будет доступна в основном для корпоративных клиентов.

marsbit43 мин. назад

Только что, Opus 5.5 (скоростная версия) полностью открыт для всех

marsbit43 мин. назад

Внезапное появление: Fable 5.5 замечен в Azure, готов к прямому противостоянию с новой моделью Google

Сенсационная новость! Модель Claude Fable 5.5 от Anthropic обнаружена в каталоге Microsoft Azure East US 2 со статусом «Generally Available», что указывает на её скорый полный релиз. Это событие, совпавшее с анонсом Gemini 4 Argon от Google, расценивается как стратегическая «атака» на конкурента. Согласно утечкам, Fable 5.5 обладает впечатляющими характеристиками: контекстное окно в 1 млн токенов, максимальная длина вывода — 128 тыс. токенов. Модель способна генерировать полные романы или целые кодобазы проектов. Цена API: $10 за 1 млн входных и $50 за 1 млн выходных токенов. Тесты предполагаемой Fable 5.5 демонстрируют невероятные возможности: создание полноценной MMORPG за 5 часов, генерация 3D-анимации кодом для объяснения сложных математических доказательств, написание и визуализация многочастной симфонии. Это ставит под вопрос будущее специализированных видео-моделей. Ключевая интрига раскрыта в блоге Anthropic: за четыре месяца объем ежедневных слияний кода в компании вырос в 12 раз (с 2500 до 30 000 коммитов в день). Это указывает, что Claude теперь действует как автономный агент, самостоятельно пишущий код и проводящий эксперименты. Высказывается предположение, что Fable 5.5 могла быть создана или значительно усовершенствована самим ИИ в этом цикле автономной итерации. Общественная реакция разделилась: одни видят в Fable 5.5 непревзойденного лидера, другие отмечают высокую стоимость и предлагают использовать модель только для самых сложных задач, оставляя рутинную работу более дешевым аналогам. Ожидается, что выход Fable 5.5 усилит и без того ожесточенную конкуренцию между Anthropic, OpenAI (с ожидаемой моделью 6.1 Astra) и Google.

marsbit45 мин. назад

Внезапное появление: Fable 5.5 замечен в Azure, готов к прямому противостоянию с новой моделью Google

marsbit45 мин. назад

Как эффективно фармить $PAPER на Paper Trade

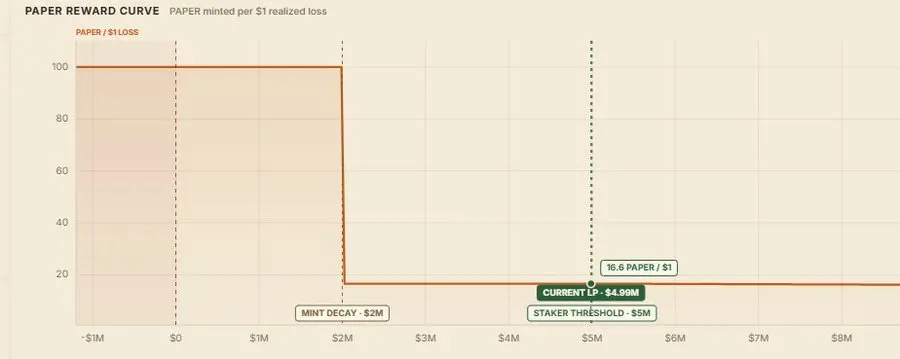
Автор: @degentradingLSD Токен $PAPER в Paper Trade имеет уникальный механизм эмиссии: токены создаются только при убытках (1$ убытка = 16.6 $PAPER) и сразу зачисляются на счёт. Для прибыльных позиций взимается комиссия по прогрессивной шкале: чем больше разница между ценой входа и выхода, тем ниже комиссия. Ключ к эффективному фармингу — минимизировать общую стоимость, сводя комиссии к нулю. Для этого рекомендуется использовать дельта-нейтральную стратегию: открывать одновременно позиции в лонг и шорт с высоким плечом (до 100x). При достаточном убытке на одной стороне, сначала фиксируется убыток (для генерации $PAPER), затем — прибыль на противоположной позиции. Цикл повторяется. Важно избегать ликвидаций, так как они влекут высокие комиссии и риск несинхронного закрытия позиций в разных блоках. Стратегия может выполняться вручную или с помощью автоматизированного бота (комиссия бота — 10% от стоимости фарминга, что часто ниже проскальзывания при ручной торговле). Скорость выпуска $PAPER со временем снижается, что влияет на расчёт целесообразности.

marsbit48 мин. назад

Как эффективно фармить $PAPER на Paper Trade

marsbit48 мин. назад

Понять WorkBuddy, интегрированный с WeCom: контекст — это только прелюдия

Новая версия WorkBuddy интегрирована в WeCom (корпоративный WeChat), позволяя ИИ-агентам функционировать как контакты в списке сотрудников. Это символизирует ключевой поворот в отрасли: агенты покидают оболочки самостоятельных приложений и начинают внедряться непосредственно в повседневную рабочую среду. Раньше ИИ для офиса существовал преимущественно в виде отдельных приложений, что ограничивало его контекст и вовлеченность в бизнес-процессы. Теперь крупные технологические компании, такие как Google, Salesforce, Tencent, ByteDance и Alibaba, активно внедряют агентов в свои основные рабочие платформы (Workspace, Slack, WeCom, Feishu, DingTalk). Это дает агентам доступ к рабочему контексту — сообщениям, документам, встречам, клиентским коммуникациям, — что критически важно для качества выполнения задач. Уникальность подхода Tencent заключается в интеграции WorkBuddy с WeCom, которая соединяет внутреннюю корпоративную среду с экосистемой WeChat, охватывающей 750 млн пользователей. Это позволяет агенту работать на стыке внутренних процессов и реальных отношений с клиентами. Однако масштабное внедрение агентов ставит новые вопросы управления. WorkBuddy представил «Центр наблюдаемости» в корпоративной версии, позволяющий администраторам отслеживать выполнение задач, затраты и производительность. Управление, включая контроль доступа к данным, аудит и определение границ автоматизации, становится обязательным условием для организационного развертывания. Стратегия Tencent делает ставку на экосистему: интеграция с WeCom, совместимость с различными моделями ИИ и сторонними системами (Feishu, DingTalk, ERP). Ключевой вызов заключается в том, сможет ли WorkBuddy преобразовать эти экосистемные преимущества в стабильные, контролируемые бизнес-результаты для предприятий. Внедрение ИИ ставит вопрос не только об эффективности задач, но и о будущем организации труда в целом.

marsbit1 ч. назад

Понять WorkBuddy, интегрированный с WeCom: контекст — это только прелюдия

marsbit1 ч. назад

Торговля

Спот

Популярные статьи

Как купить DATA

Добро пожаловать на HTX.com! Мы сделали приобретение DATA Network (DATA) простым и удобным. Следуйте нашему пошаговому руководству и отправляйтесь в свое крипто-путешествие.Шаг 1: Создайте аккаунт на HTXИспользуйте свой адрес электронной почты или номер телефона, чтобы зарегистрироваться и бесплатно создать аккаунт на HTX. Пройдите удобную регистрацию и откройте для себя весь функционал.Создать аккаунтШаг 2: Перейдите в Купить криптовалюту и выберите свой способ оплатыКредитная/Дебетовая Карта: Используйте свою карту Visa или Mastercard для мгновенной покупки DATA Network (DATA).Баланс: Используйте средства с баланса вашего аккаунта HTX для простой торговли.Третьи Лица: Мы добавили популярные способы оплаты, такие как Google Pay и Apple Pay, для повышения удобства.P2P: Торгуйте напрямую с другими пользователями на HTX.Внебиржевая Торговля (OTC): Мы предлагаем индивидуальные услуги и конкурентоспособные обменные курсы для трейдеров.Шаг 3: Хранение DATA Network (DATA)После приобретения вами DATA Network (DATA) храните их в своем аккаунте на HTX. В качестве альтернативы вы можете отправить их куда-либо с помощью перевода в блокчейне или использовать для торговли с другими криптовалютами.Шаг 4: Торговля DATA Network (DATA)С легкостью торгуйте DATA Network (DATA) на спотовом рынке HTX. Просто зайдите в свой аккаунт, выберите торговую пару, совершайте сделки и следите за ними в режиме реального времени. Мы предлагаем удобный интерфейс как для начинающих, так и для опытных трейдеров.

921 просмотров всегоОпубликовано 2026.07.01Обновлено 2026.07.01

Как купить DATA

Обсуждения

Добро пожаловать в Сообщество HTX. Здесь вы сможете быть в курсе последних новостей о развитии платформы и получить доступ к профессиональной аналитической информации о рынке. Мнения пользователей о цене на DATA (DATA) представлены ниже.

活动图片