Ditulis oleh: Rebecca Rettig, Chief Operating Officer dan Chief Legal Officer Jito Labs
Disusun oleh: Chopper, Foresight News
Banyak institusi keuangan sedang memanfaatkan salah satu kemajuan paling inovatif dalam teknologi blockchain: jaringan tanpa izin.
Franklin Templeton telah menyimpan registrasi saham resmi dari reksa dana pemerintah AS di blockchain tanpa izin sejak 2021, dan pada Februari 2025 terhubung ke jaringan Solana. BlackRock mulai menerbitkan saham dari reksa dana pasar uang yang ditokenisasi di Ethereum sejak Maret 2024. Pada Januari 2025, Apollo memperluas akses tokenisasi dari dana kredit diversifikasinya ke enam jaringan tanpa izin. Hampir setiap minggu ada pengumuman tentang institusi keuangan tradisional yang meluncurkan produk di jaringan tanpa izin.
Namun, beberapa institusi keuangan tradisional masih menganggap jaringan tanpa izin tidak layak. Sebaliknya, banyak bank, broker-dealer, dan manajer aset cenderung memilih jaringan berizin—sistem di mana penjaga gerbang atau aliansi tertentu menentukan siapa yang dapat memvalidasi transaksi, siapa yang dapat menggunakan atau berpartisipasi dalam jaringan, dan untuk tujuan apa. Institusi-institusi ini saat ini memilih jaringan berizin karena mereka salah mengira mereka harus melakukannya. Premis dasar dari pilihan ini adalah bahwa sekelompok peserta yang dikenal dan telah diverifikasi adalah prasyarat untuk mematuhi hukum integritas keuangan, seperti Undang-Undang Kerahasiaan Perbankan (Bank Secrecy Act/BSA) beserta persyaratan Anti Pencucian Uang (APU) dan Pencegahan Pendanaan Terorisme (PPT), serta undang-undang sanksi AS.
Singkatnya, departemen kepatuhan institusi menganggap jaringan tanpa izin tidak dapat didamaikan dengan BSA dan undang-undang sanksi.
Makalah baru kami, "Kompatibilitas Jaringan Tanpa Izin dengan Integritas Keuangan: Panduan Praktis untuk Institusi Keuangan" (https://papers.ssrn.com/sol3/papers.cfm?abstract_id=7343938), menjelaskan bahwa institusi keuangan dapat membangun dan bertransaksi di jaringan blockchain tanpa izin. Kekhawatiran terhadap hukum integritas keuangan seharusnya tidak menghambat penggunaan ini, dan dalam undang-undang yang berlaku saat ini, masalah-masalah ini sudah dapat diselesaikan hari ini. Institusi dapat memenuhi kewajibannya melalui kerangka kerja kepatuhan yang tepat dan berbasis risiko, dengan menempatkan kontrol pada tingkat operasional institusi.
Institusi keuangan tidak memerlukan prasyarat apa pun—baik dari sisi regulator maupun lainnya—untuk memiliki, meninjau, atau mengontrol infrastruktur dasar yang digunakan oleh transaksi keuangan mereka serta transmisi informasi terkait. Faktanya, regulator telah secara eksplisit mengakui bahwa institusi keuangan dapat menyesuaikan program kepatuhan integritas keuangan mereka dengan inovasi teknologi seperti jaringan tanpa izin.
Persyaratan Hukum Integritas Keuangan
Undang-Undang Kerahasiaan Perbankan dan undang-undang sanksi mengharuskan institusi keuangan memiliki kontrol yang wajar terhadap risiko dan menerapkan langkah-langkah kontrol untuk mengurangi risiko tersebut. Mereka tidak mengharuskan penghapusan risiko sepenuhnya, sebuah ambang batas yang mustahil dicapai.
Menurut BSA, program APU/PPT institusi keuangan harus berfokus pada mendeteksi, mencatat, dan menghalangi aktivitas keuangan ilegal. Program-program ini tidak dirancang untuk mencegah pencucian uang atau pendanaan terorisme secara menyeluruh, dan mereka juga tidak mampu melakukannya. Regulator perbankan federal dan FinCEN telah menyatakan dengan jelas bahwa kunci integritas keuangan terletak pada program APU yang "dirancang dengan wajar", yang mencakup "proses yang efektif untuk mengidentifikasi, mengukur, memantau, dan mengontrol risiko".
FinCEN bahkan menyatakan hal ini dengan lebih gamblang dalam pernyataan penegakan hukumnya pada Agustus 2020, menggambarkan pendekatannya terhadap penegakan BSA bukan sebagai permainan "mencari kesalahan". Laporan Departemen Keuangan AS tentang derisking menanggapi langsung kekhawatiran potensial ini, dengan mencatat bahwa meskipun bank berpikir bahwa kegagalan apa pun dalam kontrol bank akan membuat mereka menghadapi denda besar, regulator menunjukkan bahwa denda semacam itu jarang terjadi, dan biasanya terjadi setelah seluruh program APU/PPT runtuh, bukan karena cacat terbatas yang terkadang dihasilkan oleh pendekatan berbasis risiko.
Rezim sanksi juga mengikuti logika yang sama. Kerangka komitmen kepatuhan OFAC mengidentifikasi lima komponen dasar dari program kepatuhan sanksi berbasis risiko yang efektif: komitmen manajemen, penilaian risiko, kontrol internal, pengujian dan audit, serta pelatihan.
OFAC menyesuaikan harapan implementasinya berdasarkan ukuran institusi, produk, pelanggan, dan cakupan geografis.
Pedoman Penegakan Sanksi Ekonomi mempertimbangkan unsur kesengajaan, pengetahuan tentang perilaku, kerusakan terhadap tujuan sanksi, dan kecukupan program kepatuhan saat institusi memutuskan bagaimana menangani pelanggaran yang jelas.
Rezim penegakan hukum dan sejarah masing-masing institusi mendukung pendekatan "keseimbangan risiko, bukan toleransi nol". FinCEN dan OFAC memfokuskan penegakan pada cacat sistematis yang diketahui secara wajar, bukan pada kesalahan yang terisolasi. Posisi ini berhubungan langsung dengan kekhawatiran institusi terhadap pelanggaran tanpa disengaja di jaringan tanpa izin.
Mekanisme APU/PPT dan sanksi keduanya menuntut penerapan kontrol yang sebanding dengan risiko yang telah diidentifikasi, dan institusi keuangan dapat mencapainya di jaringan tanpa izin. Pelanggaran kecil atau tidak disengaja terhadap mekanisme ini seharusnya tidak menimbulkan risiko bagi institusi keuangan.
Interaksi Tidak Sengaja dan Tidak Langsung Tidak Melanggar Sanksi
Institusi keuangan sebaiknya memahami penggunaan jaringan tanpa izin mirip dengan penggunaan infrastruktur, seperti cara mereka memperlakukan internet publik dan jaringan telepon. Kedua sistem ini adalah sistem bersama yang tidak mereka kenal atau tinjau pengguna dan operator lainnya. Oleh karena itu, mereka harus menyesuaikan strategi kepatuhannya.
Sebaliknya, keengganan institusi keuangan untuk berpartisipasi dalam jaringan tanpa izin terutama disebabkan oleh kekhawatiran tanpa sengaja atau tidak sadar berinteraksi dengan pelaku sanksi atau ilegal—misalnya, membayar biaya jaringan ke validator yang dioperasikan oleh pelaku sanksi, bertransaksi dengan pelaku sanksi tanpa sepengetahuan mereka, atau menerima atau memperdagangkan aset kripto yang mungkin pernah bersentuhan dengan pelaku ilegal di beberapa titik dalam sejarahnya.
Namun, interaksi tidak disengaja dan tidak diketahui yang terjadi dengan validator atau peserta jaringan lain dari yurisdiksi yang disanksi bukanlah jenis aktivitas yang dimaksudkan untuk ditangani oleh undang-undang sanksi. Kekhawatiran ini lebih luas daripada cakupan geografis, karena validator dapat berupa orang yang ditunjuk di mana saja: institusi tersebut tidak memilih, membuat kontrak, mengekspor produk, membiayai, atau melakukan transaksi apa pun dengannya, dan biaya sampai ke institusi tersebut melalui aturan yang sama yang berlaku untuk semua pengguna jaringan.
Regulator telah mengonfirmasi hal ini. Misalnya, pada November 2025, OCC menanggapi kekhawatiran ini dengan menerbitkan Interpretive Letter 1186, mengonfirmasi bahwa bank dapat membayar biaya jaringan di jaringan blockchain dan dapat memegang aset kripto yang diperlukan untuk membayar biaya tersebut sebagai prinsipal. Surat itu berargumen berdasarkan Interpretive Letter 1174 dari Januari 2021, di mana OCC menyimpulkan bahwa bank dapat memvalidasi, menyimpan, dan mencatat transaksi pembayaran dengan bertindak sebagai node. Penerimaan pembayaran kepada node adalah konsekuensi logis dari kesimpulan tersebut. Surat itu menggunakan blockchain Ethereum sebagai contoh, sebuah jaringan tanpa izin yang protokolnya memilih validator secara pseudo-acak. Rangkaian surat ini tidak membedakan antara jaringan berizin dan tanpa izin.
Ketika sebuah institusi mengirimkan transaksi melalui jaringan tanpa izin, protokol memberikan hak untuk mengusulkan blok yang berisi transaksi tersebut ke satu validator unik, biasanya dialokasikan secara pseudo-acak dan sebanding dengan stake validator. Aturan yang ditentukan protokol menetapkan biaya berdasarkan permintaan jaringan dan sumber daya komputasi yang dikonsumsi transaksi. Oleh karena itu, institusi tidak dapat memilih validator yang memproses transaksinya, tidak dapat menegosiasikan biaya, dan tidak dapat mengetahui identitas validator sebelum atau sesudah transaksi. Semua pengguna lain di jaringan mengikuti aturan yang sama untuk bertransaksi.
Seperti disebutkan di atas, ini agak mirip dengan hubungan antara pengirim email dan pemilik router yang membawa pesan, atau antara penelepon dan pemilik switch yang menyelesaikan panggilan. Paket protokol internet dari sebuah institusi keuangan AS yang melewati infrastruktur dari yurisdiksi yang disanksi tidak dianggap melanggar sanksi: analisis yang sama berlaku untuk lapisan konsensus jaringan tanpa izin, yaitu transmisi netral yang dimediasi protokol. Perbedaan ini telah dikodifikasikan dalam definisi regulasi BSA itu sendiri, yang secara eksplisit mengecualikan orang yang "hanya menyediakan layanan pengiriman, komunikasi, atau akses jaringan yang digunakan oleh pemindah uang untuk mendukung layanan pemindahan uang". BSA juga membedakan antara pembawa netral dan transaksi, dan analisis sanksi didasarkan pada karakteristik hubungan yang sama ini, yaitu tidak adanya pilihan, arahan, atau transaksi.
Meskipun institusi yang bertransaksi di jaringan tanpa izin memang memiliki beberapa kontak dengan operator yang tidak disaring, kontak ini berbeda dengan yang diatur oleh undang-undang sanksi: dalam kasus terakhir, tidak ada pihak yang memilih pihak lain. Dengan kata lain, hampir lima tahun setelah OFAC menerbitkan Panduan Kepatuhan Sanksi untuk Industri Mata Uang Virtual, tidak ada tindakan penegakan hukum yang didasarkan pada validator yang mengusulkan blok yang kebetulan berisi transaksi dari pihak yang disanksi, dan tidak ada tindakan penegakan hukum yang didasarkan pada peserta pasar yang membayar biaya tingkat protokol.
Privasi dan Kepatuhan Kompatibel
Kekhawatiran kedua yang diajukan institusi adalah privasi: dapatkah bank bertransaksi di buku besar publik tanpa membuka posisi pelanggan, pihak lawan, dan strategi mereka kepada pesaing?
Alasan awal yang mendukung buku besar tanpa izin adalah transparansi totalnya sebagai jaminan kepatuhan. Integritas keuangan membutuhkan sesuatu yang lebih sempit: informasi yang diperlukan dapat diverifikasi oleh institusi, pihak lawan mereka, dan regulator atau pengawas mereka. Kriptografi telah cukup maju sehingga institusi dapat membuktikan proposisi terkait kepatuhan—misalnya, membuktikan bahwa pihak lawan tidak ada dalam Daftar Warga Negara yang Ditunjuk Khusus (SDN), atau membuktikan bahwa cadangan melebihi kewajiban—tanpa mengungkapkan buku besar dan identitas pihak lawan. Bukti asal memungkinkan satu pihak membuktikan bahwa aset tidak berasal dari kumpulan ilegal yang teridentifikasi, tanpa mengekspos grafik transaksinya. Desain transfer rahasia mengenkripsi jumlah dan saldo di buku besar, sambil mempertahankan kunci lihat yang dapat diberikan institusi kepada pemeriksa.
Kemajuan kriptografi ini secara bersama-sama memberikan regulator jaminan keamanan yang lebih tinggi daripada sistem tertutup. Dan, ini sama sekali tidak memberi peluang kepada pesaing, yang membuat privasi bukan lagi halangan untuk membangun jaringan tanpa izin.
Beberapa teknologi ini sudah berproduksi, yang lain masih dalam tahap pengembangan. Rotasi alamat dan abstraksi akun telah berproduksi, begitu pula dengan struktur kustodi terintegrasi dan berlapis, yang dapat menghapus detail tingkat pelanggan dari buku besar; serta protokol pesan untuk mentransfer data aturan perjalanan saat melakukan transfer on-chain. Meskipun fungsi transfer rahasia dengan kunci audit sudah tersedia, saat ini penerapannya pada tingkat institusi masih terbatas. Bukti status tanpa pengetahuan dan bukti asal untuk kumpulan data tertentu masih dalam tahap pengujian pilot dan penelitian. Namun, solusi memang ada: misalnya, Privacy Cash adalah protokol privasi berbasis Ethereum dan Solana yang menggunakan bukti tanpa pengetahuan untuk memungkinkan transfer dan pertukaran rahasia.
Kerangka Kerja Manajemen Risiko untuk Jaringan Tanpa Izin
Kami mengusulkan sembilan komponen program integritas keuangan yang disesuaikan dengan aktivitas jaringan tanpa izin: kontrol tingkat transaksi yang berlaku untuk pelanggan dan pihak lawan institusi, dalam bentuk yang kurang lebih sama seperti saat ini; serta kontrol tingkat jaringan untuk infrastruktur itu sendiri.
Kontrol ini tidak memerlukan identifikasi validator, penandatanganan perjanjian tingkat layanan dengan protokol, atau aplikasi keanggotaan kepada penjaga gerbang, tidak seperti beberapa karakteristik jaringan berizin lainnya: hukum integritas keuangan saat ini tidak menuntut hal-hal tersebut.
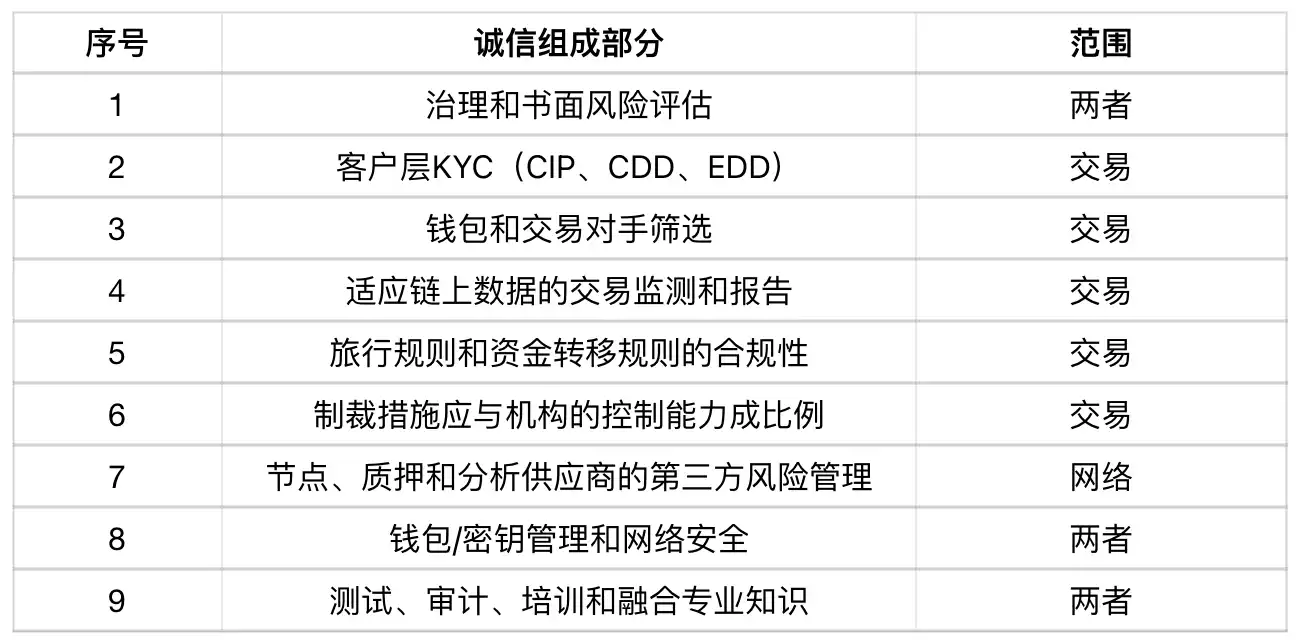
Kerangka kerja yang diusulkan juga selaras dengan undang-undang AS baru-baru ini, RUU GENIUS. GENIUS juga mengadopsi kerangka kerja di mana kontrol APU/PPT dan sanksi berada di lapisan aplikasi, dioperasikan oleh entitas yang mengetahui informasi pelanggan dan mengontrol aset. RUU GENIUS mengharuskan institusi yang disetujui untuk menerbitkan stablecoin pembayaran membuktikan bahwa mereka memiliki program kepatuhan APU dan sanksi, serta mempertahankan kemampuan teknis untuk mengeksekusi instruksi hukum untuk membekukan atau menghancurkan stablecoin yang beredar. Kewajiban ini ditargetkan pada institusi penerbit, bukan pada jaringan tanpa izin tempat stablecoin beredar.
Kesimpulan
Generasi sebelumnya, institusi keuangan yang diatur dihadapkan pada jaringan yang terbuka, global, tanpa izin, yang dapat diikuti oleh siapa saja, dan membawa lalu lintas pengguna legal dan ilegal. Institusi-institusi ini memindahkan bisnis mereka ke protokol terbuka internet dan membangun mekanisme kontrol di lapisan aplikasi. Hari ini, hal yang sama dapat dilakukan untuk jaringan tanpa izin.
Menghindari jaringan tanpa izin bukanlah strategi integritas keuangan; ini pada dasarnya melepaskan peran penting yang dimainkan institusi keuangan AS dalam membangun sistem keuangan dolar yang kuat, kaya data, dan berbasis risiko. Aktivitas transaksi dolar di jaringan tanpa izin sudah terjadi dan akan terus berlanjut, terlepas dari partisipasi institusi keuangan AS. Efektivitas penegakan hukum keuangan AS bergantung pada pemantauan aliran dana, dan arsitektur hukum integritas keuangan—termasuk penegakan dan pengawasannya—bergantung pada observasi institusi keuangan AS terhadap aktivitas yang mereka diminta pantau. Menyerah pada inovasi dan manfaat yang dibawa oleh partisipasi dalam jaringan tanpa izin berdasarkan kesalahpahaman tentang hukum yang relevan atau kekhawatiran terhadap posisi regulator di masa lalu, akan secara tidak perlu membatasi pilihan institusi keuangan tradisional dalam memenuhi kebutuhan pelanggan mereka.