Pemilik cryptocurrency kehilangan kekayaan tidak hanya setelah peretasan: terkadang cukup dengan rute swap yang salah, kesalahan dalam alamat, pemilihan jaringan yang tidak tepat, atau izin berlebih kepada kontrak pintar, agar investasi senilai jutaan dolar AS hampir hilang setelah satu tanda tangan.
Cryptocurrency memberi pengguna kendali langsung atas uang, tetapi bersama dengan itu, hampir seluruh tanggung jawab dialihkan kepada pemilik. Blockchain tidak menilai maksud seseorang. Jika parameter telah dikonfirmasi, jaringan akan menjalankan perintah sebagaimana ditandatangani: mengirim token ke alamat yang ditentukan, melakukan pertukaran berdasarkan likuiditas yang tersedia, atau mengizinkan kontrak untuk menggunakan aset.
Oleh karena itu, kesalahan pada antarmuka dompet atau platform DeFi dapat lebih mahal daripada volatilitas pasar biasa. Bahkan jika aset dalam pembukuan tetap berharga, setelah operasi yang ditandatangani secara salah, seringkali tidak mungkin untuk mengembalikannya.
Paling sering, kehilangan seperti ini disebabkan oleh beberapa skenario: phishing, peracunan alamat, pemilihan jaringan yang salah, izin yang tidak tepat untuk kontrak pintar, kesalahan dalam rute swap, dan rekayasa sosial. Skalanya bisa sangat besar: satu tanda tangan atau satu alamat yang disalin dalam situasi seperti itu telah menyebabkan kerugian hingga jutaan dan puluhan juta dolar.
Harga aset kripto bisa turun tidak hanya karena volatilitas biasa. Tekanan pada pasar diperkuat oleh peretasan, larangan regulator, kegagalan teknis, likuidasi posisi massal, dan kekurangan likuiditas — oleh karena itu, kesalahan teknis terkadang berubah menjadi kehancuran portofolio pribadi bagi pemilik.
Swap Besar Dapat Menghancurkan Harga Dengan Sendirinya
Salah satu kasus terbaru terjadi di jaringan Solana. Seorang pengguna mencoba menukar sekitar 7,8 juta token STONKS, yang diperkirakan bernilai sekitar 1,8 juta dolar. Tetapi transaksi dilakukan melalui rute Raydium dengan likuiditas yang sangat lemah. Pada akhirnya, pengguna hanya menerima sekitar 26,8 RAY, atau sekitar 25 dolar.
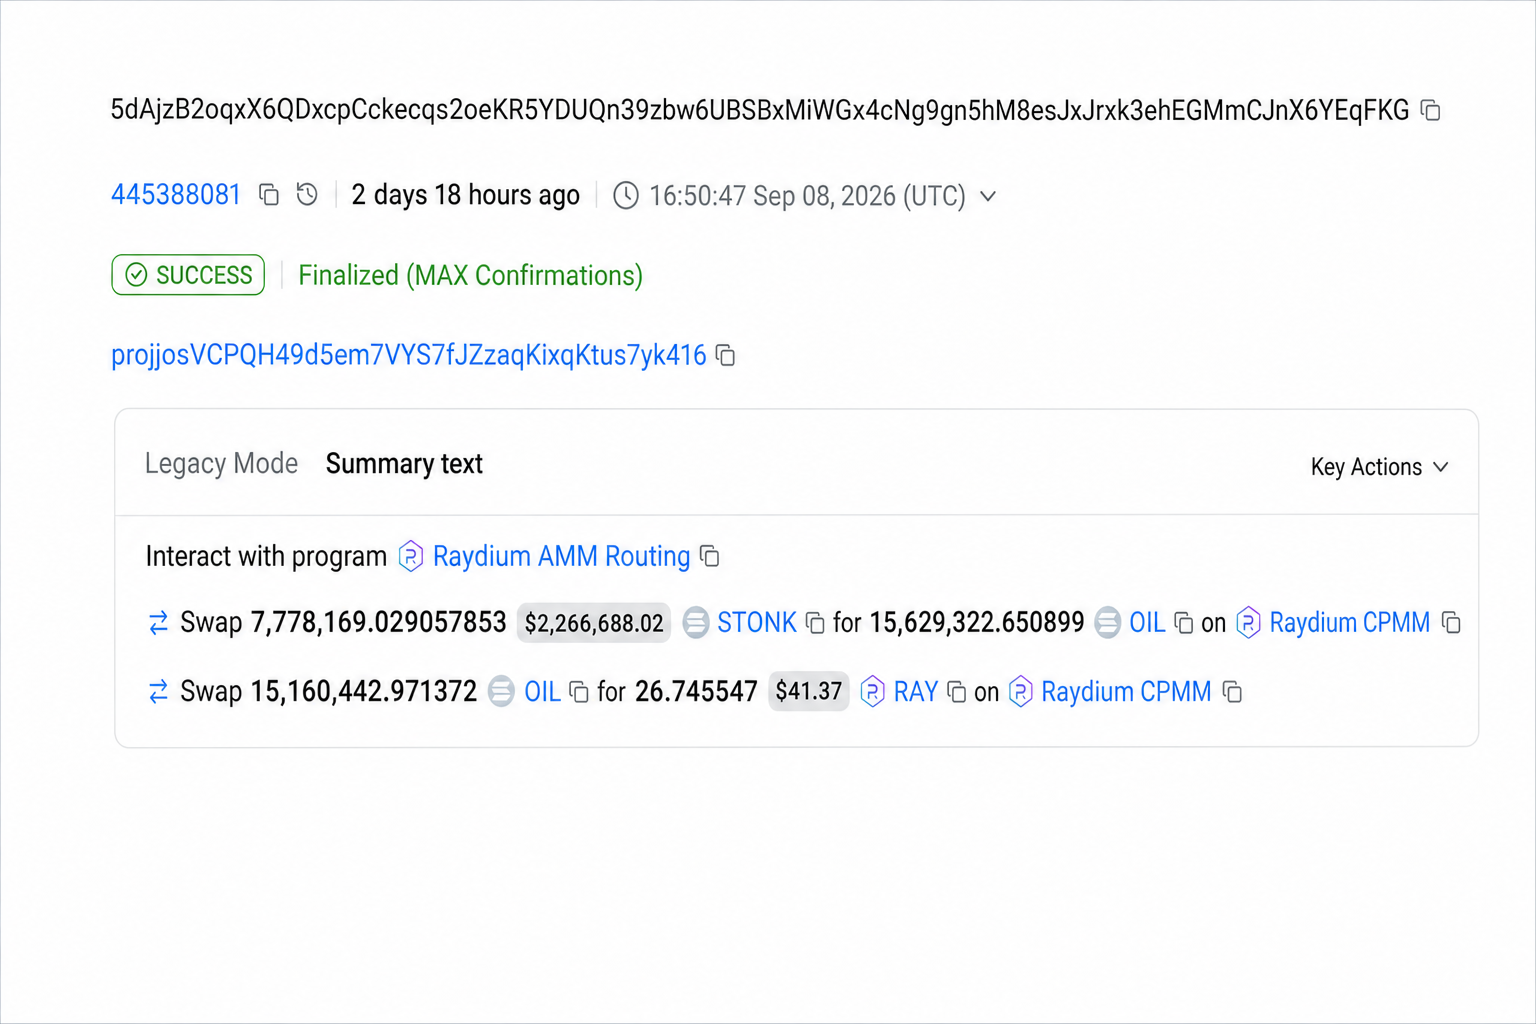
Dari sudut pandang teknis, semuanya berjalan dengan benar: token didebit, pertukaran terjadi, hasilnya masuk ke blockchain. Kesalahan bukan pada kerja jaringan, tetapi pada harga eksekusi. Kolam likuiditas tidak dapat mencerna volume seperti itu tanpa distorsi yang tajam.
Ketika transaksi dilakukan melalui kolam, order besar mengubah keseimbangan aset di dalamnya. Jika volume pertukaran jauh lebih besar daripada likuiditas yang tersedia, order pengguna sendiri mulai menggeser harga melawannya. Akibatnya, jumlah akhir mungkin tidak sebanding dengan nilai perkiraan posisi.
Sejarah serupa menjadi sangat mencolok pada Maret 2026. Seorang pengguna mencoba menukar USDT sekitar 50 juta dolar menjadi $AAVE melalui antarmuka Aave. Setelah transaksi selesai, dia hanya memiliki 324 $AAVE senilai sekitar 36.000 dolar.
Antarmuka Aave saat itu tidak menyembunyikan risikonya. Pendiri proyek Stani Kulechov menjelaskan bahwa sistem memperingatkan pengguna tentang slippage ekstrem karena order yang tidak biasa besar dan meminta konfirmasi terpisah untuk persetujuan terhadap risiko tersebut. Pengguna menandai titik yang diperlukan pada perangkat seluler dan melanjutkan operasi.
Kemudian, pengembang Aave Martin Grajna mengklarifikasi bahwa penyebab utama kerugian adalah pengaruh transaksi itu sendiri terhadap harga: order terlalu besar relatif terhadap likuiditas yang tersedia.
CoW Swap menyatakan bahwa tidak menemukan tanda-tanda peretasan atau tindakan jahat. Transaksi dieksekusi sesuai parameter order yang ditandatangani. Kemudian, Aave memutuskan untuk mencoba mengembalikan sekitar 600.000 dolar biaya kepada pengguna, yang diperoleh dari transaksi tersebut.
Pada November 2025, kesalahan serupa terjadi dengan pemegang Cardano. Dia menukar 14,4 juta ADA senilai sekitar 6,9 juta dolar menjadi hanya 847.695 USDA dan kehilangan sekitar 6,05 juta dolar karena kekurangan likuiditas. Sebelumnya, dompet melakukan transaksi uji coba kecil, tetapi itu tidak menunjukkan apa yang akan terjadi saat menukar seluruh jumlah.
Alamat yang Salah Mengubah Transfer Menjadi Kerugian yang Tidak Dapat Dikembalikan
Lebih berbahaya lagi adalah situasi ketika blockchain mengeksekusi operasi dengan benar, tetapi uang dikirim ke penerima yang salah. Pada Mei 2024, pemilik 1155 WBTC senilai sekitar 68 juta dolar menjadi korban peracunan alamat. Ini adalah serangan di mana pelaku jahat menyisipkan alamat yang secara visual mirip dengan yang asli ke dalam riwayat dompet.
Skema ini tidak memerlukan pencurian kunci privat. Penyerang membuat alamat yang mirip dan mengirim sejumlah kecil ke dompet korban. Kemudian, pemilik, dengan hanya memeriksa awal dan akhir string, menyalin alamat palsu dari riwayat operasi dan mengirim dananya sendiri ke sana. Dalam kasus ini, 1155 WBTC dikirim ke alamat yang salah, dan kemudian nilai aset ini diperkirakan sekitar 71 juta dolar.
Riwayat transaksi, yang digunakan banyak orang sebagai perlindungan dari kesalahan ketik, dalam serangan seperti itu menjadi alat penipuan. Cukup tidak memeriksa seluruh urutan karakter, dan jaringan tanpa pertanyaan akan mengirim aset ke tempat yang ditunjukkan oleh penanda tangan.
Terkadang, bahkan pelaku jahat tidak diperlukan untuk bencana. Pada tahun 2024, pengguna Renzo saat menyalin salah membedakan alamat dompetnya sendiri dengan alamat kontrak pintar teknis yang terkait dan mengirim aset senilai sekitar 25 juta dolar ke sana. Setelah upaya gagal untuk mengembalikan dana, dia menawarkan 2,5 juta dolar kepada siapa pun yang dapat membantu memulihkan akses ke sana.
Tidak hanya pengguna pribadi yang membuat kesalahan. Wintermute memberikan kepada pengembang Optimism alamat dompet multisignature Ethereum, tetapi tidak memeriksa apakah dapat mengendalikan alamat yang sama di jaringan Optimism. Sebelum operasi utama, ada transfer uji coba, tetapi masalah menjadi jelas hanya setelah pengiriman 20 juta OP.
Bahaya Dapat Bersembunyi Bukan dalam Transfer, Tetapi dalam Izin
Tidak semua kerugian dimulai dengan pengiriman token langsung. Di DeFi, pengguna sering menandatangani izin yang memungkinkan kontrak pintar bekerja dengan aset mereka. Persetujuan seperti itu dapat tetap aktif lama setelah operasi tertentu selesai.
Ringkasan singkat tentang kasus ini: Januari 2026; eksploitasi kerentanan dalam agregator DEX SwapNet, terintegrasi dengan Matcha Meta; sekitar 13,4 juta dolar kerugian; penyebabnya — kerentanan protokol dan izin langsung alih-alih One-Time Approval; hampir seluruh jumlah, sekitar 13,34 juta dolar, berasal dari satu dompet.
Inilah risiko utama approvals. Tanda tangan mungkin tidak langsung mendebit dana, tetapi mempertahankan akses kontrak eksternal ke aset selama berminggu-minggu atau berbulan-bulan. Ketika kontrak memiliki kemampuan untuk menggunakan izin ini, pemilik dompet mungkin sudah lama lupa bahwa dia pernah memberikannya.
Mengapa Blockchain Tidak Menyelamatkan dari Kesalahan Manusia
Semua kasus ini memiliki satu kesamaan: jaringan dalam sebagian besar episode melakukan persis apa yang diperintahkan kepadanya. Swap dilakukan berdasarkan likuiditas yang tersedia, WBTC dikirim ke alamat yang ditentukan, dan kontrak pintar menggunakan izin yang telah diberikan sebelumnya.
Dalam keuangan tradisional, antara manusia dan eksekusi pembayaran akhir biasanya ada perantara. Bank dapat membatasi jumlah, menghentikan transfer yang mencurigakan, atau meminta konfirmasi tambahan. Dalam cryptocurrency, pemilik kunci privat dapat memindahkan jutaan secara mandiri. Tetapi bersama dengan perantara, sebagian perlindungan dari tindakan sendiri juga hilang.
Bahkan transaksi uji coba tidak menjamin keamanan. Wintermute melakukan transfer uji coba, korban peracunan alamat mempercayai riwayat dompet, dan pengguna Aave mengonfirmasi peringatan tentang slippage kritis. Bitcoin, token DeFi, atau stablecoin dalam hal ini mengikuti satu logika: tanda tangan pemilik memiliki keputusan penentu.
Operasi besar memerlukan beberapa pemeriksaan independen.
- Periksa alamat sepenuhnya, bukan hanya karakter pertama dan terakhir.
- Pilih jaringan yang benar sebelum mengirim dana.
- Evaluasi jumlah yang diharapkan pada output sebelum mengonfirmasi swap.
- Periksa likuiditas, terutama untuk pertukaran besar.
- Cabut izin yang tidak perlu untuk kontrak pintar secara teratur.
- Gunakan dompet perangkat keras untuk jumlah besar.
- Aktifkan autentikasi dua faktor di mana pun tersedia.
- Pelajari skema phishing dan rekayasa sosial dasar agar tidak mempercayai antarmuka secara otomatis.
Sebelum menandatangani, perlu memeriksa tidak hanya jumlah, tetapi juga alamat, jaringan, rute pertukaran, likuiditas, dan izin: di blockchain, parameter ini menjadi perintah akhir untuk jaringan.
Keuntungan utama penyimpanan mandiri sekaligus menjadi risikonya yang utama. Tidak ada yang dapat mengelola aset tanpa persetujuan pemilik. Tetapi jika pemilik sendiri menandatangani transaksi yang salah, seringkali tidak ada yang dapat menghentikannya.
Kendali penuh atas cryptocurrency berarti tidak hanya kebebasan dari perantara. Itu berarti juga kemungkinan kehilangan uang tanpa perantara — dengan satu tanda tangan yang salah.