Insiden keamanan yang terjadi berturut-turut belakangan ini membawa kembali industri aset digital pada sebuah pertanyaan yang akrab: sebenarnya, seperti apa sebuah platform bisa dibilang "aman"?
Pada awal September, jaringan samping Bitcoin, Liquid Network, mengalami insiden keamanan besar. Penyerang memanfaatkan kerentanan verifikasi pada perangkat lunak Elements, mengakibatkan sekitar 4.000 BTC, dengan nilai sekitar $320 juta berdasarkan harga saat kejadian, dialihkan keluar. Perlu dicatat, kunci PAK dan Federation terkait itu sendiri tidak berhasil diretas. Hal ini memunculkan pertanyaan yang lebih layak untuk didiskusikan: ketika kunci itu sendiri tidak diretas, mengapa pengalihan aset yang seharusnya tidak terjadi itu masih bisa melewati sistem?
Risiko serupa juga muncul di segmen lain. Pada Agustus, penyerang memanfaatkan kerentanan keamanan kritis di Cosmos EVM untuk melancarkan serangan ke beberapa jaringan, dengan total 6 jaringan yang benar-benar dieksploitasi. Padahal, kerentanan terkait sebelumnya telah dilaporkan melalui program bug bounty. Pada Juli, Triple-A menjadi korban serangan rekayasa sosial. Penyerang berhasil mendapatkan kredensial personel terkait dan kemudian masuk ke lingkungan operasional, yang akhirnya menyebabkan sebagian aset perusahaan sendiri dialihkan keluar. Namun, karena dana klien disimpan secara terpisah di rekening trust dan diisolasi dari lingkungan operasional yang disusupi, dana klien tidak terpengaruh.
Penyebab ketiga insiden ini berbeda, namun bersama-sama menunjuk pada masalah yang lebih realistis: insiden keamanan mungkin sangat sulit untuk dihindari sepenuhnya. Namun, ketika salah satu dari kode, personel, atau hak akses berhasil ditembus, di manakah sebenarnya risiko itu akan berhenti?
Yang Benar-benar Perlu Dijaga, Bukan Hanya "Tertembus", Tapi Seberapa Jauh Risiko Bisa Melaju
Pertanyaan yang lebih layak untuk ditanyakan dibanding "apakah diserang atau tidak" adalah: setelah pertahanan pertama gagal, seberapa jauh lagi penyerang bisa melangkah? Apakah satu akun yang jebol sudah cukup untuk menyelesaikan operasi aset kunci? Apakah sebuah hak akses yang berhasil ditembus dapat terus masuk ke sistem yang lebih inti? Ketika lingkungan online bermasalah, berapa banyak aset inti yang benar-benar terekspos dalam jalur serangan?
Ini juga salah satu pelajaran penting dari beberapa insiden belakangan ini: dampak akhir dari sebuah serangan tidak hanya bergantung pada apa yang berhasil ditembus penyerang, tetapi juga pada masih berapa banyak lapisan pertahanan di dalam sistem setelah terobosan itu.
Jika sebuah akun yang berhasil diretas dapat langsung menyentuh hak akses inti; jika sebuah lingkungan online bermasalah dapat langsung mempengaruhi sejumlah besar aset inti, maka setiap titik lemah bisa dengan cepat diperbesar. Sebaliknya, jika ada isolasi berlapis antara hak akses, operasi kunci, pemantauan risiko, dan penyimpanan aset, satu kali terobosan belum tentu berubah menjadi kegagalan total.
Dengan kata lain, mengukur kemampuan keamanan sebuah platform tidak hanya melihat "apakah pintu pertama bisa dipertahankan", tetapi juga: setelah pintu pertama jebol, masih ada berapa pintu lagi di belakangnya.
Melihat Sepanjang Rantai Serangan, Di Manakah "Pintu Berikutnya" BIT?
Baru-baru ini, platform layanan keuangan digital global BIT (dulunya Matrixport) merilis "Buku Putih Kepercayaan BIT" V2.0 (https://www.bit.com/whitepaper). Jika membaca buku putih ini kembali dengan mengikuti pertanyaan "apa yang terjadi setelah pertahanan pertama gagal", ada satu hal yang patut diperhatikan: sistem keamanan BIT tidak bergantung pada satu lapisan pertahanan tunggal, melainkan menetapkan perlindungan berlapis antara identitas, hak akses, operasi, dan aset.
Sebagai contoh, mendapatkan kredensial sebuah akun tidak berarti penyerang memiliki seluruh hak akses yang dibutuhkan untuk menyelesaikan operasi aset kunci. Buku Putih mengungkapkan, BIT membatasi sistem dan cakupan operasi yang dapat diakses karyawan melalui prinsip hak akses minimum (least privilege principle). Untuk operasi kunci seperti transfer aset, keamanan akun, perubahan hak akses, pembuatan dan peninjauan instruksi transaksi, memerlukan partisipasi setidaknya dua orang yang berwenang. Di Cactus Custody, misalnya, pendekatan berlapis ini juga diperluas ke skenario penitipan aset digital tingkat institusi.
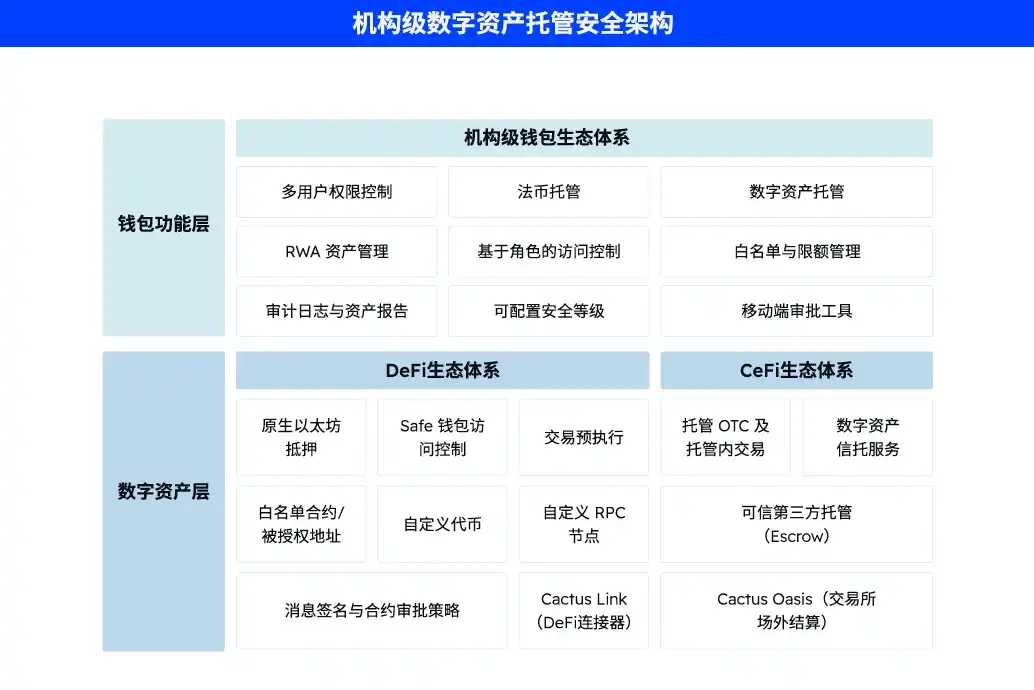
Melewati verifikasi identitas juga tidak berarti operasi selanjutnya mendapatkan "lampu hijau". Untuk perilaku seperti login tidak biasa, perangkat tidak dikenal, penarikan tidak biasa, BIT akan melakukan pemantauan berkelanjutan. Di sisi aset, sebagian besar aset digital disimpan dalam dompet dingin (cold wallet), semakin mengurangi paparan aset inti ketika lingkungan online bermasalah.
Melihat semua mekanisme ini bersama-sama, logika keamanan BIT menjadi lebih intuitif: satu identitas yang tertembus, tidak sama dengan mendapatkan semua hak akses; mendapatkan satu hak akses, tidak sama dengan dapat menyelesaikan operasi kunci secara mandiri; melewati verifikasi identitas, tidak sama dengan perilaku selanjutnya tidak lagi menerima penilaian risiko; lingkungan online bermasalah, juga tidak sama dengan semua aset inti terekspos bersamaan.
Yang benar-benar menentukan seberapa jauh akhirnya sebuah serangan bisa melaju, justru adalah "ketidaksamaan" ini. Ini tidak berarti segala jenis serangan dapat dihindari sepenuhnya, tetapi ini berarti, bahkan jika satu lapisan pertahanan bermasalah, masih ada peluang untuk mengidentifikasi anomali, membatasi hak akses, atau mengisolasi risiko di belakangnya.
Kesenjangan dalam keamanan, seringkali tersembunyi setelah pintu pertama jebol.
Setelah Risiko Ditemukan, Siapa yang Berhak Menekan "Tombol Berhenti"?
Namun, menambah beberapa lapisan pertahanan teknis, belum menjadi segalanya. Dalam insiden Cosmos EVM, satu detail yang patut diperhatikan adalah, kerentanan terkait sebelumnya telah dilaporkan melalui program bug bounty, namun berdasarkan informasi yang dimiliki saat itu, awalnya dinilai tidak akan menyebabkan kerugian dana pada konfigurasi jaringan produksi yang diketahui.
Hal ini juga mengungkapkan masalah lain yang sering diabaikan: menemukan risiko, tidak berarti risiko telah dinilai secara akurat dan ditangani dengan memadai.
Setelah sebuah kerentanan disampaikan, siapa yang menilai seberapa serius dampaknya? Jika tim keamanan menilai risikonya tidak dapat diterima, apakah mereka berhak menghentikan produk untuk dilanjutkan rilisnya? Ketika kemajuan bisnis bertabrakan dengan penilaian keamanan, siapa yang memiliki keputusan akhir?
"Buku Putih Kepercayaan BIT" V2.0 mengungkapkan, ketika skema produk, kebutuhan, arsitektur, atau perubahan rilis terdapat risiko keamanan besar, atau tidak memenuhi baseline keamanan dan persyaratan kepatuhan, tim keamanan memiliki hak veto, dapat menghentikan aktivitas terkait, dan meminta perbaikan serta peninjauan ulang sebelum melanjutkan.
Mekanisme ini benar-benar patut diperhatikan, bukan hanya karena menambah satu lapisan persetujuan, tetapi karena menjawab pertanyaan yang sangat praktis: ketika risiko benar-benar muncul, apakah ada yang berhak mengatakan "tidak". Bagi sistem keamanan, kemampuan menemukan masalah memang penting, tetapi membuat penilaian keamanan benar-benar dapat mempengaruhi keputusan bisnis, sama-sama menentukan apakah sebuah pertahanan hanya tertulis di dalam prosedur, atau benar-benar dapat berfungsi.
Ketika Bisnis Semakin Kompleks, "Keamanan" Bukan Hanya Tentang Aset di Dompet
Saat platform keuangan digital mulai menghubungkan berbagai jenis aset seperti aset digital, saham AS, RWA, dan infrastruktur keuangan lain secara bersamaan, masalah keamanan juga tidak lagi hanya terjadi di tingkat dompet dan akun. Siapa yang menangani aset, melalui lembaga apa, di mana penyelesaian dan penyimpanannya dilakukan, juga menjadi bagian penting bagi pengguna dalam menilai risiko.
Ini juga area di mana "Buku Putih Kepercayaan BIT" V2.0 memperluas sistem keamanan dan kepercayaan. Selain langkah-langkah pengendalian risiko dan keamanan, buku putih juga mengungkapkan pengaturan regulasi, audit, dan verifikasi independen untuk subyek bisnis yang berbeda, memungkinkan pihak luar dapat lebih lanjut menilai: siapa bertanggung jawab atas apa, mekanisme mana yang dapat diverifikasi, serta cakupan mekanisme ini.
Mengambil bisnis saham AS BIT sebagai contoh, bisnis sekuritasnya dioperasikan oleh Matrix Gelephu Pte. Ltd. dan diawasi oleh GFSO. Bisnis terkait juga terhubung dengan lembaga keuangan berlisensi AS serta infrastruktur penyelesaian dan penyimpanan yang sesuai.
Bagi pengguna biasa, pengaturan keuangan yang tampak rumit ini sebenarnya dapat diringkas menjadi beberapa pertanyaan sederhana: Aset saya ditangani oleh siapa? Melalui tahapan apa saja? Lembaga yang berbeda masing-masing bertanggung jawab atas apa? Dapatkah identitas dan status regulasi lembaga-lembaga ini diperiksa?
Inilah makna sebenarnya dari "dapat diverifikasi" - keamanan tidak boleh hanya bergantung pada apa yang dikatakan platform sendiri, tetapi juga pada apa yang dapat diverifikasi oleh pengguna dan pihak luar.
Melihat kembali Liquid Network, Cosmos EVM, dan Triple-A, pintu masuk ketiga insiden ini sepenuhnya berbeda, namun bersama-sama mengingatkan pasar: tidak ada satu pun lapisan pertahanan yang layak diasumsikan tidak akan pernah gagal. Yang benar-benar memperlebar kesenjangan keamanan, mungkin bukan teknologi keamanan tunggal itu sendiri, melainkan siapa yang dapat membangun isolasi dan pengawasan yang cukup banyak antara identitas, hak akses, operasi, aset, dan keputusan organisasi, membuat satu kali terobosan lokal semakin sulit berkembang menjadi kegagalan total.
Dari sudut pandang ini, yang patut diperhatikan dari "Buku Putih Kepercayaan BIT" V2.0, bukan hanya berapa banyak langkah keamanan yang disebutkannya, tetapi apakah langkah-langkah ini dapat terhubung menjadi satu set pertahanan yang utuh: satu segmen bermasalah, masih ada lapisan berikutnya; lapisan berikutnya bermasalah, masih ada peluang untuk terus mengidentifikasi, memblokir, dan mengisolasi risiko.
Bagi platform aset digital, "tidak pernah mengalami serangan" mungkin sulit menjadi janji permanen. Namun, satu hal lain dapat terus dibangun: keamanan sejati adalah, meskipun satu lapisan pertahanan gagal, tidak membiarkan satu kali terobosan dengan mudah berubah menjadi kegagalan total. Dan ketika lapisan-lapisan pertahanan ini tidak hanya ada, tetapi juga dapat terus diverifikasi oleh pihak luar, barulah "kepercayaan" bukan lagi hanya sekadar kata-kata yang diucapkan platform sendiri.