Penulis: Liam 'Akiba' Wright
Kompilasi: Saoirse, Foresight News
Circle mengeluarkan peringatan: sumber daya yang diperlukan untuk sirkuit kuantum yang digunakan untuk memecahkan algoritma tanda tangan blockchain arus utama terus menurun, dan mengutip rekor konsumsi sumber daya rendah sebesar 813 qubit logika.
Implementasi migrasi kuantum USDC langsung mengekspos masalah ketergantungan di seluruh ekosistem: setiap rantai publik inang, dompet, penyimpanan aset (custodian), jembatan lintas rantai (cross-chain bridge), dan akun pengguna, pada akhirnya perlu mengadopsi metode otorisasi transaksi yang lebih aman.
Dokumen kontrak saat ini Circle mencatat informasi penyebaran USDC di 37 jaringan utama. Perusahaan dapat melindungi infrastruktur yang dikendalikannya, melaksanakan hak pengelolaan kontrak token di jaringan yang didukung, tetapi tidak dapat melakukan rotasi kunci pribadi pengguna, menulis ulang sistem tanda tangan penyimpanan aset, juga tidak dapat secara sepihak mengubah aturan tanda tangan Ethereum, Solana, XRPL, dan rantai publik lainnya.
Dalam dokumen pengungkapan tanggal 31 Agustus, Circle menyerukan kepada pengembang untuk memeriksa sistem kriptografi mereka sendiri, mengaudit ketergantungan pihak ketiga, dan mempersiapkan rotasi kunci. Hingga 2 September, kapitalisasi pasar USDC sekitar 736 miliar dolar AS, membuat masalah koordinasi ekosistem ini menyangkut aset yang sangat besar. Jika migrasi hanya mengamankan kunci milik Circle, tetapi membiarkan dompet lama, jembatan lintas rantai, atau jalur rantai dasar terbuka terhadap risiko, maka seluruh ekosistem USDC tidak akan mendapatkan perlindungan keamanan.
813 Qubit Hanya Indikator Referensi, Bukan Hitung Mundur
Circle menyatakan, 813 qubit logika adalah rekor konsumsi sumber daya rendah yang diperbarui pada Agustus 2026 oleh situs ECDSA.fail. Data ini membuktikan efisiensi pemanfaatan sumber daya desain sirkuit kuantum sedang meningkat, tetapi nilai ini mudah disalahpahami oleh publik.
Spesifikasi tantangan publik ini menargetkan kurva elips secp256k1 yang digunakan Bitcoin dan Ethereum, mengoptimalkan sirkuit penambahan titik yang dapat dibalik; metode penilaiannya adalah lebar puncak qubit logika dikalikan dengan jumlah rata-rata gerbang Toffoli. Pengembang dapat menambah jumlah gerbang logika untuk mengurangi lebar bit, atau menambah lebar bit untuk mengurangi konsumsi gerbang logika. Oleh karena itu, angka 813 saja tidak dapat menggambarkan secara lengkap serangan algoritma Shor, kedalaman sirkuit, biaya koreksi kesalahan, juga tidak dapat mencerminkan durasi sebenarnya serangan tersebut pada perangkat keras fisik.
(Catatan: Gerbang Toffoli Toffoli gates, instruksi komputasi kunci dalam komputer kuantum, program kuantum untuk memecahkan algoritma enkripsi banyak menggunakan instruksi ini, saat mengevaluasi kemampuan pemecahan kuantum, perlu mempertimbangkan jumlah qubit dan juga jumlah instruksi semacam ini.)
Sebuah makalah pada Maret 2026 dengan jelas menunjukkan pertukaran pengorbanan ini. Para peneliti memperkirakan, untuk serangan terhadap logaritma diskrit kurva elips 256-bit, satu skema membutuhkan kurang dari 1200 qubit logika, tidak lebih dari 90 juta gerbang Toffoli; skema lain membutuhkan tidak lebih dari 1450 qubit logika, 70 juta gerbang Toffoli. Prasyarat skenario serangan tingkat menit ini adalah: arsitektur superkonduktor jam kecepatan tinggi, tingkat kesalahan fisik 10−3, arsitektur koneksi planar, dan kurang dari 500 ribu qubit fisik.
Estimasi di atas dibandingkan dengan indikator lebar bit saja, adalah model sumber daya yang lebih lengkap, tetapi tetap tidak dapat menentukan kapan perangkat keras semacam ini akan tersedia.
Ekspresi perbandingan perangkat keras Circle ke luar juga terdapat penyimpangan. Artikelnya menyebutkan Google mencapai 105 qubit logika dengan Willow. Sedangkan posisi Willow oleh Google adalah sebagai prosesor 105 qubit; eksperimen yang dicatat dalam makalah "Nature" terkait, adalah menggunakan 105 qubit fisik untuk menyelesaikan eksperimen penyimpanan logis kode permukaan dengan jarak 7, sebenarnya menggunakan 101 qubit. Ini bukan konsep yang sama dengan 105 qubit logika yang dapat digunakan untuk melaksanakan serangan.
Mendorong migrasi tidak memerlukan penetapan batas waktu buatan. Institut Standar dan Teknologi Nasional Amerika Serikat (NIST) telah memasukkan SLH‐DSSA ke dalam standar FIPS 205, dan meminta berbagai institusi untuk segera mulai mengganti skema enkripsi yang rentan terhadap serangan kuantum. Titik waktu 2035 yang diusulkan NIST, hanya mewakili bahwa algoritma terkait akan dihapus dari standar, bukan prediksi terhadap "hari serangan kuantum".
Kriteria penilaian sebenarnya untuk memulai migrasi adalah kesiapan ekosistem: rantai publik membutuhkan waktu yang cukup untuk menambahkan aturan verifikasi tanda tangan baru; dompet dan penyimpanan aset memerlukan proses rotasi kunci yang telah diuji; pengguna memerlukan masa transisi, di mana otorisasi enkripsi tradisional dan otorisasi pasca-kuantum dapat berjalan secara paralel, menghindari fragmentasi likuiditas atau penguncian aset pengguna.
Arc Hanya Lapisan yang Dapat Dikendalikan Circle dalam Sistem 37 Rantai Publik
Arc memungkinkan Circle untuk membangun kemampuan dukungan kriptografi pasca-kuantum lebih langsung, tetapi dokumen resmi memisahkan logika berlapis, sementara pengungkapan eksternal Circle menyederhanakannya sebagai "mendukung SLH‐DSA".
Dokumen lapisan eksekusi Arc memperkenalkan program pra-kompilasi yang dapat memverifikasi tanda tangan SLH‐DSA‐SHA2‐128s. Komponen pra-kompilasi ini dapat digunakan oleh kontrak pintar untuk memverifikasi tipe tanda tangan yang sesuai, tetapi tidak akan secara otomatis mengganti mekanisme tanda tangan yang digunakan oleh jaringan untuk transaksi biasa.
Panduan penyimpanan Arc masih menggunakan ECDSA secp256k1 standar untuk menyelesaikan tanda tangan transaksi. Rencana perjalanan pasca-kuantumnya: saat jaringan utama diluncurkan, versi beta opsional tanda tangan dompet pasca-kuantum akan diluncurkan, fungsi tanda tangan validator pasca-kuantum akan diluncurkan kemudian. Circle juga menjelaskan, Arc belum menentukan skema akhir tanda tangan transaksi pasca-kuantum, tahap migrasi akan kompatibel dengan mode campuran tanda tangan ECDSA.
Arc dapat menjadi lahan uji untuk skema tanda tangan campuran. Tetapi hanya mengandalkan peningkatan Arc, tidak dapat membuat USDC di Ethereum, Solana, dan 35 jaringan utama lainnya mencapai keamanan kuantum.
Migrasi Kuantum USDC, Melibatkan 37 Jalur Jaringan yang Saling Independen
Jumlah jaringan yang diumumkan Circle secara eksternal sendiri berubah. Teks halaman USDC pada 29 Juni 2026 menandai 35 jaringan, tetapi sebenarnya mencantumkan 37 nama. Tabel alamat kontrak yang dirujuk artikel ini mencatat total 37 jaringan utama. Jika jaringan uji Arc dimasukkan, daftar Circle Mint akan mencapai 38, oleh karena itu saat penghitungan tidak memasukkan jaringan uji Arc.
Tabel di bawah membedakan tipe tanda tangan yang dapat diverifikasi, dan rantai inang yang memerlukan audit kriptografi independen. "Jalur EVM" mewakili akun eksternal tipe Ethereum, secara default menggunakan ECDSA secp256k1, kunci publik dapat dipulihkan setelah penandatanganan; akun kontrak pintar dapat menggunakan logika verifikasi kustom kontrak. "Skema khusus rantai" mengacu pada dokumen resmi rantai publik yang tidak secara eksplisit menyatukan algoritma tanda tangan, tidak memaksakan skema spesifik. Kolom status mencatat apakah rantai publik telah melaksanakan peningkatan pasca-kuantum penuh jaringan, bukan berarti tidak ada pekerjaan penelitian eksplorasi di rantai tersebut.
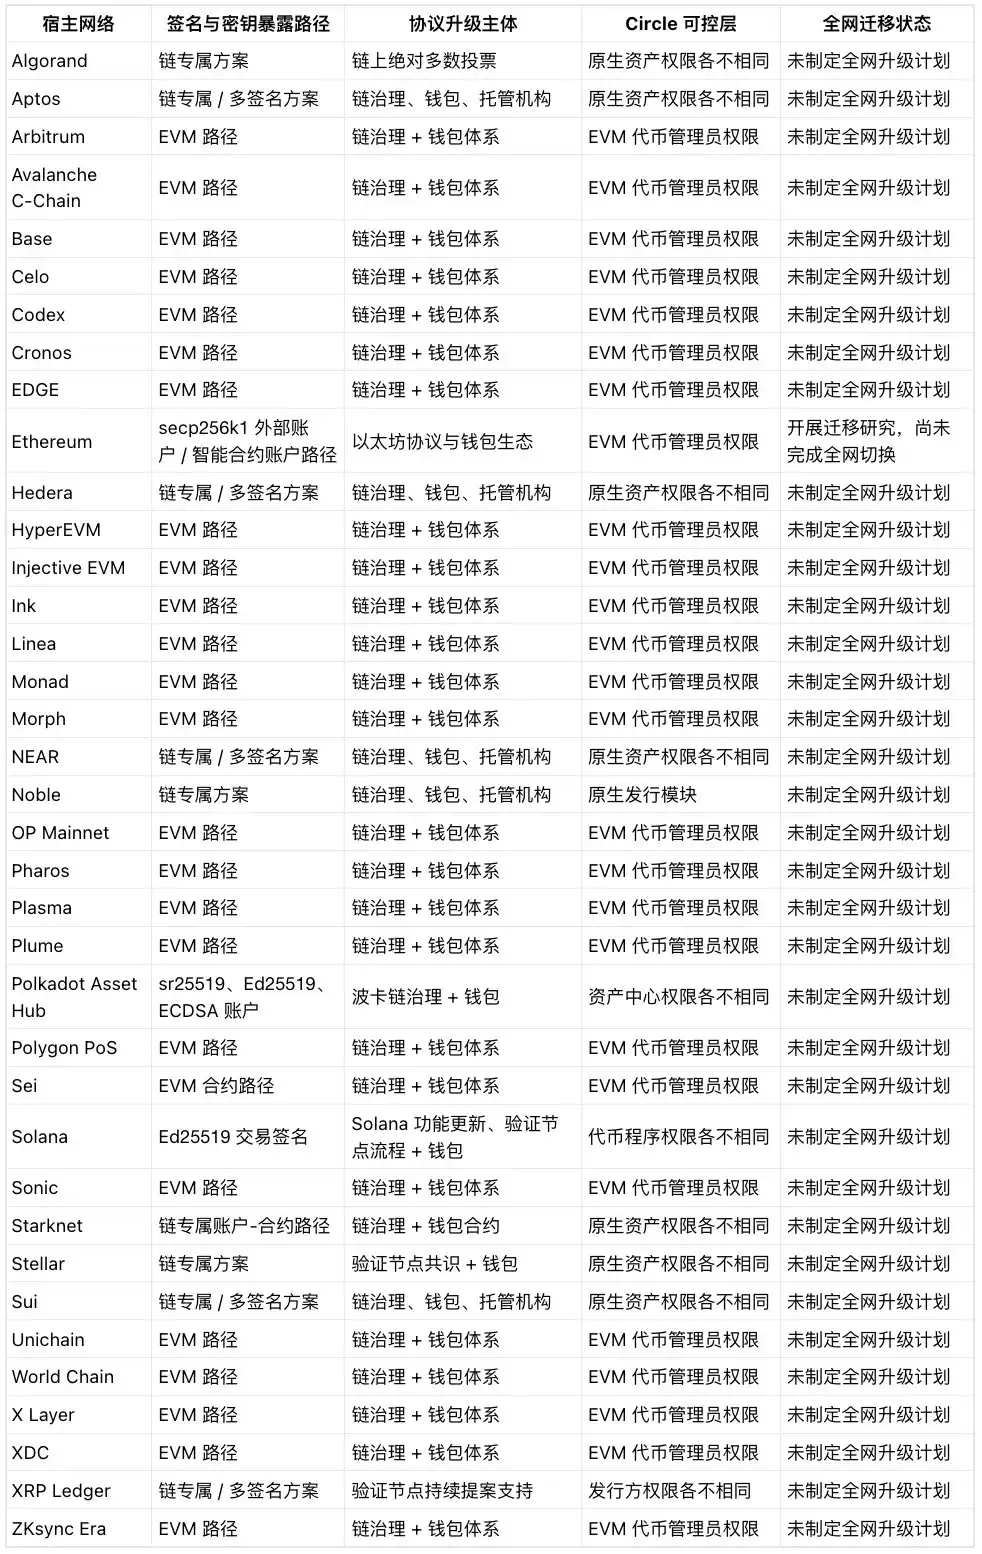
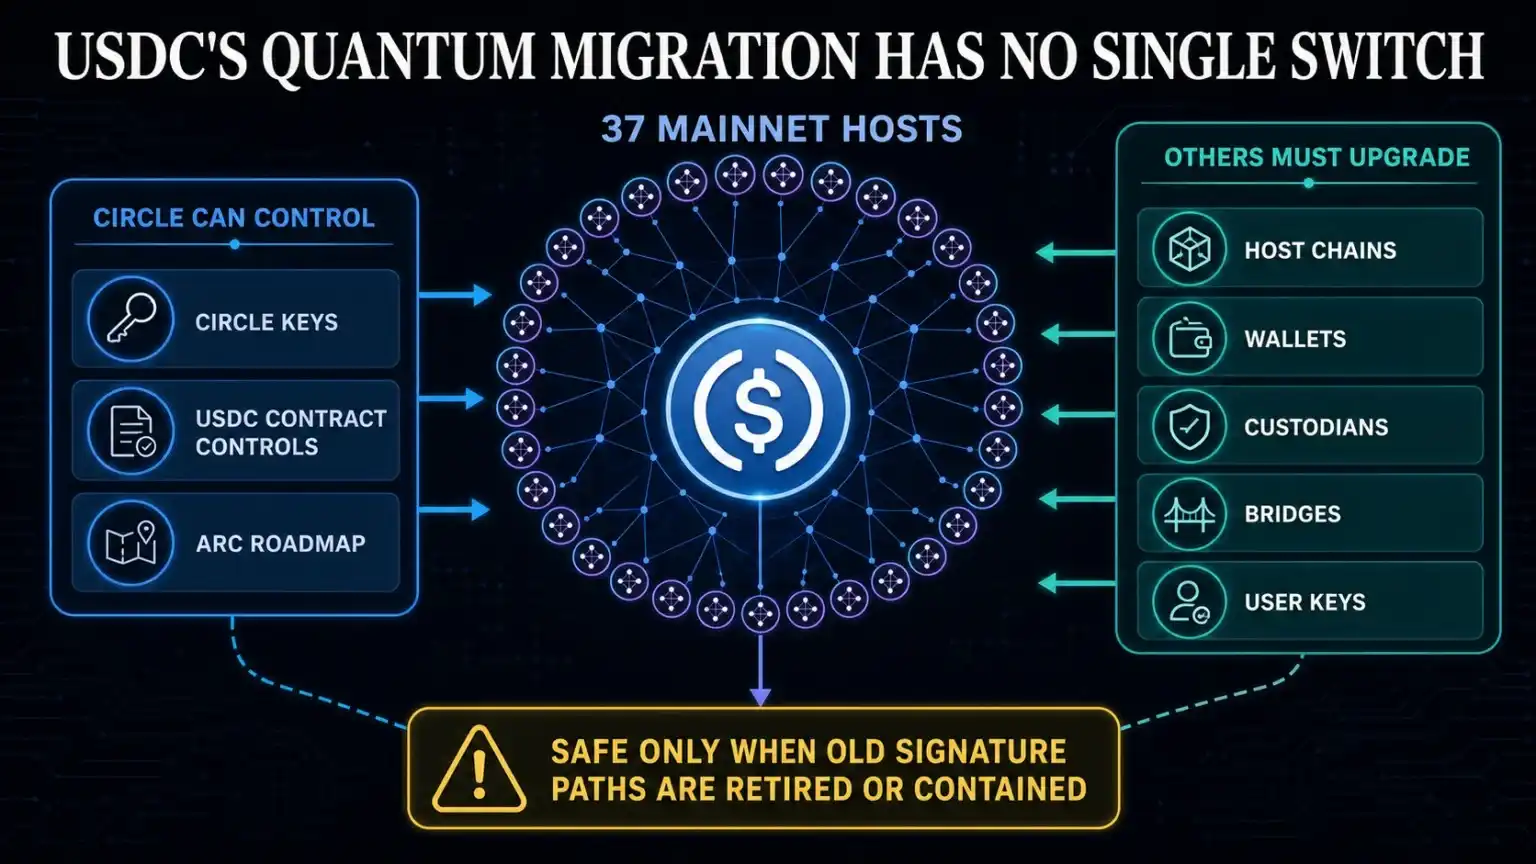
Peningkatan keamanan kuantum USDC tidak dapat hanya mengandalkan operasi sepihak Circle, 37 rantai publik, dompet, penyimpanan aset, jembatan lintas rantai, dan pengguna semua harus meningkatkan secara bersamaan, sepenuhnya menghentikan mekanisme tanda tangan lama, barulah secara keseluruhan benar-benar aman.
Contoh dapat menjelaskan: tidak ada satu tanggal batas waktu seragam yang dapat mencakup seluruh ekosistem. Transaksi Solana menggunakan tanda tangan Ed25519; Polkadot mendukung secara bersamaan akun sr25519, Ed25519, dan ECDSA. Bahkan hanya membandingkan di dalam Ethereum, akun eksternal dan dompet kontrak pintar, skema migrasi sudah berbeda, apalagi rantai publik non-EVM.
Mekanisme keputusan peningkatan setiap rantai publik juga sepenuhnya berbeda. Proposal amendemen XRPL memerlukan dukungan lebih dari 80% node validator tepercaya selama dua minggu berturut-turut; modifikasi protokol Algorand memerlukan suara mayoritas mutlak di rantai; peningkatan jaringan Stellar mengandalkan konsensus node validator. Untuk keputusan di atas, Circle tidak memiliki hak untuk campur tangan.
Izin Pembekuan dan Penerbitan Ulang, Tidak Dapat Menyelesaikan Rotasi Kunci Pengguna
Circle memegang beberapa kemampuan kendali kunci di lapisan token. Desain token fiat EVM-nya memiliki izin bawaan, dapat melaksanakan pencetakan (mint), penghancuran (burn), penangguhan transfer (pause), daftar hitam (blacklist), peningkatan kontrak. Persyaratan layanan USDC juga menyatakan, dalam skenario tertentu memiliki kekuatan untuk membekukan alamat, menangguhkan layanan.
Kemampuan ini dapat mengontrol risiko saat terjadi peristiwa keamanan kontrak. Dalam kondisi yang memungkinkan, Circle dapat membekukan alamat, menghentikan pencetakan atau transfer, melaksanakan penebusan atau penerbitan ulang token sesuai aturan hukum dan bisnis. Tetapi pembekuan alamat tidak dapat memperbaiki risiko yang ditimbulkan oleh kunci pribadi yang dicuri, juga tidak dapat mengubah logika verifikasi tanda tangan rantai publik dasar.
Subjek tanggung jawab yang sesuai dengan risiko kunci berbeda-beda:
- Circle: Harus merotasi kredensial penerbit dan manajemen kontrak yang dikendalikannya.
- Pengguna / Penyimpanan aset: Harus menggunakan dompet dan rantai publik yang kompatibel dengan tanda tangan baru, untuk memindahkan aset dari akun berisiko.
- Operator jembatan lintas rantai: Harus melindungi tanda tangan dan izin kontraknya sendiri, serta mengoordinasikan likuiditas di kedua sisi.
- Komunitas rantai dasar: Menyetujui dan melaksanakan perubahan di lapisan protokol.
- Produsen dompet, dompet perangkat keras, bursa: Kompatibel secara bersamaan dengan algoritma tanda tangan lama dan baru selama masa transisi.
Oleh karena itu, titik terlemah belum tentu adalah rantai publik dengan iterasi teknologi paling lambat. Penyimpanan aset tidak dapat dengan cepat menyelesaikan rotasi kunci ribuan akun; logika kontrol darurat jembatan lintas rantai masih bergantung pada kunci berisiko; sejumlah besar pengguna tidak memindahkan aset sebelum skema tanda tangan lama dihapus — semua ini dapat menjadi celah serangan.
Skema pelaksanaan yang layak, tidak dapat hanya menetapkan satu tinggi blok sebagai saklar. Setiap operator perlu mengaudit daftar kunci risiko / keamanan, jenis akun target yang telah diverifikasi, perangkat lunak dan keras yang diadaptasi untuk tanda tangan baru, juga perlu merumuskan strategi penanganan untuk saldo yang tetap tidak bermigrasi. Mode tanda tangan campuran harus menetapkan titik akhir yang jelas, tidak boleh membiarkan tanda tangan tradisional dipertahankan tanpa batas waktu sebagai skema bypass. Circle dapat menetapkan tonggak untuk kontrak dan layanannya sendiri, tetapi setiap ekosistem rantai publik, menentukan sendiri kapan dan dengan cara bagaimana jalur tanda tangan tradisional ditutup.
Meskipun Tidak Ada "Hari Serangan Kuantum" yang Pasti, Urgensi Migrasi Benar-benar Ada
Nilai pengungkapan Circle ini, adalah menjadikan persiapan kriptografi pasca-kuantum sebagai perencanaan operasional yang harus dilaksanakan sekarang. Rekor 813 qubit membuktikan, saat tim perangkat keras menyerang teknologi koreksi kesalahan, sirkuit kuantum untuk serangan akan terus dioptimalkan. Standar publik NIST juga memberikan pengembang skema pelaksanaan yang dapat diuji.
Tetapi pengungkapan ini juga memiliki masalah pembesaran: langsung membandingkan 813 qubit logika yang digunakan untuk serangan, dengan 105 qubit fisik Willow, menempatkan keduanya pada skala yang sama untuk dibandingkan. Pada saat yang sama artikel meremehkan perbedaan realitas: memverifikasi tanda tangan SLH‐DSA di dalam Arc, dan secara lengkap melaksanakan otorisasi, penyelesaian, pemulihan aset USDC di puluhan rantai publik produksi, tingkat kesulitan keduanya jauh berbeda.
Circle dapat mengoptimalkan sistem dalam lingkup yurisdiksinya. Tetapi hanya setelah rantai publik inang, dompet, penyimpanan aset, jembatan lintas rantai, semua pengguna menyelesaikan migrasi, dan semua jalur tanda tangan tradisional telah dihapus atau dibatasi secara ketat, barulah Circle dapat menyatakan USDC secara keseluruhan mencapai keamanan kuantum. Ini adalah proyek migrasi besar yang melibatkan hak veto banyak pihak, sama sekali bukan sekadar mengganti saklar kriptografi.