Le réseau Bitcoin utilisé par les échanges touché par une faille de 320 millions de dollars, le pirate se présente comme un "gentil"

marsbitPublié le 2026-09-07Dernière mise à jour le 2026-09-07

Résumé

Le réseau secondaire Liquid de Bitcoin a subi une attaque par un « hacker éthique », entraînant le retrait d'environ 4 000 BTC (soit près de 3,2 milliards de dollars) sur les 4 200 de la réserve du portefeuille fédéré. Le réseau a immédiatement suspendu toutes les transactions. Contrairement à la plupart des piratages de 2024, cette fuite de fonds n'est pas due à un vol de clés privées, mais à une vulnérabilité logicielle dans Elements, la plateforme open-source sous-jacente à Liquid. Les fonds ont été retirés via la plateforme autorisée SideSwap. L'attaquant a communiqué par messages sur la blockchain, se présentant comme un « chapeau blanc » et exigeant que la faille soit corrigée et que tous les nœuds soient mis à jour avant de restituer les fonds. Lancé par Blockstream en 2018, Liquid Network est géré par une fédération de plus de 80 entreprises et vise à accélérer les transactions Bitcoin. Cet incident soulève des questions sur la sécurité de son modèle de réserves collatéralisées. Blockstream n'a pas encore précisé quand le réseau reprendra son service ni si les bitcoins seront intégralement rendus. Cette attaque survient dans un contexte récent de plusieurs incidents de sécurité dans l'écosystème crypto.

Auteur : Omkar Godbole (CoinDesk)

Compilation : Shenchao TechFlow
Introduction de Shenchao : Le réseau secondaire Bitcoin Liquid Network a été vidé d'environ 4 000 BTC par un "pirate informatique bienveillant" (représentant la grande majorité des 4 200 BTC de réserve du portefeuille de la fédération), d'une valeur d'environ 320 millions de dollars, et le réseau a immédiatement suspendu les transactions. Contrairement à la plupart des piratages cette année, cet incident n'est pas dû à une fuite de clés privées ou de mots de passe, mais à une faille dans le logiciel open source Elements qui sous-tend Liquid. Les fonds sont sortis via la plateforme légitime SideSwap. L'attaquant, via des messages sur la chaîne, a demandé que la faille soit d'abord corrigée et que tous les nœuds soient mis à jour avant de restituer les fonds. Mais au moment de la publication, Liquid n'a pas encore précisé quand le réseau redémarrera ni si les fonds pourront être restitués.

Environ 4 000 BTC retirés, la chaîne latérale suspend les transactions

Liquid Network, lancé par Blockstream en 2018, a indiqué qu'un acteur se présentant comme un "pirate informatique bienveillant" a retiré environ 4 000 BTC sur les 4 200 BTC du portefeuille de la fédération. Ce réseau est gouverné par une fédération de plus de 80 bourses, entreprises d'infrastructure et sociétés de gestion d'actifs.

"Les portefeuilles Liquid seront affectés, nous nous excusons pour les désagréments causés," a déclaré Liquid Network sur X, tout en suspendant toutes les nouvelles transactions. "Les membres de la fédération travaillent activement sur cette question pour restaurer le fonctionnement normal du réseau."

Pourquoi cet événement est important

La chaîne latérale a suspendu les nouvelles transactions et averti que les portefeuilles seraient affectés pendant que les membres de la fédération rétablissent les services. Cet événement est important car la raison d'être de Liquid était de résoudre un problème pratique auquel sont confrontées les bourses, principalement la lenteur des transactions sur la chaîne principale Bitcoin. Pour ce faire, le réseau émet du L-BTC adossé à des réserves de Bitcoin verrouillées, permettant des règlements de transactions plus rapides. Le fait que la quasi-totalité de la réserve ait été vidée remet en question la sécurité de ce modèle.

La faille est logicielle, pas dans la clé privée

Ce vol n'est pas dû à une fuite de mots de passe ou de clés privées, méthode utilisée dans la majorité des piratages cryptographiques cette année. Au contraire, les fonds volés sont sortis via SideSwap, une plateforme légitime et autorisée.

Par la suite, Blockstream a découvert qu'une faille logicielle dans un système nommé Elements avait "créé" une partie des bitcoins impliqués. SideSwap a déclaré qu'il ne pouvait pas distinguer quels jetons provenaient de la faille et lesquels étaient des fonds légitimes, et les a donc tous traités de la même manière. Les autres types d'actifs sur le même réseau (Liquid) n'ont pas été affectés.

Qu'est-ce qu'un pirate informatique bienveillant

Un pirate informatique bienveillant est un "hacker éthique" qui exploite les vulnérabilités d'un système protégé avant que des attaquants malveillants ne le fassent. Ils exploitent généralement d'abord la faille, transfèrent les fonds, puis demandent des frais pour les restituer.

La vulnérabilité se situe au niveau des nœuds

Selon l'analyse d'experts en sécurité, la vulnérabilité dans ce cas se situe au niveau des nœuds du logiciel de transaction Liquid, et non dans une compromission des clés ou des modules matériels.

L'attaquant communique via des messages sur la chaîne, promet de rendre les jetons

Selon les derniers rapports, l'attaquant communique avec les mainteneurs du réseau via des transactions sur la chaîne Bitcoin, promettant de restituer les fonds une fois la faille corrigée.

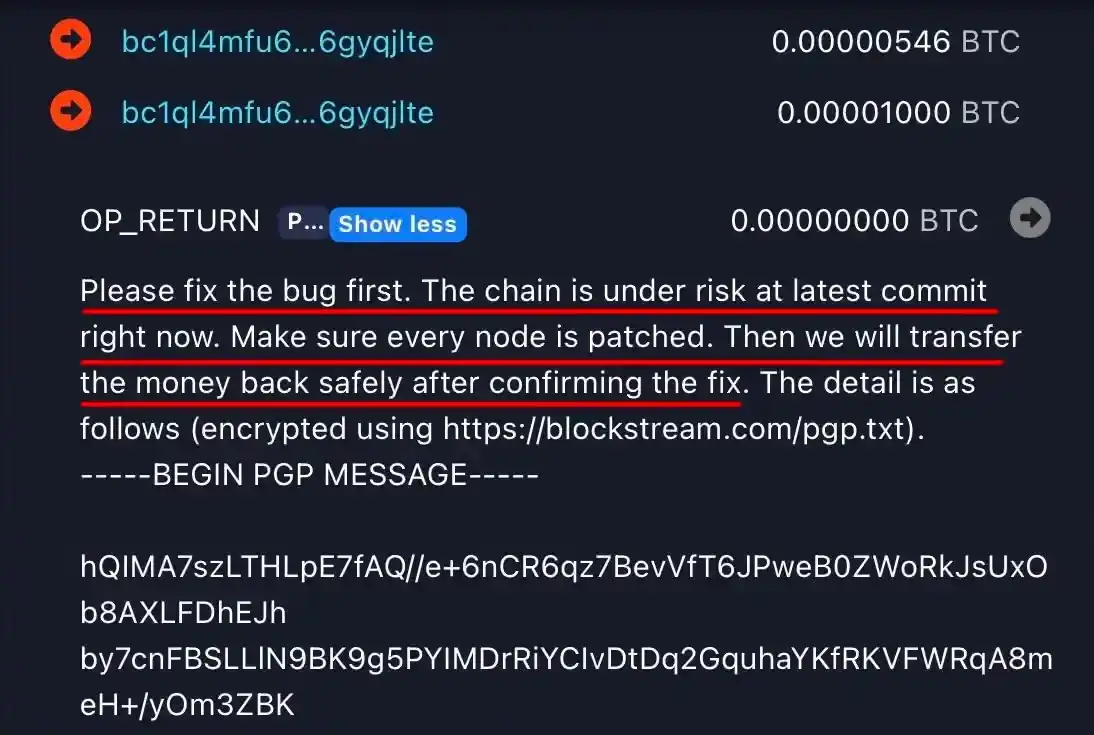
"Veuillez d'abord corriger la faille. Actuellement, cette chaîne est au moins à risque sur le dernier commit. Assurez-vous que chaque nœud soit patché. Une fois la correction confirmée, nous transférerons l'argent en toute sécurité," indique l'un des messages.

Des incidents de sécurité en série récemment
Ce vol survient une semaine après qu'une plateforme de prêt liée à Crypto.com ait été vidée de 6 millions de dollars ; en août, le portefeuille matériel Coldcard a également été compromis. Liquid n'a pas encore précisé quand le réseau redémarrera, ni confirmé si ces bitcoins pourront être restitués.

Questions liées

QQu'est-ce que le Liquid Network et qu'est-il arrivé à son portefeuille de réserve ?

ALe Liquid Network est une sidechain Bitcoin lancée par Blockstream en 2018, destinée à accélérer les transactions. Son portefeuille de réserve de la fédération, contenant environ 4200 BTC, a été presque entièrement vidé d'environ 4000 BTC (d'une valeur d'environ 3,2 milliards de dollars), ce qui a conduit à la suspension du réseau.

QEn quoi la cause de cette attaque diffère-t-elle de la plupart des piratages cryptographiques récents ?

AContrairement à la plupart des piratages récents qui résultent de fuites de clés privées ou de mots de passe, cette attaque a été rendue possible par une vulnérabilité logicielle dans le logiciel open-source Elements, qui sous-tend le Liquid Network. Les fonds ont été retirés via la plateforme légitime SideSwap.

QQui est le 'white hat hacker' et quelles sont ses demandes ?

ALe 'white hat hacker' ou 'pirate éthique' est l'acteur qui a exploité la vulnérabilité. Il communique via des messages sur la chaîne Bitcoin, exigeant que la vulnérabilité soit d'abord corrigée et que tous les nœuds du réseau soient mis à jour avec le correctif. Il promet ensuite de restituer les fonds une fois la sécurité confirmée.

QQuel a été l'impact immédiat de cet incident sur le Liquid Network ?

AL'incident a conduit à la suspension immédiate de toutes les nouvelles transactions sur le Liquid Network. Le réseau a averti que les portefeuilles seraient affectés pendant que les membres de la fédération travaillaient à rétablir un fonctionnement normal.

QQuels autres incidents de sécurité majeurs sont mentionnés comme s'étant produits récemment ?

AL'article mentionne qu'une semaine avant cet incident, une plateforme de prêt liée à Crypto.com a été vidée de 600 millions de dollars, et qu'en août, le portefeuille matériel Coldcard a également été piraté.

Lectures associées

Sommet de Cregis à Singapour met l'accent sur la finance institutionnelle sur chaîne : les paiements en stablecoin et la sécurité des actifs numériques deviennent des questions centrales

Lors de la semaine TOKEN2049, le sommet "Institutional Onchain Finance Summit 2026", organisé par Cregis, FOMO Pay, Stable et Width, s'est tenu à Singapour. Les discussions ont porté sur l'intégration de la finance institutionnelle sur blockchain, en mettant l'accent sur les paiements en stablecoins et la sécurité des actifs numériques. Les experts ont souligné que pour les entreprises, l'adoption de la blockchain nécessite d'abord de solides infrastructures, notamment pour la gestion des portefeuilles, la circulation des fonds et la conformité. Les stablecoins émergent comme une solution clé pour les paiements transfrontaliers, offrant efficacité et prévisibilité en réduisant les intermédiaires et les incertitudes liés aux virements traditionnels. Cependant, leur fragmentation croissante et leur intégration avec les systèmes de paiement locaux représentent de nouveaux défis. La conformité doit évoluer vers une surveillance en temps réel, intégrée directement dans les flux de transactions, notamment grâce à l'IA et à l'automatisation. En matière de sécurité, l'audit des smart contracts ne suffit plus ; la gestion des clés, des autorisations internes, la gouvernance des fournisseurs et des mécanismes de réponse aux incidents sont désormais essentiels. L'éventuelle utilisation d'agents IA dans les opérations financières exige également une clarification des responsabilités. En conclusion, la finance institutionnelle sur chaîne entre dans une phase de construction d'infrastructures complètes. L'enjeu n'est plus seulement d'utiliser des actifs numériques, mais de les intégrer de manière sécurisée, conforme et efficace aux processus opérationnels et financiers existants des entreprises à l'échelle mondiale.

marsbitIl y a 25 mins

Sommet de Cregis à Singapour met l'accent sur la finance institutionnelle sur chaîne : les paiements en stablecoin et la sécurité des actifs numériques deviennent des questions centrales

marsbitIl y a 25 mins

Plus on sauve les bons du Trésor américain, plus ils s'effondrent ! La politique de rachat de Baysant qualifiée d'ajoutant à la confusion

La secrétaire américaine au Trésor, Janet Yellen, est confrontée à de nouvelles critiques du Congrès concernant l'expansion du programme de rachats de bons du Trésor à long terme, une initiative présentée comme visant à améliorer la liquidité du marché. La sénatrice Elizabeth Warren a qualifié ces opérations d'"intervention sans précédent et chaotique", demandant des clarifications sur leur financement, notamment la possibilité d'utiliser les liquidités du compte général du Trésor (TGA), et sur d'autres mesures envisagées pour contenir la hausse des rendements. Malgré l'annonce soudaine en août et le triplement du plafond de rachat à 6 milliards de dollars pour certaines obligations à 10 et 30 ans – décrite par Yellen comme une "opération twist" –, les rendements des obligations d'État à long terme ont continué à atteindre des sommets pluriannuels. De plus, le Trésor n'a pas utilisé la totalité de sa capacité de rachat lors des opérations récentes, semant le doute sur l'objectif principal de la mesure : soutenir la liquidité ou freiner les rendements. La question du financement des rachats fait également débat : s'il se fait via l'émission de nouvelles dettes à court terme, le coût d'intérêt pourrait ne pas baisser. Yellen attribue la montée des rendements à des facteurs macroéconomiques comme l'inflation, les tensions géopolitiques et les inquiétudes sur les déficits, prédisant un reflux une fois ces pressions atténuées.

marsbitIl y a 26 mins

Plus on sauve les bons du Trésor américain, plus ils s'effondrent ! La politique de rachat de Baysant qualifiée d'ajoutant à la confusion

marsbitIl y a 26 mins

Analyse de la niche des memecoins : une baisse de 95% est la norme, 66% des tokens ne connaissent qu'une seule hausse

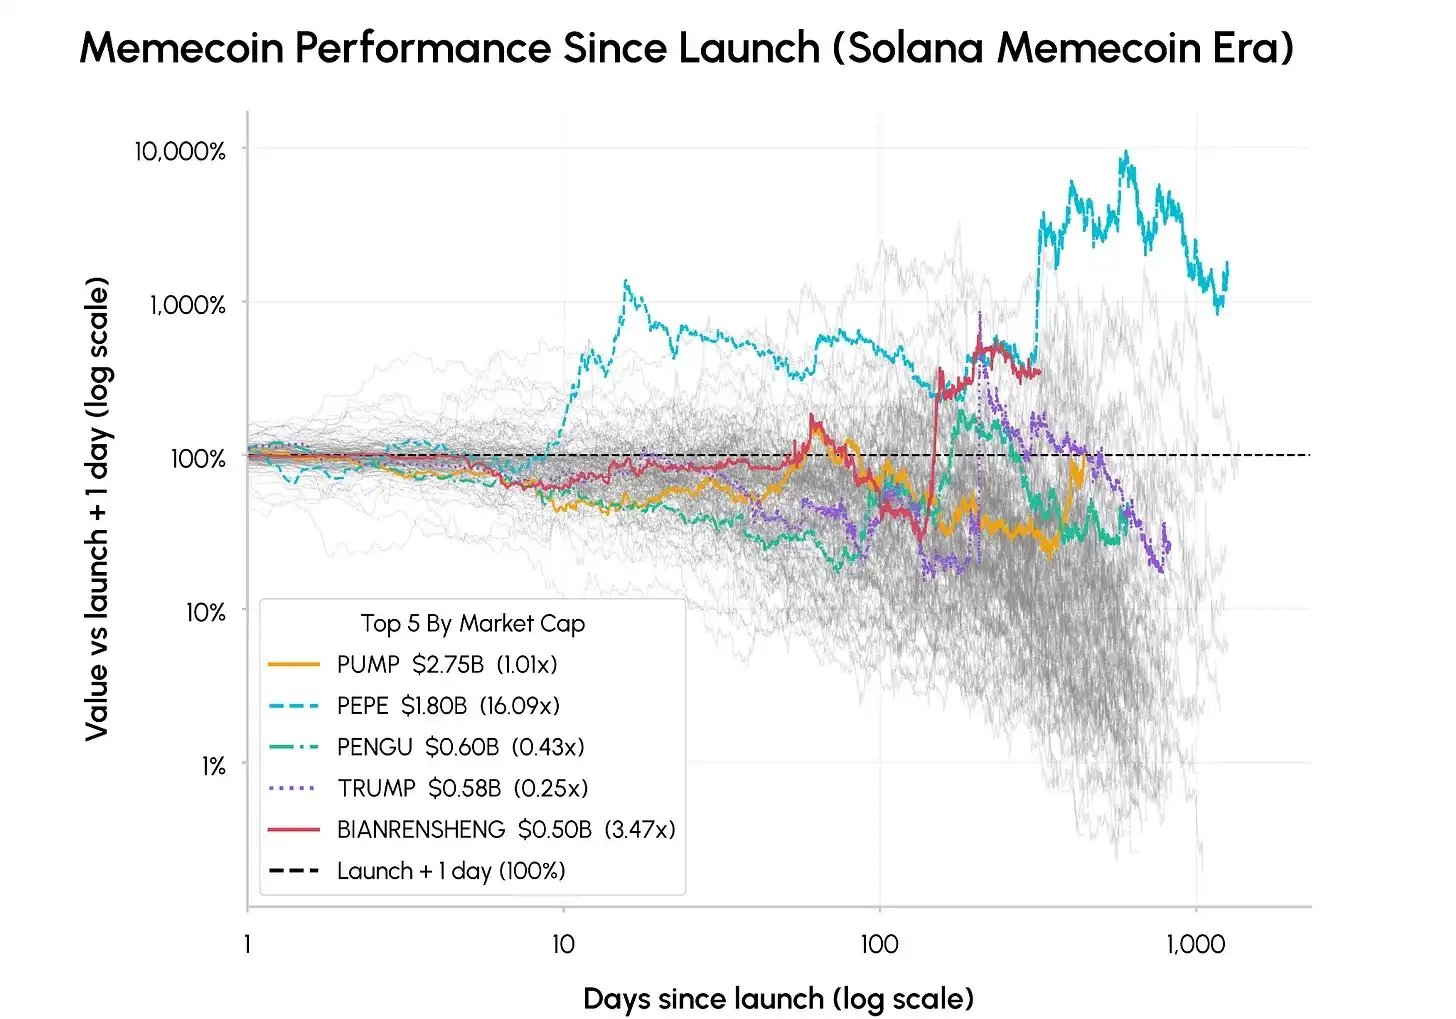
Analyse de la durée de vie des Meme Coins : les données révèlent un paysage spéculatif volatile. Une étude quantitative sur 150 Meme Coins émis après décembre 2023 montre une réalité brutale pour les investisseurs. Le cycle de vie typique d'un Meme Coin est extrêmement court : la moitié atteint son prix historique maximum en seulement 17,2 jours après sa première cotation. Pire, après ce pic, la moitié subit un effondrement de 95% par rapport à ce sommet en environ 370 jours. À long terme, les performances sont désastreuses : plus de la moitié des jetons de l'échantillon ont déjà chuté de plus de 95% depuis leur ATH, et seuls 5 sur 151 valent aujourd'hui plus que leur prix de lancement. L'analyse révèle également que 66% des Meme Coins ne connaissent qu'un seul rallye haussier ; ils atteignent un pic en quelques jours puis ne s'en rapprochent plus jamais. Cette tendance se reflète dans l'activité on-chain, où le nombre d'adresses actives peine à se redresser après un pic initial. Malgré ces chiffres alarmants, la frénésie spéculative autour des Meme Coins persiste, alimentée par des plateformes de création facilitée. Le phénomène, profondément ancré dans la culture de marché, devrait se perpétuer sous de nouvelles formes avec la tokenisation d'actifs, bien que son essence reste un jeu à somme nulle pour la grande majorité des participants.

marsbitIl y a 1 h

Analyse de la niche des memecoins : une baisse de 95% est la norme, 66% des tokens ne connaissent qu'une seule hausse

marsbitIl y a 1 h

Trading

Spot
活动图片