Environ 91,3 milliards de $USDT sur le réseau TRON sont gérés par un contrat dont le contrôle peut être obtenu en compromettant deux clés de signature, écrit CoinDesk en citant une évaluation de Hacken.
Près de la moitié de l'offre sur le marché du stablecoin dépend d'un contrat sans délai intégré, sans fenêtre d'annulation ou mécanisme robuste de retour en arrière, ont noté les experts.
Il ne s'agit pas des portefeuilles utilisateurs. Le risque concerne la signature administrative multi-signatures qui gère le contrat $USDT lui-même. Il permet d'émettre des tokens, de geler des adresses et de réassigner le propriétaire du contrat.
La responsable d'audit de contrats intelligents chez Hacken, Secher Saylik, a déclaré qu'après avoir compromis deux clés, un attaquant pourrait changer le propriétaire pour une adresse sous son contrôle et priver Tether de son accès à la gestion. Dans un tel scénario, il pourrait également émettre de nouveaux $USDT, arrêter ou reprendre les transferts, introduire des frais et modifier d'autres paramètres administratifs.
Hacken a souligné qu'elle n'avait détecté aucun signe de compromission des clés ou d'incident déjà survenu. La société a également indiqué que Tether utilise les mêmes six clés sur Ethereum, Avalanche et Celo — ce qui signifie qu'une compromission d'une partie de l'infrastructure sur un réseau pourrait potentiellement affecter d'autres déploiements du stablecoin.
Par ailleurs, les auditeurs ont noté que les contrats intelligents de $USDT n'ont pas de vérification automatique des réserves ni de limite d'émission : si les signataires approuvent une transaction, le contrat créera n'importe quel volume de tokens sans confirmation de dépôt bancaire au niveau on-chain.
Dans ce contexte, Bluechip a relevé la note d'entreprise de Tether de D à C. La justification en a été l'audit de KPMG US : selon ses résultats, les réserves de Tether International au 31 décembre 2025 dépassaient les engagements de 6,8 milliards de dollars. Il s'agit de la première évaluation selon la méthodologie SMIDGE, qui combine l'analyse des réserves, de la gouvernance d'entreprise et des risques techniques avec la participation de Hacken. L'évaluation de la cybersécurité du $USDT s'est établie à 3,3 sur 10.
Hacken n'a pas encore achevé d'évaluation comparable pour l'USDC, donc la note B+ de Bluechip pour ce stablecoin n'est pas considérée par les experts comme une comparaison technique directe avec $USDT.
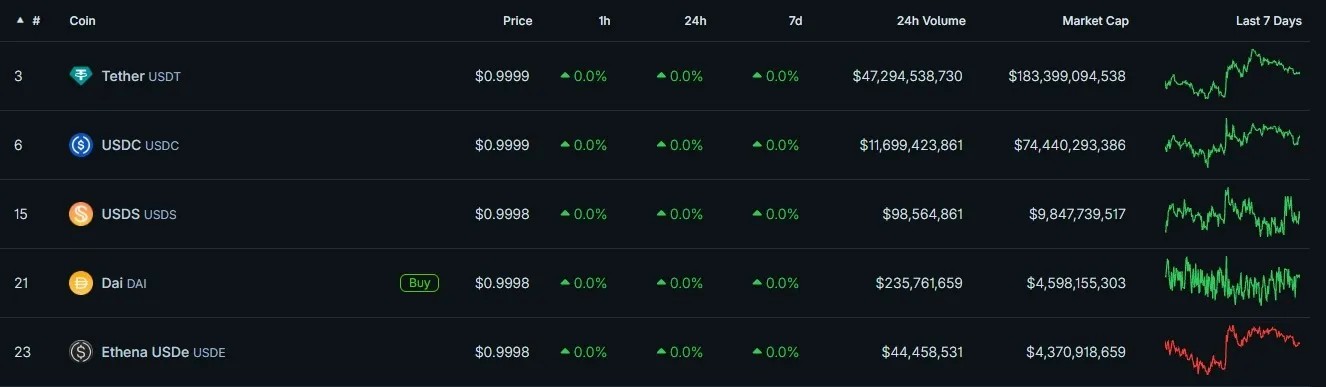
Rappelons que la Banque des règlements internationaux estime que les stablecoins n'offrent pas les propriétés clés de la monnaie et ne semblent pas être un moyen de paiement fiable à l'échelle de toute l'économie.
end-content