Le groupe de travail du G7 sur la cybersécurité exhorte les pays et les entreprises à entamer immédiatement la transition vers la cryptographie post-quantique. Cet avertissement concerne directement les réseaux cryptographiques, les plateformes d'échange et les gardiens de cryptomonnaies, qui doivent procéder à une modernisation coûteuse de leurs systèmes avant que les ordinateurs quantiques ne deviennent une menace pour la cryptographie moderne.
Le groupe de travail a publié le 3 septembre 2026 un document intitulé « Se préparer à l'ère post-quantique : Un appel à l'action », qui présente l'informatique quantique comme un risque pour les entreprises et la cybersécurité, auquel les organisations doivent se préparer avant l'apparition d'une machine cryptographiquement viable.
Pourquoi un rapport qui ne mentionne nulle part le mot « cryptomonnaie » frappe néanmoins le marché de la crypto
Le document du G7 ne mentionne pas explicitement les cryptomonnaies, bien que le concept soit directement lié à la technologie blockchain. Decrypt note que les transactions en cryptomonnaies et la gestion des fonds reposent sur la cryptographie à clé publique.
Bien que les délais exacts soient incertains, un certain nombre d'avancées récentes suggèrent que l'avenir pourrait voir émerger des ordinateurs quantiques capables de casser les mécanismes de cryptographie à clé publique largement utilisés.
— Groupe de travail du G7 sur la cybersécurité
L'inquiétude ne porte pas uniquement sur la possibilité de futures attaques.
Collectez maintenant, déchiffrez plus tard.
— Groupe de travail du G7 sur la cybersécurité
La stratégie implique de collecter des données chiffrées aujourd'hui pour les déchiffrer à l'avenir, lorsque la technologie quantique sera suffisamment avancée. Un problème similaire existe avec les blockchains, où les clés publiques et l'historique des transactions peuvent rester visibles éternellement, rendant les clés vulnérables au piratage futur.
Le G7 propose de déployer des efforts dans des domaines tels que la sensibilisation, les politiques nationales, la recherche, la coopération entre les secteurs public et privé, ainsi que les exigences en matière d'achats après l'adoption de la technologie quantique.
L'Europe a déjà inscrit des dates dans son calendrier
L'Europe est allée encore plus loin en fixant des échéances. En juin 2025, l'UE a adopté une feuille de route coordonnée pour la transition vers la cryptographie post-quantique (PQC).
La politique de l'Commission européenne en matière de qualité et de sécurité (PQC) insiste pour que tous les États membres commencent la transition vers le nouveau système d'ici fin 2026, tandis que les systèmes à haut risque doivent effectuer la transition immédiatement et avant 2030.
Cela signifie que la préparation à l'informatique quantique n'est plus seulement un problème technique. Alors que de nouvelles exigences concernant les technologies post-quantiques deviennent partie intégrante de la législation sur les achats et la cybersécurité, les entreprises dépourvues d'une politique de migration adéquate pourraient être confrontées à des problèmes de conformité réglementaire et de compétitivité.
Bitcoin et Ethereum empruntent des chemins différents
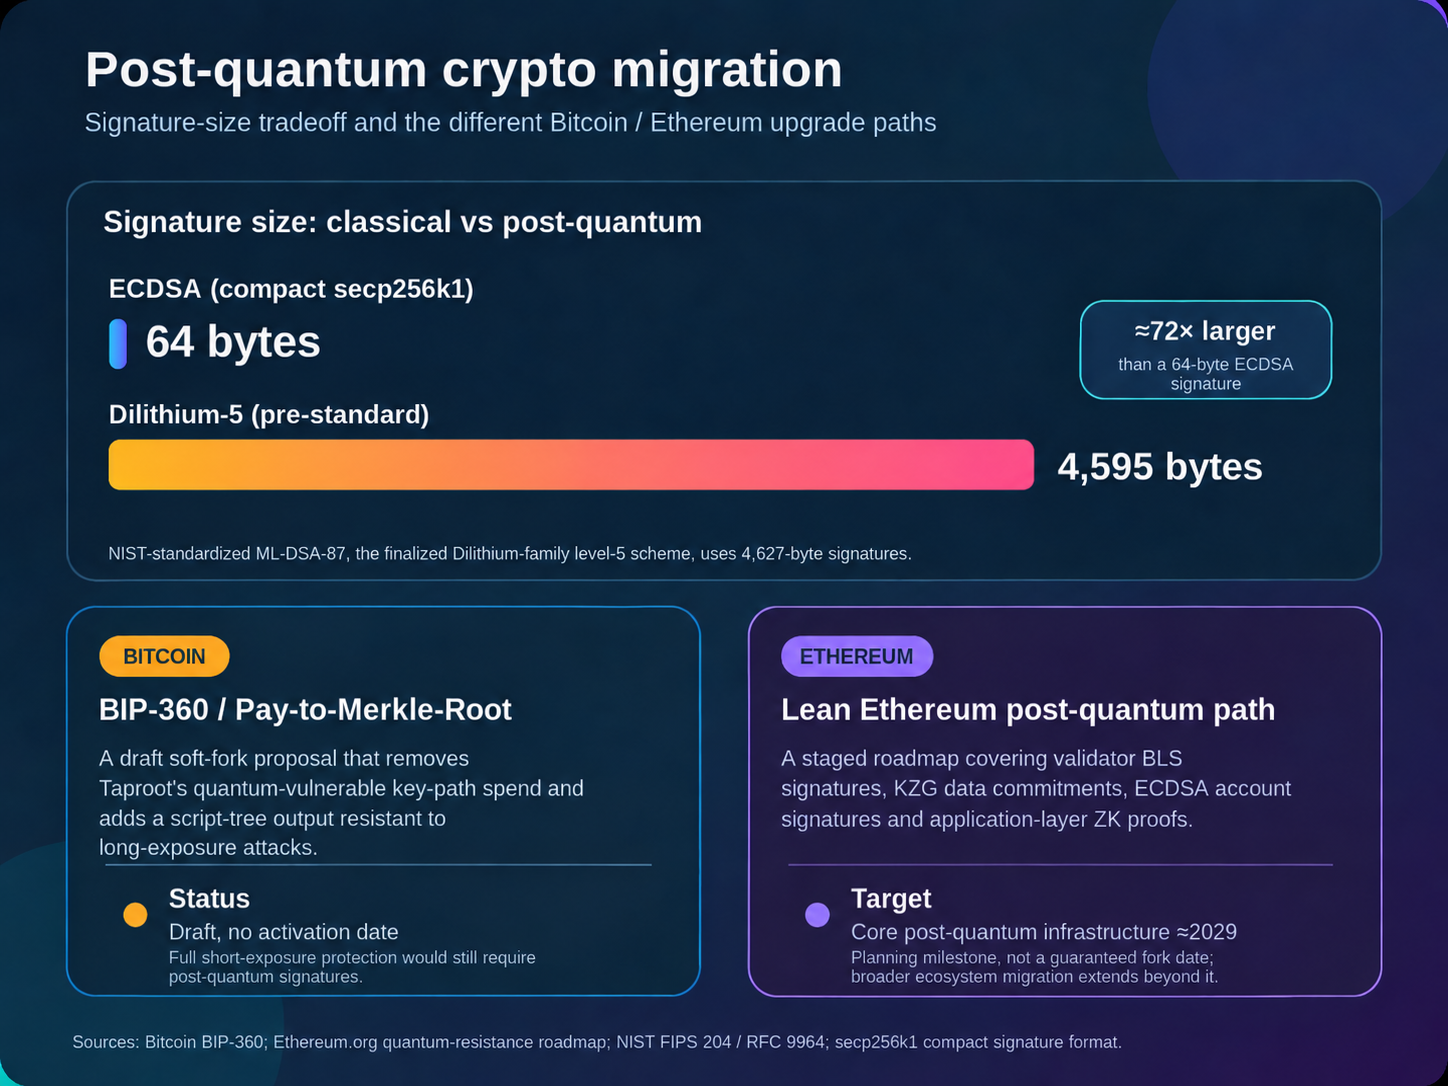
Le BIP-360 (Pay-to-Merkle-Root) est envisagé par Bitcoin comme une proposition de soft-fork visant à réduire la vulnérabilité aux attaques à long terme des ordinateurs quantiques. Le BIP-360 exige l'annulation du mécanisme de dépense de clé Taproot, vulnérable au traitement quantique, bien que ses créateurs reconnaissent que des attaques plus rapides sur les transactions dans le mempool dépendront toujours de la mise en œuvre de signatures numériques post-quantiques. La date d'activation du BIP-360 n'est pas encore fixée.
Ethereum travaille sur un système de sécurité post-quantique plus large. Dans sa feuille de route de février 2026, Vitalik Buterin a mentionné quatre composants nécessitant une mise à niveau : les signatures BLS des validateurs, les engagements KZG, les signatures de compte ECDSA et les preuves à divulgation nulle au niveau de l'application. Ethereum prévoit de créer l'infrastructure post-quantique principale en 2029, bien que le processus de migration vers cette nouvelle technologie puisse prendre encore un certain temps.
Le coût est élevé. La signature compacte ECDSA secp256k1 occupe environ 64 octets, tandis que l'ancien ensemble de paramètres Dilithium-5 utilisait environ 4595 octets. La norme ML-DSA, approuvée par le NIST, utilise les signatures ML-DSA-87 qui occupent environ 4627 octets. Ainsi, la taille des signatures pourrait également augmenter les besoins de stockage, la bande passante et le coût des transactions.
Le risque à court terme concerne la migration elle-même
Par conséquent, le risque immédiat pour le marché n'est pas de savoir quand un ordinateur quantique cassera Bitcoin. Il réside plutôt dans tout ce qui concerne la préparation à cet événement : les débats de gouvernance, le développement des protocoles, les signatures de clés plus volumineuses, les changements d'infrastructure et les anciens portefeuilles dont les clés publiques ont été exposées.
Un article publié en mars 2026 par Google Quantum AI affirmait que le cassage de la cryptographie elliptique 256 bits nécessiterait beaucoup moins de ressources que prévu. Google a même annoncé la finalisation de la migration de ses systèmes d'ici 2029.
Le NIST a présenté le projet IR 8547, recommandant l'abandon progressif de l'ECDSA 112 bits après 2030 et l'interdiction de l'EDSCA après 2035.
Cryptopolitan avait précédemment publié un rapport affirmant que la préparation à l'informatique quantique pourrait finalement figurer dans les critères de stockage institutionnel et les normes de vérification des investisseurs, faisant du plan de migration du réseau un avantage concurrentiel.